





















Column
カード会員情報のセキュリティ基準「PCI DSS」への対応
日本でも準拠への動きが出始めているクレジットカード情報取り扱いに関するセキュリティ基準「PCI DSS」。厳しい要件に対応する1つの方法として、ネットワークの分離を検討するべきだ。
Payment Card Industry Data Security Standard(PCI DSS:PCIデータセキュリティ基準)では、クレジットカードやデビットカードのデータを保存、処理、転送する販売業者やサービス業者が、この機密性の高い情報を保護するために順守すべき12の要件が定められている。ほとんどのセキュリティ専門家は、これらの要件(「ダーティダズン」という俗称で呼ばれることも多い)は、「現在の情報セキュリティのベストプラクティスを盛り込んだものであり、機密性の高いデータを管理するための妥当な指針を提供する」という認識で一致している。
PCI DSSの要件は、クレジットカード情報の保護という目的にかなっているかもしれない。だが、大企業などが日常的に扱うデータの大部分に適用するには、あまりに厳しく、コストが掛かりすぎる内容だろう。例えば、大規模な大学がネットワークの大部分を公開している場合を考えてみよう。恐らく、そのネットワーク上でカード処理にかかわるシステムは、ごくわずかなはずだ。このため、PCI DSSの12の要件すべてをネットワーク全体にわたって実装するのは、まったく非現実的だろう。
PCI DSSの初期バージョンでは、まさにそのように、つまり、PCI DSSの要件に全社的に対応することが求められているように思われた。この点について、PCIセキュリティ基準協議会(PCI Security Standards Council)はPCI DSS version 1.1の序文で、「PCI DSSの要件は、カード会員データ環境とそれに接続された要素に適用される」と述べた上で、次のように説明した。
「カード会員データ環境は、ネットワークの中で、カード会員データや機密の認証データを持つ部分である。カード会員データを保存、処理、伝送するシステムとそれ以外のシステムを隔離するようにネットワークを適切に分割すれば、カード会員データ環境の範囲が狭まる可能性がある」
この2つの文のおかげで、カード決済にかかわる情報を業務の中で扱っているものの、その業務の比重が小さい企業は大いに安心した。だが同時に、2つ目の文にある隔離を行おうとする企業は、新たな問題をクリアしなければならなくなった。「ネットワークを適切に分割」するにはどうすればよいかという問題だ。
多くの販売業者が、ネットワークの一部を隔離することでPCI DSSに対応している。これは、カード決済処理にかかわるすべてのシステムを含む、完全に隔離された「ネットワーク内のネットワーク」を実現するというアプローチだ。下の図のように、このカード処理ネットワークとその上位の企業ネットワークは、ファイアウォールを介して接続される。
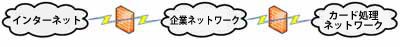
この接続は、企業ネットワークとインターネット間の接続と同様に厳格に保護される。このため、カード処理ネットワークは、自身の外部の企業ネットワークをISPとして扱う。カード会員データや管理データの企業ネットワークを介した転送は、インターネット上での転送と同様に、暗号化しなければならないことになる。
この慎重なアプローチでは、カード会員データ環境内のシステムに、一般的なサービス、例えばディレクトリサービス、時刻同期、侵入検知、バックアップ、ファイル完全性監視などのサービスを提供するのが厄介だ。この「ISPモデル」では、PCI DSSの2.2.1項で規定されている「各サーバが主要機能を1つずつ担当する」というルールに従いながら、専用システムがこれらのサービスをカード会員データ環境に提供しなければならない。だが、スタンドアロンネットワークのサポートに必要な基本サービスをすべて考慮に入れると、そうした提供コストはかさみやすい。
一方、ISPモデルを採用すれば、カード会員データ環境内のシステムの範囲を最小化できるだけでなく、PCI DSSの一部の項を、あなたの会社の順守対象から外せる可能性がある。例えば、多くの企業のカード会員データ環境内では、無線ネットワーキングは不要だ。隔離されたカード処理ネットワークに既存の無線ネットワークを接続しなければ、PCI DSSの1.3.8、2.1.1、4.1.1、9.1.3、10.5.4の各項の要件を回避できるだろう。
このアプローチを取るかどうかは、あなたの会社のリスク許容度に基づいて決めることになる。あなたの会社が大規模なネットワークを持っている場合や、ほかにもコンプライアンス課題を抱えている場合には、隔離されたスタンドアロンネットワークを実現するコストは、ネットワーク全体をPCI DSSに対応させるコストに比べれば、取るに足りないという認識になるだろう。だが、こうしたネットワークを実現すれば、カード決済にかかわるデータが厳重に隔離される。このため、あなたの会社がセキュリティ事件で話題になり、ニュースの見出しを飾るというリスクを最小化できているという安心感が得られる。
本稿筆者のマイク・チャップル氏は、ノートルダム大学のITセキュリティプロフェッショナル職を務めており、CISA(公認情報システム監査人)、CISSP(公認情報システムセキュリティプロフェッショナル)の資格を持つ。米国国家安全保障局と米国空軍に情報セキュリティ研究員として勤務した経験がある。「CISSP: Cissp Certified Information Systems Security Professional」や「Information Security Illuminated」(共著)など、情報セキュリティに関する数冊の著書がある。
Copyright © ITmedia, Inc. All Rights Reserved.


新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
迫る“データセンターの危機” 「液冷」への移行は避けられないのか?
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
RAGで「データをAIに送る」運用が限界を迎えている理由
-
4
Microsoft向けに“原発”を再稼働? AI成長を阻む「電力危機」の深刻度
-
5
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
6
セキュリティ担当者“試練の1週間” 「PHP」脆弱性と認証局の失態が同時発生
-
7
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
8
村田製作所が1000台のサーバをAWSに移行 キンドリルの「AIOps」でどう変わる?
-
9
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
10
通話録音の個人情報を自動で無音化 専用端末を無償貸与
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー