




















グループポリシーを利用
USBメモリの不正使用防止──Windows Vista編
従業員が勝手にUSBメモリをPCに接続するのを防止する手段として、Windows Vistaのグループポリシーを設定する方法を説明する。
ネットワークセキュリティに対する最大の内部的脅威の1つであり、ネットワーク管理者にとって重大な懸念の原因となっているのが、USBメモリの使用だ。USBメモリは、社内ネットワークから大量のデータを盗むのに利用できる。ユーザーがアクセスできるものであれば、ほとんどがUSBメモリにコピーできるからだ。
「USBメモリの脅威を食い止める2つの方法」と題した前回の記事では、USBポートを(物理的に、あるいはシステムのBIOSによって)無効にするという対策の利点と欠点について述べた。今回は、USBメモリの使用を防止するためにWindows Vistaのグループポリシーを利用する方法を説明する。
Windows Vistaのグループポリシー
ユーザーがWindows Vista マシン上でUSBメモリを使用できないようにするための比較的新しい選択肢の1つが、「グループポリシー設定」の作成だ。この方法について説明する前に、読者が知っておくべき重要なポイントを述べておく。
まず、本稿で紹介するテクニックはWindows Vistaでのみ有効だ。言い換えれば、今のところ、この種のグループポリシー設定はVistaのローカルセキュリティポリシーの一部としてしか実装できないということだ。Windows Server 2008がリリースされれば、この状況が変わるだろう(訳注:本稿は2007年11月に作成された)。Windows Server 2008のドメインコントローラはグループポリシー設定をサポートするため、このポリシー設定をActive Directoryのドメインレベルで実装し、ドメイン配下のWindows XPマシンにも適用できる。
もう1つの重要なポイントは、このグループポリシー設定は、実際にUSBメモリを使用できないようにするものではないということだ。USBメモリを動作させるのに必要なデバイスドライバをユーザーがインストールできないようにするだけだ。
これは非常に重要な違いだ。その理由は2つある。まず、ユーザーが特定のストレージデバイスを利用できるかどうかは、デバイスドライバがインストールされているかどうかに依存する。グループポリシーを実装する前にユーザーが既にデバイスドライバをインストールしていれば、グループポリシーの設定いかんにかかわらず、ユーザーはそのストレージデバイスを使い続けることができる。
もう1つの理由は、デバイスドライバのインストールを禁止する各種の設定を管理者が無効にできるグループポリシー設定が存在するということだ。仮に、管理者がメンテナンスを行うためにPC上でUSBメモリを使用する必要が生じたとしよう。管理者がUSBメモリを接続すると、Windowsはデバイスドライバをインストールする。作業終了後に管理者がデバイスドライバを削除しなければ、そのドライバはPC上に残ることになる。つまり、エンドユーザーもそのドライバを利用できるため、USBメモリを使えるようになるのだ(管理者が使用したのと同じタイプのメモリをユーザーが持っている場合)。
デバイスドライバのインストールをコントロールするグループポリシー設定は、Group Policy Object EditorのComputer Configuration\Administrative Templates\System\Device Installation\Device Installation Restrictionsに格納されている。下図から分かるように、デバイスドライバのインストールを制限する設定は幾つかある。
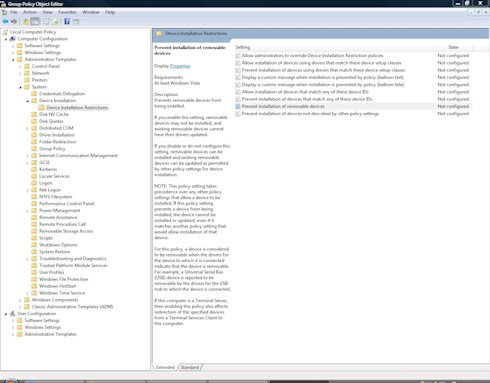 Group Policy Object Editorには、デバイスのインストールを制限する設定が幾つか用意されている《クリックで拡大》
残念ながら、WindowsにはUSBメモリの使用を一律に禁止するような設定はない。「デバイスID」または「デバイスセットアップクラス」に基づいてデバイスドライバのインストールを禁止できるだけだ(ただし、リムーバブルデバイスのインストールを禁止するオプションは存在する)。デバイスIDとデバイスセットアップクラスは各デバイスに固有の情報であり、デバイスのモデルによって異なる。例えば、あなたが2種類のUSBメモリを持っている場合、これらのメモリが基本的に同じ機能を備えていても、両者のデバイスIDとデバイスセットアップクラスは異なる可能性が高い。このため、ユーザーが使う可能性があるすべてのUSBメモリを禁止しようとするのは現実的ではない。非常に多くの種類のデバイスが出回っており、次々と新製品が出てくるからだ。
どうしてもデバイスIDとデバイスセットアップクラスを利用したいのであれば、デバイスを個別に禁止しようとするのではなく、許可されたデバイスのリストをWindowsに与え、そのほかのすべてのデバイスを禁止するという方法がある。
しかしもっと良いソリューションは、必要なデバイスドライバをすべてインストールした上で、ユーザーがそれ以外のデバイスドライバをインストールするのを禁止するポリシーを作成することだ。そのためにはまず、「Allow Administrators to Override Device Installation Restriction Policies」設定を有効にすることをお勧めする。こうしておけば、管理担当スタッフは必要があれば新しいデバイスドライバをインストールできる。
次に、「Display a Custom Message When Installation Is Prevented by a Policy」(吹き出しのタイトル)および「Display a Custom Message When Installation Is Prevented by a Policy」(吹き出しのテキスト)設定を有効にすることをお勧めする。これらの設定により、ユーザーがデバイスドライバをインストールしようとしたときにWindowsに特定メッセージを表示させることができる。吹き出しのタイトルとしては「インストールエラー」などが一般的だ。そして吹き出しのテキストには、「許可されていないハードウェアデバイスのインストールは社内セキュリティポリシー違反である」ことを説明する文章を入れる。
さらに「Prevent Installation of Removable Devices」設定も有効にすることをお勧めする。これは、ユーザーがUSBメモリのデバイスドライバをインストールできないようにする設定だ。念のため、「Prevent Installation of Devices Not Described by Other Policy Settings」も有効にしておくといいだろう。これは一種の包括的なポリシーであり、ユーザーはいかなるデバイスドライバもインストールすることが許されない。
デバイスドライバのインストール制限に関連したグループポリシーは、ユーザーによるUSBメモリの使用防止のための完全なソリューションではない。それでも、ユーザーのPCにUSBメモリのデバイスドライバがまだ組み込まれていないのであれば、デバイスドライバのインストール制限のポリシーが有効な場合がある。
次回は、ソフトウェア制限のポリシーを利用してUSBメモリの使用を防止する方法について述べる。また、社内でのUSBメモリの使用をさらに厳しくコントロールするのに役立つサードパーティーのアプリケーションも紹介する予定だ。
本稿筆のブライエン・M・ポージー氏はMCSE(マイクロソフト認定システムエンジニア)の資格を持ち、Windows 2000 ServerおよびIISに関する仕事でMicrosoft Most Valuable Professionalの認定を受けた。全米規模の病院チェーンでCIOを務めた経験を持つほか、フォートノックス(ケンタッキー州にある米軍施設)のITセキュリティを担当したこともある。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
7
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
人間のせいでAIエージェントの生産性が上がらない
-
10
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー