




















仮想環境におけるセキュリティ対策【後編】
もし仮想OSが狙われたら――セキュリティ脅威対策の具体像
仮想環境だからといって、物理環境同様セキュリティ対策の手を緩めていいわけではない。仮想OS上で実現するセキュリティ対策について、具体的にはどのようなものであり、導入時の注意点とは何か、述べていこう。
前編「仮想環境のセキュリティにまつわる誤解を解く」では、仮想化製品の最近の動向や基本的な構造、仮想環境でのセキュリティ対策の必要性について説明した。後編の今回は、仮想OS上で実現するセキュリティ対策について具体例や注意点を説明し、今後の展望にも触れたい。
仮想OSへのセキュリティ対策とは
前編で簡単に説明したが、仮想OSに適用すべきセキュリティ対策は、物理マシンにインストールしたOSが必要とするセキュリティ対策と変わることはない。例えば、仮想環境である/ないにかかわらず、サーバOSに適用すべきセキュリティ対策は以下の3点が挙げられる。
- 必要のないコンポーネントはインストールしない
- OSに搭載されているセキュリティ対策機能を活用する
- セキュリティ対策ソフトを導入する
1の具体例は、「Webサービスの利用予定がないWindowsサーバOSでは、IIS(Internet Information Services)をインストールしない」といったものだ。動作するコンポーネントを極力減らすことで、脆弱性の発生を抑え、攻撃可能なポイントを与えずに済ませられる。
2の具体例は、「Linuxの機能として提供される『SELinux』や『AppArmor』などを利用してセキュリティ対策を強化する」といったものである。最近のOSには高度なセキュリティ対策機能が搭載されているので、それらを有効に利用しない手はない。
3に関して、不正プログラム対策などのセキュリティ対策ソフトを導入せずにOSを利用するケースは、もはやほとんど見られなくなった。ただし、仮想OSにセキュリティ対策ソフトを導入する際には1点、注意していただきたいことがある。
仮想OSにセキュリティ対策を導入する際の注意点とは?
既にほとんどのユーザーは、利用するOSに何らかのセキュリティ対策ソフトを導入している。むしろ、「セキュリティ対策ソフトを導入していないPCやサーバは、社内のネットワークに接続してはいけない」というようなセキュリティポリシーを採用しているユーザーも多いだろう。
仮想OSに対しても、これまで何度か説明した通り、セキュリティ対策ソフトの導入は必須である。ここで注意していただきたいことは、「セキュリティ対策ソフトを提供しているソフトウェアベンダーが仮想OS上での利用をサポートしているかどうか」ということである。
これは、一見当たり前のように思えるかもしれない。しかし、問題が発生した際にサポートしてくれるかどうかは非常に重要である。例えば、セキュリティ対策ソフトは、OSの中心部分で動作しウイルスを検索しているため、何か問題が起きればOSの動作を左右しかねない。また、セキュリティ対策ソフトをインストールしていても、ウイルスを実際には検出できないといった問題が仮想OS上でのみ発生するかもしれない。ソフトウェアベンダー側が仮想OS上での動作確認を実施しサポートしていることは、非常に重要な要素なのである。
セキュリティ対策ソフトを仮想OS上で利用する際は、事前にソフトウェアベンダーへサポート状況について確認していただきたい。
仮想マシン上で稼働させる「バーチャルアプライアンス」
前項では、仮想OS自体を守るセキュリティ対策ソフトについて説明した。この項では、仮想マシン上ですぐに利用できる形態で販売されるソフト「バーチャルアプライアンス」(Virtual Appliance)について説明する。
バーチャルアプライアンスとは、必要なOSおよびソフトウェアをパッケージ化した製品である。仮想マシン上にコピーする、もしくは一度インストールするだけで、すぐに利用可能な状態になる(図1)。
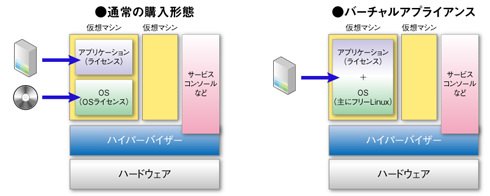 図1●バーチャルアプライアンスと通常のソフトウェア購入の違い《クリックで拡大》
通常、仮想マシンにおいて何らかのセキュリティ対策ソフトを使用する場合は、利用開始までに以下の手順が必要になる。
- 仮想マシンを作成する
- OSの使用ライセンスを購入する
- OSをインストールする(1度目のインストール)
- OSに対し必要なセキュリティ設定を行う
- セキュリティ対策ソフトを購入する
- セキュリティ対策ソフトをインストールする(2度目のインストール)
- セキュリティ対策ソフトを設定する
これに対し、バーチャルアプライアンスを利用する場合、以下の手順になる。
- 仮想マシンを作成する
- バーチャルアプライアンスを購入する
- バーチャルアプライアンスをコピーまたはインストールする
- セキュリティ対策ソフトを設定する
バーチャルアプライアンスとしてパッケージ化した製品は、仮想マシン上で動作確認したOSおよびセキュリティ対策ソフトをセットで販売するため、導入時にはOSとセキュリティ対策ソフトをまとめてインストールすることが可能である。つまり、セキュリティ対策ソフトを販売するソフトウェアベンダーが、仮想マシン上で利用できるOSも含めて販売することになる。
このバーチャルアプライアンスによるセキュリティ対策製品の例としては、メールセキュリティ対策製品やWebセキュリティ対策製品などがある(図2)。例えば、Webセキュリティ対策製品の場合は、OS、プロキシサーバ、Webセキュリティ対策ソフトなどをまとめて入手でき、一度にインストールできる。
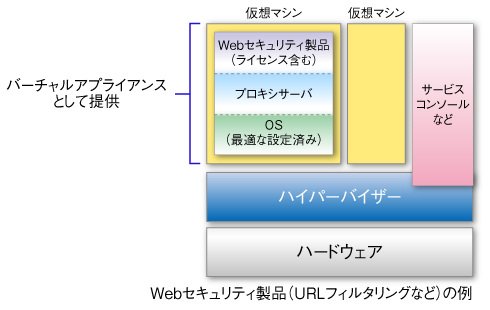 図2●バーチャルアプライアンス製品の例
バーチャルアプライアンス形態での製品導入には以下のようなメリットがある。
- 多くの場合、OSは無償のLinuxであり、OSの導入コストを削減できる
- ソフトウェアベンダーがセキュリティ設定や利用するコンポーネントなどインストールするOSを最適な状態に設定するため、OS自体のセキュリティ対策知識がないユーザーもセキュリティ対策済みのOSを利用できる
- セキュリティ対策ソフトは、スループットや動作などが専用OSに最適化された状態で提供される。一般的なOSでの動作を前提とした通常のセキュリティ対策ソフトと比較して、より高いパフォーマンスが期待できる
今後は、セキュリティ対策ソフトに限らず、バーチャルアプライアンスの形で提供される製品が多く登場するだろう。
なおVMwareでは、VMware ESX上などで正常に動作するなど基準となる条件を満たしたバーチャルアプライアンスに対する認定制度「VMware Certified バーチャルアプライアンス」を設けている。
仮想化製品ベンダーもセキュリティ対策に動く
これまで説明した通り、仮想環境においてもセキュリティ対策は必須のものである。仮想化製品ベンダーもその必要性を認識しており、仮想環境のセキュリティ対策強化を目的に、仮想化製品そのものにセキュリティ対策に関するテクノロジーを搭載するようになってきた。
例えばVMwareでは、セキュリティ対策ソフトと連携するためのAPIである「VMsafe」(関連記事参照)を開発し、VMware ESXのハイパーバイザーの機能の1つとして提供を始めている。このVMsafeは、セキュリティ対策ソフトと連携した不正プログラムの検出を実現する。従って、ハードウェアやほかの仮想OSから侵入する不正プログラムを、標的となる仮想OSに到達する前に防ぐことが可能である。例えば、ネットワークインタフェースカード(NIC)から侵入した不正プログラムを、ハイパーバイザー内のVMsafeに対応したセキュリティ対策ソフトが検知し、仮想OSへの侵入を未然に防ぐ(図3)。つまり、仮想OSのリソース(CPUやメモリなど)を消費することなく、セキュリティ対策を行うことが可能になるのだ。
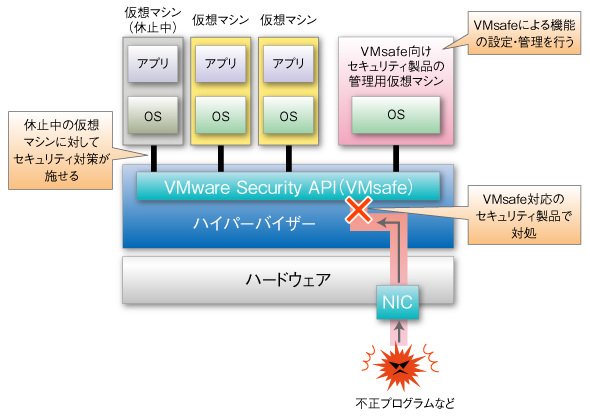 図3●VMsafeの構造
VMsafeに対応する製品については、多くのセキュリティ対策ソフトウェアベンダーが今後の発売を検討している。仮想化環境のセキュリティ対策は、現在の対策とは様変わりしたものになるかもしれない。
仮想環境も同等のセキュリティレベルを
以上、前編、後編と2回にわたって仮想環境のセキュリティ対策を説明した。仮想環境だからといって、対策の手を緩めていい個所は1つもないことは理解できたと思う。これから仮想環境の導入を検討しているユーザーは、ぜひとも最先端のセキュリティ対策を実施していただきたい。
<筆者紹介>
船越洋明 CISSP
トレンドマイクロ マーケティング本部 アライアンスマーケティンググループ マネージャー
通信事業者にて法人向け営業兼SE、通信サービスの開発プロジェクト、インフラの設計・構築を経て、2005年トレンドマイクロ株式会社入社。アライアンスマーケティンググループにて国内外のISV/IHV、OSベンダーなどのアライアンスパートナーとともに、トレンドマイクロの製品・技術を活用したプロジェクトを推進している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
「IBM iはDXのボトルネック」は誤解 意外と知らない今風モダナイズの効果
-
9
「朝8時にバッチが終わらない」データ爆発の危機をJPX総研はどう乗り越えたか
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー