





















機能集約で不要なトラフィック、サーバを減らせ
仮想型も登場、サーバ運用コストを半減させる統合メールセキュリティアプライアンス
スパムにより急増するトラフィックの低減と法令で要求される機能を実現するには、管理コストがかさんでしまう。そこでメールセキュリティに必要な機能を1つに集約すると、現実的で即効性のある対策となり得る。
分散・複雑化するメールシステム、増加するメールトラフィック
筆者が電子メールシステムのコンサルタントとして活動している中で、さまざまな構成のメールシステムに出会う。インターネットの普及がトップダウンというよりはボトムアップで進んできたからか、早くからITに取り組んだ大きな会社ほどメールシステムの構成は複雑になりがちで、ネットワークの成長過程で必要とされたその会社独特の仕様を含んでいることが多いようだ。
当初は一部のエンジニアがUNIXサーバにログインしてやりとりしていたメールも、各部署で種類の違うメールシステムを個別に分散導入し、必要に迫られてアンチウイルスを追加導入。また、内部統制などの要望でメールのアーカイブや監査などの機能が必要となり、各種の機能を実装したメールサーバを次々に導入しながらさらに拡大していく。1通のメールが外部から届き、受信者のメールボックスに配送されるまで、また1通のメールが送信されて外部に出て行くまで、複雑怪奇な配送経路をたどってメールが流れていくのだ。
その一方で、外部から届くメールの流量は毎年増え続けている。迷惑メールやウイルスメールが増え続け、今やメールトラフィック全体の80%以上を占めていると言われるほどである。つまり、本来必要なメールの4倍の量に当たる不必要なメールが送られてきているということだ。
しかし、ビジネスでは電子メールは中心的なコミュニケーションツールとなっており、正規のメールは瞬間で届くものだと当たり前のように思われている。増加するメールトラフィックは複雑化するメールシステムを直撃し、仮にメールトラフィックが2倍になると、それを処理するために必要となるメールサーバの台数は、仮に6台で運用中だとすると、単純計算で12台必要になるだろう。サーバマシンの処理性能の劇的な向上により基本的には台数を減少できる可能性があるが、複雑なメールの経路構成がそれを阻み、簡単に集約することを拒んでいる。また、24時間365日動作して当たり前の現在のメールサーバではシステムの冗長構成が当然であり、台数は増えていく一方だ。
統合型メールセキュリティアプライアンスの利点
従来のセキュリティアプライアンス製品は、中身をブラックボックス化し、WebベースのGUIから限られた操作しか許さないことで、前述した複雑・肥大化するメールシステムに対して、管理や操作の簡便性を提供してきた。細かいことなど設定できなくても、「単にこの箱をメールシステム間に挟み込むだけで必要な機能が利用できます」というわけだ。しかし、単機能のブラックボックスのアプライアンスを1つひとつ配置していると結局、複数の異なるブラックボックスを配置・管理することになり、導入・運用コストが増えてしまう。メールシステムではどうしても細かい経路の調整やアドレスの書き換えなどが要求されるため、単機能のブラックボックスの導入がシステムの複雑さをさらに生むことになる。
これに対して、現在主流となっている「統合メールセキュリティアプライアンス」は、メールのセキュリティ対策に関する複数の機能を1台に集約してあり、メールサーバの台数を減少させる上で効果的だ。今回は特にインバウンド(受信側)方向のメールセキュリティアプライアンスの導入効果を中心に説明する。
メールサーバの台数を半分以下に減らす
統合メールセキュリティアプライアンスを導入して得られる一番の効果は、外部より送られてくるメールの中から不必要なメールをなるべく受信しないようにしてメールトラフィック量を抑え、サイト内部にある各種のメールサーバの台数の増加を食い止める、または減らせることだ(図1)。メールサーバの台数が減少するということは設備コストや管理コストの削減、また、メールシステムの安定性の向上に直接つながる。
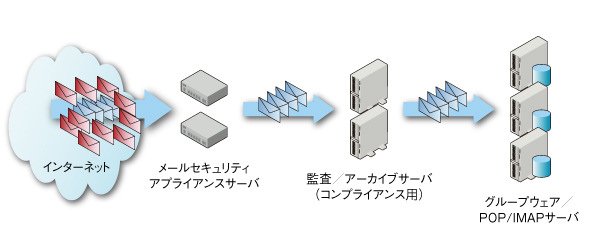 図1●統合メールセキュリティアプライアンスの導入イメージ。不必要なトラフィックの流入を防ぎ、メールシステムをコンパクトに、また複数の機能を1台に集約して大幅にメールサーバの台数を減らせる
不必要なトラフィックを排除
複数のセキュリティ対策機能を1台に集約してあることが統合メールセキュリティアプライアンスの特徴の1つだが、このほかにも一般に次のような機能を提供している。
- IPレピュテーション
- トラフィック制御
- アンチスパムフィルタ
- アンチウイルスフィルタ
- そのほかコンプライアンス関連フィルタ
- メールの隔離(保留)
- システム監視、リポーティング
IPレピュテーションについては、特集記事「IPレピュテーションはの抜本対策となり得るか」でも説明したが、メールのSMTP通信で送信元のIPアドレスを基に、例えば過去にスパムを送信していないか、不自然な大量配信を行っていないかなどの評判(レピュテーション情報)を入手し、評判の良くない送信元からの受信は拒否して、不必要なメールの流入を防ぐソリューションだ。またトラフィック制御は、単位時間当たりのメールの流量やSMTP接続の数を監視し、大量に送信してくる送信元からのメールは一時的に受信拒否するなどの対応することで、受信メールの量を処理可能な範囲にとどめる機能を持っている。
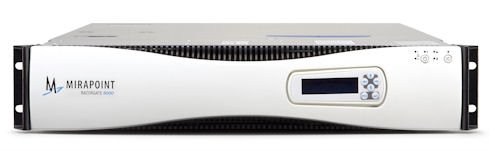 クアッドコアCPU搭載で1時間に約25万通のゲートウェイ処理が可能なミラポイントの「RazorGate」。メールアーカイブ専用の「RazorSafe」も用意されている
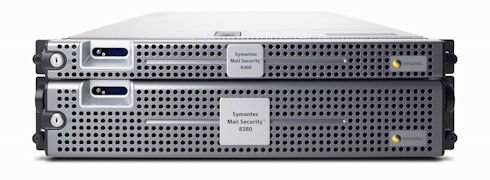 シマンテックの「Brightmail 8300シリーズ」。ゼロデイ攻撃の防御機能やメッセージレピュテーションの機能を備える。「Brightmail Gateway Virtual Edition」は同じ機能をサポートする仮想アプライアンス
こうしたIPレピュテーションおよびトラフィック制御によって、70%以上の不必要なメールトラフィックを排除できるという。まずトラフィックをざっくりと削除した後、次にアンチスパムフィルタやアンチウイルスフィルタでスパム/ウイルスメールを排除して、本当に必要なメールを内部のメールシステムに送り込むのだ。各種のフィルタ機能を1台で実現しているので、機能ごとに用意されていたサーバの台数を減らすことができる。
機能統合でシステム管理をシンプルに
アプライアンス形態の製品を導入する利点としては、まず管理のしやすさが挙げられる。さまざまなベンダーの製品をなし崩し的に導入していった場合、それぞれの製品の設定方法、運用方法が異なるため、管理者にはそのすべてに習熟することが求められる。たとえアプライアンスであっても、単機能の製品を複数種類導入していると、その数だけ操作方法が異なりアプライアンスの導入メリットが失われていく。
その点、アンチスパムやアンチウイルスなど、電子メールシステムが必要とするセキュリティ機能のほとんどを提供する統合型のアプライアンスでは、一元的な運用管理が可能である。また、ハードウェアやOSまでが一体化しておりシステムアップデートやセキュリティ脆弱性の修正パッチなどの提供も単一ベンダーからすべて提供されるため、管理の手間も少なくて済むというアプライアンスの特性をより活用できるのだ。
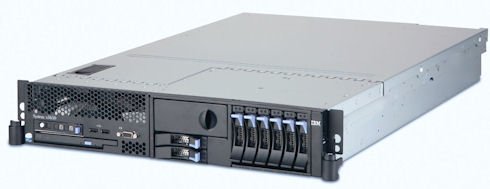 クラスキャットのメールセキュリティアプライアンス。IBM System xに、センドメール製の送信ドメイン認証対応スパム対策/ウイルス対策(オプション)機能「Mailstream Manager」をプリインストールした形で提供される。中小企業向け、ISP向けの2モデルを用意
アウトバウンドの漏えい対策も必要に
ここまで、インバウンドのメールセキュリティアプライアンスに関して述べてきたが、アウトバウンド(送信側)のメールセキュリティアプライアンスという分野もある。インバウンドが受信するメールでの問題を解決するのに対して、アウトバウンドでは内部から外部に送信するメールについて、主に情報漏えいを防ぐために利用される。DLP(Data Loss/Leakage Prevention)アプライアンスなどと呼ばれる場合もある。ただ、インバウンドとアウトバウンドを2種類のアプライアンスで運用していては、再び複雑なメールシステムに戻ってしまいかねない。そこでバイディレクション(送受信両方向)のメールセキュリティアプライアンスが登場し、これからの主流になると考えられている。さらに統合が進んでいくわけだ。
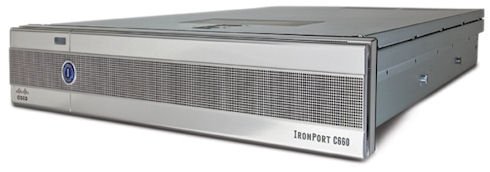 シスコシステムズ傘下のアイアンポートシステムズ「IronPort Cシリーズ」では、独自の暗号化技術(PXE)で利便性を損なわない情報漏えい対策が行える
導入のポイントはシステム連携
統合メールセキュリティアプライアンスを導入する場合、やはりインターネット側に最も近い場所に配置して、流入するメールのトラフィックを大幅に減少させる効果を狙おう。アプライアンスはインターネットに公開する利用方法を想定して開発され、専用OSを利用しているため、汎用OSが持つセキュリティ脆弱性を突く攻撃に対して強いという利点がある。
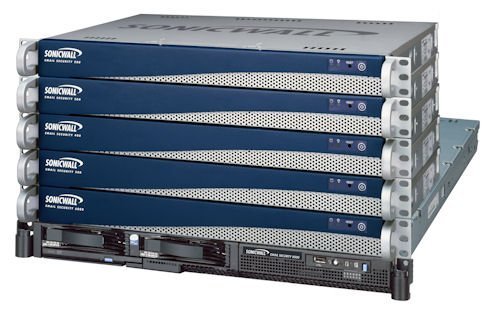 UTMベンダーのソニックウォールがリリースする「SonicWALL Email Security」。LDAPディレクトリやMicrosoft Exchange Serverとの連携運用が可能
ただし、機能統合によりすべて1台で賄えるのはいいが、上述のようにメールシステムには各企業固有のアドレス書き換えの要望や、メールの特殊な配送設定をサポートする必要性がどうしても残る。この点から、外部システムとの連携が柔軟に行えるインタフェースを備えた製品であるかどうかがとても重要になる。現在のシステムで利用されている管理データや、社内のアカウント情報システムとうまく連携できるかどうか、十分に確認しておく必要があるだろう。メールシステムにおいて、一般にアカウントの情報はLDAPディレクトリを利用して運用することが多い。また、社内のアカウント情報がSQLデータベースで運用されている場合、直接連携する仕組みがあるとシステムをさらにシンプルに構成できる。
仮想型アプライアンスでマルチドメイン運用
昨今のメールサーバの処理能力は、マルチコアのCPUの利用により目覚ましい向上を遂げている。例えば4コアのCPUを2つ搭載したハードウェアでは、中堅企業1社のメールを処理するだけでは処理能力が有り余る。そこでハードウェアの処理能力をより有効に活用するため、仮想化システム上で動作する「仮想メールセキュリティアプライアンス」製品も登場した(関連記事参照)。メールセキュリティゲートウェイは仮想化システム上で動作させるには負荷が大きく少し不安なところもあったが、ハードウェアの処理能力向上がその不安を一掃するレベルにまで達している。メールセキュリティアプライアンスを仮想化すれば、バックアップ、冗長化、障害時の復旧が驚くほど簡単になる。ハードウェアを有効利用するため“環境にやさしい”メールシステムを実現できる。
ところで筆者は、グループ企業でメールシステムを統合するプロジェクトについて話を聞く機会が多い。こうしたプロジェクトは、グループ内でも各企業が個別に運用しているメールシステムを1つに統合して運用コストを削減するとともに、グループ企業間でやりとりされる機密性の高い情報が外部に漏えいしないようにする狙いがある。ただ、統合しようとする企業ごとにドメインを運用しており、またメールの運用方法やルールも異なる場合が多い。1つのメールシステムでそれらの複数ドメインを扱い、さらに企業それぞれに異なるメールのフィルタルールを実装し、管理画面を用意するのは、カスタマイズの工数や期間が非常に大きくなってしまうし、運用開始後のメンテナンスも大変である。しかし仮想アプライアンスであれば、ハードウェアを供用しつつ企業ごとに論理的にシステムを割り当てれば済むので、統合システムの開発工期の大幅な短縮や運用コストの削減が可能だ(図2)。これはグループ企業内の統合だけでなく、ビジネス上複数ドメインを運用している企業のシステムにも当てはまる。
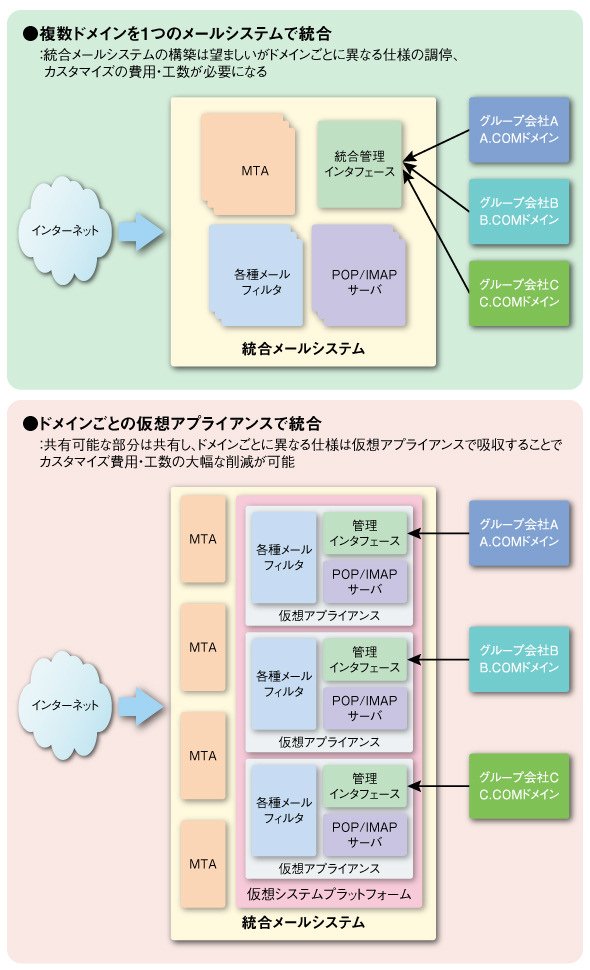 図2●複数ドメインを単一のメールシステムで統合する
電子メールシステムはシンプルに
企業活動においてメールシステムはますます重要になっている。処理性能や信頼性の向上、また管理の容易さを実現するには、とにかくメールシステムをシンプルに構成することが重要である。統合メールセキュリティアプライアンスは、さまざまな機能を1台の装置で実現し、また内部へ流入するメールのトラフィックを減少させることができるため、このメールシステムの簡素化にはとても有効である。
加えて現在、さまざまなメールセキュリティアプライアンスが各種ベンダーから販売されている。選択は慎重に行う必要があるが、まずはメールシステムとしての処理性能と信頼性、それからアンチスパム/アンチウイルス、トラフィックコントロールなどの基本性能を押さえた上で、さらに既存システムとの統合可能な拡張性を備えているかどうかをチェックしておくことが製品選択の鍵となるだろう。
<筆者紹介>
末政延浩
センドメール 代表取締役社長
米国Sendmail,Inc設立時より商用版sendmail製品を扱い、同社日本法人立ち上げメンバーとして参加。センドメールではISPおよび企業向け大規模電子メールシステム構築のコンサルタントとして従事。Japan E-main Anti-abuse Group(JEAG)にて送信ドメイン認証の勧告書作成に協力。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[パロアルトネットワークス株式会社] 現代の働き方に潜むセキュリティ課題とは? 解消に導く2つの注目技術を解説 -
製品資料
[パロアルトネットワークス株式会社] 生成AIのセキュリティリスクにどう対処する? 経営層が知るべきポイント -
製品資料
[パロアルトネットワークス株式会社] AIで真の包括的セキュリティを実現、ハイブリッドワーク時代に選ぶべきSASEとは -
市場調査・トレンド
[パロアルトネットワークス株式会社] 最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策 -
製品資料
[クラウドストライク合同会社] AIシステムのセキュリティを確保するためのプレイブック
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
2
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
3
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
4
「顧客の声」は負担ではなく資産 サーモスのコンタクトセンターに見る未来の姿
-
5
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
6
なぜデータの民主化は失敗するのか ゴールの誤りを正すAI活用の新アプローチ
-
7
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
8
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
9
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
-
10
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
3
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー