




















ホワイトペーパーレビュー
金融機関のモバイルセキュリティを学べる3つのホワイトペーパー
金融機関はどのようなモバイルセキュリティを行っているのか。情報管理に厳しい金融機関の事例を学ぶことで、一般事業会社も自社のモバイルセキュリティ体制を強化できる。3つのホワイトペーパーを紹介する。
金融機関のモバイル戦略が活発になってきた。一般の事業会社と比較して情報管理が厳しいといわれる金融機関では、そのモバイル戦略でも厳密なセキュリティポリシーを設けている。そのような金融機関のセキュリティ対策は、モバイル戦略に今後取り組む一般の事業会社でも参考になる。モバイルセキュリティの課題解決に役立つ3つのホワイトペーパーを紹介する。
統合ID管理基盤、SSO基盤を構築
 提供:TIS、ページ数:2
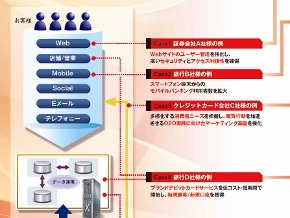
このホワイトペーパーは、金融機関の事例と共に、業務上の課題とその解決策を紹介しており、金融機関のIT戦略全般が理解できる。モバイル戦略についてはスマートフォンに対応したモバイルバンキングの事例を取り上げている。「スマートフォンユーザーやタブレット利用者の増加に伴い、新しいチャネルを利用した口座開設や支払い、取引履歴の一元照会などのサービスの提供を開始し、顧客を囲い込むことを目的としたシステム構築の必要性が高まっています」(ホワイトペーパーから引用)
ホワイトペーパーでは加えて統合ID管理、シングルサインオン(SSO)基盤を5カ月で再構築した証券会社の事例を紹介する。同社では、社内、社外の数万人分のIDとパスワードを管理する必要があり、従来のID管理ではコストの増大が懸念された。そのため、複数のシステムを統合管理できるID基盤を導入。SSO基盤を構築することでユーザーの利便性も向上させた。これら統合管理システムの導入でユーザー管理作業の負荷も軽減されたという。
モバイル決済サービスの提供などで、一般の事業会社でも高いセキュリティレベルが求められるケースが多くなってきた。金融機関のモバイル活用の動向をつかむことで自社の戦略を生かすことができるだろう。
モバイルデバイスへの標的型攻撃をどう防ぐか
【事例研究】3万人の銀行利用者はこうして3600万ユーロもの被害にあった
 提供:アズジェント、ページ数:20
推定3600万ユーロもの預金が盗み出された欧州の銀行に対する標的型攻撃の概要と、このような攻撃に対して有効な対策を説明するホワイトペーパーだ。攻撃のターゲットになったのはオンラインバンキングを利用するクライアントPCとモバイルデバイス。どのようにしてモバイルデバイスが狙われ、どのような対策が必要なのか。
攻撃は欧州に拠点を置く銀行が標的になった。イタリアの利用者がまずは被害に遭い、その後、ドイツ、スペイン、オランダにも飛び火した。被害は3万口座に及んだ。犯行に使われたのはクライアントPCやモバイルデバイスに感染するボット。モバイルデバイスではBlackBerryとAndroid端末がターゲットになった。感染するとユーザーのオンラインバンキングへのセッションを監視し、預金を不正に外部に送金する。個人ユーザー、法人ユーザー共に被害に遭い、口座1件当たり500~25万ユーロが不正送金されたという。
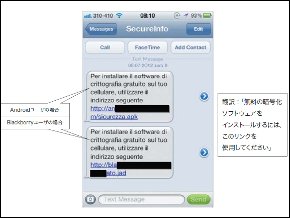
この攻撃はフィッシングメールなどでまずはクライアントPCにボットを侵入させ、偽のページでユーザーにモバイルデバイスの電話番号を入力させる。その電話番号にSMS(ショートメッセージサービス)を送信し、不正なURLに誘導、ボットをモバイルデバイスに感染させるなど非常に巧妙だ。このような攻撃からユーザーを守るには、フィッシングメールなどを安易に開かないなどのユーザーの意識向上と同時に、ユーザーがボットに感染しないように通信をブロックしたり、仮に感染しても不正な通信を遮断するような仕組みが必要だ。ホワイトペーパーではその対策についても詳しく説明している。
二要素認証導入の手引き
金融機関に学ぶ、強固なモバイルセキュリティ構築の最新ソリューション
 提供:日本ベリサイン、ページ数:11
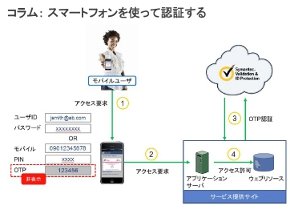
オンラインバンキングで一般的になりつつあるのが二要素認証だ。二要素認証はID、パスワードなどユーザーが知っている情報、ハードウェアトークンなどユーザーが持つもの、生体認証などのユーザー自身の特徴の3つの認証手段のうち、2つを組み合わせて認証する仕組み。他人に知られる危険があるID、パスワードだけの認証と比べて安全性が高いとしてオンラインバンキングなどで利用が広がっている。
だが、二要素認証の導入は簡単ではない。主なハードルは2つある。1つはハードウェアトークンや認証機器などのコスト問題。もう1つは二要素認証を導入することで認証プロセスが複雑化し、ユーザーの使い勝手が低下することだ。使い勝手が悪くなることで問い合わせが増え、ユーザーに対するサポートコストが上昇するという問題も発生する。
このホワイトペーパーではモバイルを使った金融取引や決済サービスを前提に、このような二要素認証の課題を解決するソリューションを事例と共に紹介している。二要素認証はオンラインバンキング以外の一般のWebサービスやシステムの認証でも利用が増えている。このホワイトペーパーは二要素認証の導入を検討する企業にとって役立つだろう。
今回紹介したホワイトペーパー以外にも、ホワイトペーパーダウンロードセンターでは、モバイルセキュリティに関する技術文書や製品資料、事例紹介などを掲載している。ぜひダウンロードしてご活用いただきたい。
Copyright © ITmedia, Inc. All Rights Reserved.


ホワイトペーパーレビュー
この記事の著者

新着ホワイトペーパー PR
-
製品資料
[ゾーホージャパン株式会社] サイバー攻撃からネットワークを守る上で確実に押さえておきたいポイントとは? -
事例
[アルプス システム インテグレーション株式会社] 中小企業でも安心して活用できる「手ごろなSOCサービス」とは? -
製品資料
[株式会社シーイーシー] 脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ -
製品資料
[株式会社オービックビジネスコンサルタント] ランサムウェア攻撃を“二重の防御構造”で防ぐ、クラウド型基幹システムの実力 -
製品資料
[株式会社オービックビジネスコンサルタント] 動画で知るランサムウェア被害企業のリアル、会計データが無事だった理由とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
-
3
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
4
「データストレージの活用方法」に関するアンケート
-
5
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
6
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
7
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
8
「ITインフラとデータ保護・バックアップ対策」に関するアンケート
-
9
「データ活用とAI活用の実態」に関するアンケート
-
10
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
“あのファイル転送”で暗躍するノーウェアランサム
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー