





















NEWS
「状況は悪化する一方だ」、F-Secureのセキュリティ研究トップがサイバー攻撃に警鐘
フィンランドのセキュリティ企業、F-Secureのセキュリティ研究所責任者がイベントで講演。「ユーザーはウイルス対策製品をパッケージではなくサービスとして利用する時代になった」とした。
「ITセキュリティを取り巻く環境は悪化している」――1月30日から2月1日にかけて開催された「ITpro EXPO 2008」のITセキュリティ状況をテーマにしたセッションの冒頭で、フィンランドF-Secure セキュリティ研究所所長(Chief Research Officer)のミッコ・ヒッポネン氏は、より巧妙になるマルウェアの攻撃手法を紹介しながら、ウイルス対策の現状をこう説明した。
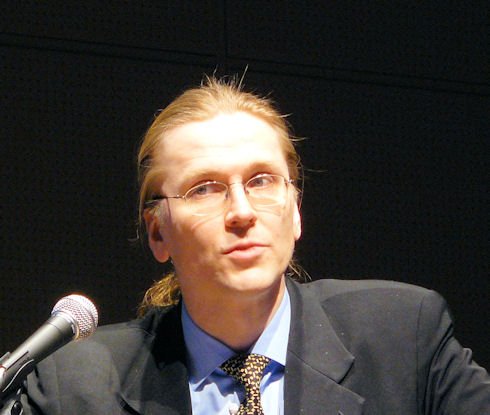 ヒッポネン氏は、2008年の主なウイルス発信国はアフリカ、インド、中国、フィリピンになると予測
ヒッポネン氏によると、同氏がウイルスの研究を始めた1991年、コンピュータウイルスの検出数は300程度だったが、2007年初頭には25万に膨れ上がり、同年末には50万とわずか1年間で一気に倍増したという。この背景として、MyDoomやBlasterといった、作者の自己顕示欲で作られたウイルスはすっかり影を潜め、不正な金もうけ目的で作成されたウイルスやそれにわずかな変更を加えた「亜種」が分散して感染活動を広げるという多品種・少量化が進んでいる点が挙げられる。かつてのような大型の感染被害は少なくなった代わりに、セキュリティ機関の追跡から逃れるため、感染活動のステルス化が定着しているのが最近のウイルスの特徴だ。
ウイルスの発信国は中国、ロシア、ブラジル
またヒッポネン氏は、現在のウイルスが作られている代表的な国として、「中国」「ロシア」「ブラジル」の3国を挙げた。こうした地域では、優秀なプログラマーが地元で職を探せず、生活費を得るためにウイルスを作成しているのだという。彼らは、ウイルスを仕込んだ悪質なサイトにユーザーを誘導、システムの脆弱性を突いてオンラインバンキング/ゲームのアカウント情報やクレジットカード番号・メールアドレスを盗んだり、DDoS(分散型サービス妨害)攻撃を仕掛けたりして金銭を得る。P2P制御型のボットネットを構築し、ソーシャルエンジニアリングの手口で検出を免れながら猛威を振るったマルウェア「Storm Worm」は、ロシアのハッカー組織が作ったとされる。Storm Wormのようなマルウェアは、正規のWebサイトからでも感染してしまう危険性がある。
「ウイルス作者とセキュリティ企業は、これまで攻撃と対策の“いたちごっこ”を繰り返してきた」とヒッポネン氏。以前はWindows OSの脆弱性を突く攻撃が主流だったが、Windows Updateによる自動更新などでOSのセキュリティ対策が整備されると、今度はWebブラウザの脆弱性が狙われるようになった。さらにここ1年では、FlashやAcrobatなどブラウザに標準装備されているようなプラグイン(アドオン)が攻撃対象となっており、もはやOSベンダーの対策だけでは防御が追い付かなくなってきている。
このようにウイルスによる攻撃が高度になると、具体的なセキュリティの防御策をすべてユーザー任せにすることには限界がある。ヒッポネン氏は、自分たちのようなセキュリティ企業が警察組織やITベンダーなどとより良い協力関係を築かなければならないとした上で、「今後はユーザーに対してセキュリティ対策ソリューションをパッケージではなく、サービスとして提供していく必要がある」と述べた。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[株式会社スタディスト] 個人任せにしないカスハラ対策、現場で機能する「仕組み」に変えるヒント -
製品資料
[株式会社TOKIUM] マンガで学ぶ新リース会計基準対応の難しさ、「隠れリース」をどう判定する? -
製品資料
[株式会社TOKIUM] 経費精算システム導入でかえって負担が増大? よくある失敗例と回避のコツ -
製品資料
[株式会社TOKIUM] 「請求書受領システム」選定ガイド2026年版【適合度チェックリスト付き】 -
製品資料
[株式会社TOKIUM] 工程別に分かる、「請求処理業務効率化」チェックリスト
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
2
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
3
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
4
なぜデータの民主化は失敗するのか ゴールの誤りを正すAI活用の新アプローチ
-
5
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
6
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
7
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
8
「AI時代の統合基盤・エンタープライズAI管理」に関するアンケート
-
9
「顧客の声」は負担ではなく資産 サーモスのコンタクトセンターに見る未来の姿
-
10
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
顧客対応自動化の要点:RAGとデータ連携で“業務で使える生成AI”にする方法
-
3
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー