





















データベースセキュリティツールは必須なのか(前編)
意外にセキュリティは甘い? データベースのデータ保護に不安を感じる理由
企業のデータセンターに保存されているデータの保護において、データベースセキュリティツールが重要な役割を果たす理由について説明する。
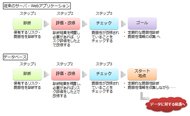 外部公開サーバとデータベースのセキュリティ対策の違い(TechTargetジャパン「ベネッセ事件でも標的に 『データベース』からの情報漏えい対策3カ条」より)《クリックで拡大》
データベースのセキュリティは、リレーショナルデータベース管理システム(RDBMS)ベンダーの領分だと考えられがちである。RDBMSベンダーは、RDBMSプラットフォームの専門家だ。理論的には、自社データベースを保護する頼れる製品の提供元となる。しかし実際は、RDBMSベンダーはデータベースセキュリティの一部分を担っているにすぎない。
リレーショナルデータベースプラットフォームには、幾つかの重要なセキュリティ機能が組み込まれている。一般的なのは「ID管理」「アクセス制御」「ネットワーク通信の暗号化」である。だが、「ユーザーアクティビティの監視」「SQLインジェクション攻撃からの保護」「脆弱性の評価」など、多くの重要なサービスが用意されていない。また、提供されている機能自体が適切でない場合もある。例えば、データベースが生成する監査証跡には、コンプライアンスリポートに必要な情報が含まれていないことが多い。また、組み込みの暗号化機能は処理速度が非常に遅く、統合には不向きなことが少なくない。
データベースセキュリティの死角
企業では、複数の種類のデータベースを保護しなければならないのが一般的だ。そのようなRDBMSユーザーの要件を考慮すると、データベースセキュリティの死角は拡大する。複数種類のデータベースに機密情報が保存されていると、シングルプラットフォーム製品では適切に保護できない。実際、ほとんどの企業では、米OracleのRDBMSと並行して、「PostgreSQL」「MySQL」、米IBMの「DB2」、米Microsoftの「Microsoft SQL Server」を運用して、プラットフォームごとに固有の重要なビジネス機能を提供している。
企業のセキュリティとコンプライアンスでは、インフラではなくデータの保護が重視されているという問題もある。データのセキュリティは、データベースコンテナを保護するだけでは確保できない。どのような状況で、どのようにデータが使用されるのかという懸念には、データベースとその役割ベースのアクセス制御システムでは対処されていないのが実情だ。
これが、企業のデータセンターの情報保護において、データベースセキュリティツールが絶対的でないまでも重要な役割を果たす理由だ。このようなツールを使用して、企業のデータベースに不足しているデータセキュリティ機能をどのように補完できるのか詳しく見てみよう。
データベースアクティビティの監視
最も重要なデータベースセキュリティの構成要素は「アクティビティの監視」だ。これは一般的に「データベースアクティビティモニタリング(DAM)」プラットフォームと呼ばれている。DAMは、管理者による操作も含め、データベースに対する全てのSQLアクティビティをキャプチャーする。そして、動作やコンテキスト、セキュリティの面からステートメントの誤用がないかどうかを分析する。DAMは幅広い脅威を検出してアラートを発信することができる。また、使用している企業は少ないものの、ほとんどのDAMには特定のステートメントをブロックする機能を備えている。
多くの企業がセキュリティツールとしてDAMを導入している理由は、脅威を検出するためだけではない。DAMは監査リポート用のイベント証跡を正確に収集できる上、データベースに組み込まれている監査ログでは利用できないデータとデータフィルタリングオプションが用意されていて便利だからだ。つまり、DAMのデータベースに対する関係は、セキュリティ情報、イベント管理、ログ管理の一般的なITセキュリティとリポートに対する関係と同じだといえる。
DAMのデメリット
DAMには幾つかの短所がある。それは「ローカルエージェントの導入に時間がかかる」こと、「購入コストが高くなる場合がある」こと、「不適切なアクティビティに対するアラートを確実に生成するには定期的にポリシーを更新しなければならない」ことなどだ。また、データベースクエリをブロックするとアプリケーションの状態やデータの一貫性に予期しない影響が及ぶため、データベースクエリをブロックしないようにする場合もある。
DAMベンダー業界には、セキュリティをさらに重視した小さな下位区分があることも指摘しておきたい。この区分は一般に「データベースファイアウォール」と呼ばれる。データベースファイアウォールは、データベースの手前に配置されるプロキシで、悪意のあるトラフィックをブロックすることを目的としている。データベースとアプリケーションの違いはあるが、Webアプリケーションファイアウォール(WAF)に似ている。また、WAFと同様に、データベースファイアウォールでは着信トラフィックを認識し、特定のセキュリティ規則に基づいてフィルタリングを行う。それから、ホワイトリストとブラックリストもクエリする。
データベースが外部(インターネット)の脅威に直接さらされている場合には、データベースファイアウォールがSQLインジェクション攻撃をブロックして好ましくないクエリをフィルタリングする。また、アプリケーションを変更するのに多くのコストや時間がかかる場合には、データベースファイアウォールが役立つ。これと同じように、ユーザーの資格情報に応じてクエリ結果を編集またはマスクするプロキシサービスがある。このようなプラットフォームは「データマスキング」と呼ばれる。要求が疑わしいと見なされる場合や要求した全てのデータを見る十分なアクセス許可がユーザーにない場合は、クエリ結果を変更してユーザーに送信する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
企業が「Microsoft Azure」を選ばざるを得ない理由
-
4
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
5
「RAGは終わった」は本当か――ロングコンテキストが変えたこと、変えられないこと
-
6
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
7
“RAG is dead”は本当? AIエージェントが切り拓く「次世代RAG」と検索の未来
-
8
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
9
WiMAXとは何か――技術とアプリケーション
-
10
「セキュリティ運用と侵入後の初動防御」に関するアンケート
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー