





















今から始める「データセキュリティ」【第1回】
“情報漏えい体質”と今こそ決別する「データセキュリティ4カ条」
企業の日々の活動の中で生まれるデータは、攻撃者にとっては宝の山だ。狙われる企業データをいかに守るか。そこで重要になるのがデータセキュリティの取り組みだ。その重要性と具体策を説明しよう。
頻繁に明るみに出ている情報漏えい事故。その要因は多岐にわたっている。「アカウントリスト型攻撃」などの外部からの不正アクセスやなりすましで情報が搾取される場合もあれば、内部の従業員や退職した元従業員による不正な情報持ち出しや操作ミスによる事故も多く見られる(アカウントリスト型攻撃については「“パスワード使い回し”を悲劇に変える『アカウントリスト型攻撃』とは」を参照)。
自社の情報漏えいを防ぐためには、社内のシステムやネットワーク内の多くのポイントで対策を講じなくてはならない。しかし、どこを重点的に対策すべきかの判断に迷うケースも多いだろう。そこで注目すべきなのが、データに関するセキュリティ対策である「データセキュリティ」の視点だ。本連載では、このデータセキュリティをテーマとして、最新の対策方法と技術動向について紹介していく。
連載:今から始める「データセキュリティ」
データセキュリティが企業セキュリティの“第三の中核”に
企業における情報セキュリティ対策の変遷を振り返ってみると、1990年代にはウイルスによる被害が大きな問題となり、ウイルス対策ソフトなどの端末(エンドポイント)でのセキュリティ対策が広く普及した。2000年代に入ると、インターネットの普及によってファイアウォールや侵入防御システム(IPS)といったネットワークセキュリティ製品の導入が活発となった。
データセキュリティは、この次のステージである“第3の中核”として位置付けることができる(図1)。Imperva Japanが2013年11月に実施した「データ・セキュリティに関する意識調査」では、回答者の8割以上が自社の情報やデータの漏えいに対して危機感を持っている。この調査結果は、データセキュリティは情報漏えい対策の要として注目されていることの証左だといえる。
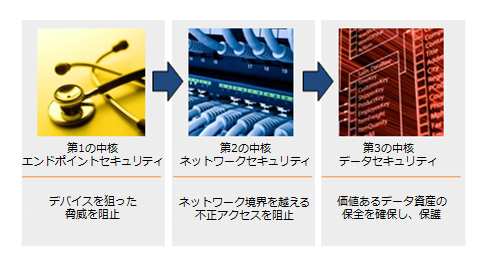 図1 データセキュリティは、エンドポイントセキュリティ、ネットワークセキュリティに続く“第3の中核”に
内部の脅威をより重く評価すべき
情報漏えいのリスクは、企業や組織の「内部」と「外部」に存在する。
外部からの脅威といえば、公開Webサーバを攻撃し、その背後にあるデータベースサーバの情報を不正に搾取する「SQLインジェクション」などの攻撃手法が有名である。だが最近では、ユーザー企業各社の対策レベルも年々向上してきていると考えられる。Webアプリケーションファイアウォール(WAF)技術の進化などにより、ネットワークレベルで、通信が不正か正当かを高い精度で識別できるようになってきたことが背景にある。
一方、内部の脅威の対策については、各社ともに対応レベルにばらつきがあるのが実情だ。従業員などの企業の内部者は、外部者よりも高いアクセス権限を持っていることが多い。悪意のある外部者は、内部者が持つ権限と同等の権限を獲得するために、外部から技術的手法あるいは「ソーシャルエンジニアリング(人の心理を巧みに利用し、機密情報を盗み出したりする手法)」を活用して、システムへの侵入やデータの取得といった目的を達成しようとする。
一方、内部からのシステムやデータへのアクセスにはこうした障壁がないことが多く、悪意のある内部者にとっては、比較的簡単にデータを悪用することが可能だ。実際に内部の従業員や元従業員などが権限を悪用して顧客情報を転売したり、知的財産を公開したりする事件が多く発生している。内部犯罪のリスクに備えるための対策が、まだ十分に浸透していないことを表しているといえるだろう。
データをどこで守るか
複雑化する企業情報システムの中で、データの流れ全てを追跡することは現実的には不可能である。情報はネットワークを介して頻繁に移動し、かつ簡単に複製される。こうした状況を踏まえると、情報漏えい対策をより効率的に実施するには、以下のポイントを重点的に防御することが重要になる。
- クライアント端末(クライアントPC、スマートフォン、タブレットなど)
- データベースサーバ
- ファイルサーバ(NASを含む)
特にデータベースサーバとファイルサーバは、顧客や従業員の個人情報、会社の財務情報、開発部門の設計図面など重要なデータが長期的に保持される場所であり、いわば企業や組織にとっての“金庫”のようなものだ。
Imperva Japanの調査では、企業が最も守りたいと思っている情報の種別のランキングは図2のようになる。この中で「お客様情報」や「社員情報」など構造化しやすいデータは、一般的にデータベースで管理することが多い。一方、「設計・開発関連情報」などの非構造化データは、ファイルサーバに保管することが多いだろう。
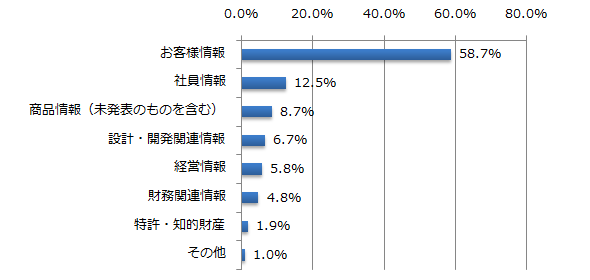 図2 自社が保有する情報やデータで最も守りたいもの(出典: Imperva Japan「データ・セキュリティに関する意識調査」)
データは複製が容易な経営資産だ。いったん“金庫”から持ち出されてしまうと、拡散したデータの行き先を全て追跡することは非常に困難になる。そのため、まずはサーバで発生するデータの入出力を重点的にチェックする必要がある。
データセキュリティのための対策とは
内部からの情報漏えいの要因で大きな割合を占めるのが、従業員や元従業員などによる権限の乱用だ。データに対するアクセス権は、できる限り業務上必要な範囲に限定するべきだ。だが一方で業務の効率性も考えなければならず、安全性とのバランスを考慮する必要がある。効果の高い対策を以下に4つ挙げよう。
(1)データのアクセス監査
データの利用状況をログとして記録することが、有効な対策の1つだ。ログの記録は、内部者にとって心理的な抑止力となることに加え、万が一情報漏えい事故が発生した際に、原因や被害範囲の特定に活用できる。利用したユーザーや時刻など、できる限り詳細な情報を残すことが重要だ。アクセス監査はPCI DSSなどのコンプライアンス要件として求められる場合が多く、サーバにインストールするエージェント型の製品や通信トラフィックからログを記録するネットワークキャプチャー型の製品など、さまざまな対策製品/サービスが提供されている。
(2)特異な挙動の検出(アノマリー検出)
「業務での日常的なデータ利用」と「悪意を持った権限の乱用」との識別は、非常に難しい問題となる。ただし、アプリケーションが発行するデータアクセスなどは一定のパターンで定型化できることが多いので、アクセスパターンのアノマリー(異常)を検出することで情報漏えいのリスクをいち早く検出できる。
例えば、通常のアプリケーションのみが個人情報が格納されたテーブルを参照することが前提であれば、参照のパターンを限定するべきだ。パターンから外れたアクセスは、悪用リスクが高いものとして警告を上げる必要がある(画面1)。
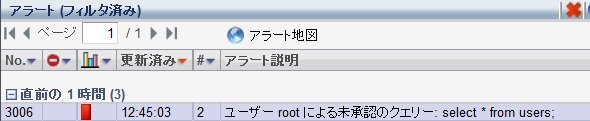 画面1 セキュリティ製品が備えるアノマリー検出機能を利用すれば、未承認のクエリが発生した場合に警告を発することも可能だ
(3)データ操作の制限(アクセスコントロール)
データの重要性やユーザーの業務範囲における必要性に基づいて、データの利用を一部制限することも有効だ。この対策を支援する製品分野としては、「データベースファイアウォール」「ファイルファイアウォール」などが挙げられる。これらは、一般的なファイアウォール装置とは異なり、SQLやNFS(Network File System)/CIFS(Common Internet File System)などを使用するアプリケーション層で通信を認識して制御する。そのため、データベースの操作(SELECT、UPDATE、INSERT、DELETEコマンドなど)や対象データ(テーブル、スキーマなど)ごとに細かなフィルタリングルールを定義できる。
もちろん、データの閲覧を制限するという意味では、各種暗号化製品も有力な選択肢となる。
(4)ユーザーレベルの権限管理
データアクセスに関するユーザーの権限レベルを定期的にチェックし、現在の権限設定がビジネス上の必要性に一致しているかどうかを確認する。ユーザー権限管理は、Active Directoryなどのディレクトリサービスの管理と連動させることが望ましい。
内部の業務プロセスを見直すことも重要
内部の脅威への対策を講じる上で、上記のような技術/製品的な対策以外に重要なこととして、データの取り扱いに関する業務プロセスや意思決定プロセスの明確化がある。いかに優れた技術や製品を取り入れたとしても、それを運用するプロセスが曖昧では宝の持ち腐れになってしまう。
例えば、重要なデータを扱う業務に関しては、作業を実施する人と、ログや証跡を確認する人を分けて相互チェックすることは、不正を防ぐ効果がある。また特に重要な情報については、データ全般に責任を持つ「データオーナー」を明確化することも重要である。データオーナーの役割は、データアクセス履歴や権限に関する定期リポートをレビューし、その後のアクションに関する意思決定をすることだ。ツールや製品を選定する際には、権限分掌や社内の承認プロセスを支援する仕組みがあるかどうかも重要な観点となる。
次回以降では、データベースやファイルのセキュリティ対策として最近の利用動向を踏まえ、技術的に掘り下げて解説する。
執筆者紹介
桜井勇亮(さくらい ゆうすけ) 株式会社Imperva Japan
Imperva Japanテクニカル・ディレクターとして、ユーザー企業のニーズに合わせた情報システム堅牢化策を提案している。また、さまざまな現場経験を踏まえ、機密情報保護をはじめ、新たな局面を迎えているデータセキュリティに関する国内ユーザーの知識向上を後押ししている。
Copyright © ITmedia, Inc. All Rights Reserved.


今から始める「データセキュリティ」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
企業が「Microsoft Azure」を選ばざるを得ない理由
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
4
NVIDIA、フアンCEO辞任で揺らぐ“AI帝国” IT調達計画への影響は?
-
5
無課金から要課金まで AIの基本や応用がマスターできる“学習コース”9選
-
6
「リモートアクセスセキュリティ」に成功する企業、そうでない企業の違い
-
7
「営業・マーケティングの悩みと企業データの活用」に関するアンケート
-
8
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
9
脱VMwareの真実:データセンター大手がNutanixを選んだ「コスト以上の理由」
-
10
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
10
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー