





















「AI」はセキュリティ担当者を救うのか【最終回】
「セキュリティインテリジェンス」を生かし切る具体的な方法とは?(1/2 ページ)
セキュリティインテリジェンスの活用は、セキュリティ対策の強化と、CSIRT/SOCの業務効率化の両立に力を発揮する。具体的にどう活用すればよいのか。
連載第1回「セキュリティ対策を“対症療法”で済ませるのは、もう終わりにしよう」、第2回「機械学習が『セキュリティ人材不足』解消の“特効薬”になる?」では、現状のセキュリティ対策の課題と、その解決に向けた人工知能(AI)技術、特に「機械学習」への期待の高まりについて説明してきた。
企業に求められるセキュリティ対策の実効性や速度の水準は、ここ近年で格段に高まってきている。その背景には、攻撃手段の目まぐるしい変化がある。攻撃指令サーバ(C&Cサーバ)のIPアドレスは1時間単位で変化し、多様かつ大量のマルウェアがツールで自動生成されている。未知の脅威は、インターネットとLANの境界セキュリティ対策をいとも簡単にすり抜ける。
企業内のサイバーセキュリティ対策組織「CSIRT」「SOC」は実害を防ぐために、早期の段階で侵入や感染の事実に気付き、迅速に対処することが求められる。だがほとんどのCSIRT/SOCは、人員や予算が潤沢にあるわけではない。限られたリソースで一連の対策を進めなければならず、スタッフの負担は増える一方だ。
こうした状況にセキュリティインテリジェンスが効果を発揮するのは第2回までに説明した通りだが、実際にどう活用すればよいのかが分からないという企業も少なくないだろう。最終回となる今回は、セキュリティインテリジェンスの具体的な生かし方を説明する。
併せて読みたいお薦め記事
「AI」はセキュリティ担当者を救うのか
「エンドポイントセキュリティ」再浮上のなぜ
標準プロセスに基づいてセキュリティインテリジェンスを生かす
CSIRT/SOCの負担を増やすことなく、効果的なセキュリティ対策を進めるにはどうすべきか。そこで役立つのが、情報セキュリティのリスクマネジメントに関する標準規格「ISO/IEC 27005:2008」に基づいたセキュリティインテリジェンスの活用だ。具体的には、ISO/IEC 27005:2008で定義されているリスクマネジメントプロセスに、セキュリティインテリジェンスを当てはめて運用する。ISO/IEC 27005:2008自体は、既に国内企業の間で情報セキュリティにおけるリスク対策のアプローチとして活用されており、おなじみの企業も少なくないだろう。
ISO/IEC 27005:2008のモデルを一般的な情報セキュリティ対策に当てはめて考えると図のようになる。ISO/IEC 27005:2008においてリスクマネジメントで対処すべき領域を定める「前後関係(コンテキスト)の把握」(Context Establishment)は、セキュリティ対策におけるシステム設計と内部統制に該当し、コンプライアンス(法令順守)を考慮しながら進める。
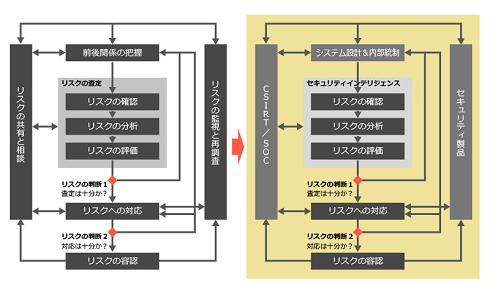 図 ISO/IEC 27005:2008で定義されているリスクマネジメントプロセス(左)と、それを一般的な情報セキュリティ対策に当てはめたプロセス《クリックで拡大》
次に、考慮すべきリスクや侵入してきたリスクに対して、「リスクの査定」(Risk Assessment)を実施する。より詳しくいえば、これらのリスクを確認(Risk Identification)し、分析(Risk Estimation)し、評価(Risk Evaluation)する。リスクの査定精度が高ければ、セキュリティインテリジェンスと機械学習をはじめとする人工知能(AI)技術の活用でリスク対応を自動化でき、CSIRT/SOCにとってリスクの監視と再調査の作業を削減できることになる。その際、対処すべきリスクに適した機械学習の手法を活用する必要がある。機械学習と一言でいっても、決定木やニューラルネットワーク、ベイジアンネットワークなどさまざまな手法があり、手法によって得手不得手があるからだ。
Copyright © ITmedia, Inc. All Rights Reserved.


「AI」はセキュリティ担当者を救うのか
セキュリティ対策の課題解決に向けて、人工知能(AI)を活用する動きが活発化し始めた。そもそもなぜAIが必要なのか。セキュリティ対策にどう生かすのか。動向を整理する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
RAGで「データをAIに送る」運用が限界を迎えている理由
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
4
なぜストレージ不足は長引くのか? 77%が「12〜18カ月続く」と予測
-
5
ハイパーコンバージドインフラ徹底比較、「SimpliVity」「Nutanix」はどう違う?
-
6
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
7
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
8
Googleの業務向けAIエージェント「Gemini Agent」が登場 しかし課題は山積み
-
9
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
10
通話録音の個人情報を自動で無音化 専用端末を無償貸与
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
5
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
6
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー