




















過剰な警告にかえって危機感がマヒ
「またパスワード変更?」、IoTでも“セキュリティ疲れ”が深刻化する理由
モノのインターネット(IoT)が浸透する中、セキュリティ強化を叫ぶ声はますます大きくなっている。しかし、やるべきことが多過ぎてユーザーはかえってセキュリティアップデートに無頓着になっている。
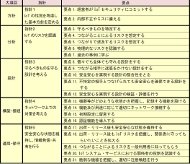 総務省と経済産業省が公開した「IoTセキュリティガイドラインver1.0」ではIoT機器メーカーやサービスプロバイダー向けに5つの指針を示している《クリックで拡大》
私たちの日常ではデジタルシフトが進んでいる。その結果、「定期的にパスワードを変更して同じものは使用しない」「オンラインアカウントでは確認の段階を複数踏むようにする」など、インターネットのプロファイルを遅れることなく定期的に保護するためのメッセージを数多く目にするようになっている。しかし、定期的にリマインダーが表示され、毎日のように新しいハッキングや侵害が報告される中、多くの人はオンラインセキュリティを最新に保つことにかえって無頓着になってしまっている。そして、セキュリティを積極的に確保するのではなく、問題が起こってから対処しようと考えている。いうなれば“セキュリティ疲れ”だ。
併せて読みたいお薦め記事
2017年のIoTセキュリティはどうなる?
- モノのセキュリティ、IoT隆盛の時代はデータ保護を最優先に
- 「Mirai」より凶悪な攻撃が起きる――IoTセキュリティが2017年に進むべき方向は
- IoTセキュリティは“今そこにある危機” コストと安全のバランスをどうする?
IoTセキュリティにまつわる新たな技術
攻撃者の知識と経験は日ごとに増し、新しい「モノのインターネット(IoT)」プラットフォームが続々と現れている。そのため、侵害を受けてからインターネットの安全について考えるのでは遅いのだ。2012年のLinkedInに対するハッキングが数カ月前に再燃したことを考えると、情報は数秒で盗まれ、攻撃者はその情報を使用するまで何年間も保持する可能性がある。
ただし、ユーザーが自分の力だけで自衛することはできない。Dashlaneが開発した受信メールの監視ツールである「Dashlane」によると、平均的な米国人は1つの電子メールアドレスで130個のオンラインアカウントを登録しているという。理想的なITセキュリティの世界では、130個の異なるバスワードが全て定期的に変更され、二度と再利用されていないことになる。しかし、実際にはこれは不可能だろう。単純に言って、デバイス、アカウント、パスワードの数があまりに多い。
オンラインのセキュリティを確保しつつ、セキュリティ疲れを防ぐために何ができるのだろうか。まず、インターネットに接続するデバイスやオンラインプラットフォームのメーカーとプロバイダーは責任の一部を負い、提供している製品のセキュリティを確保しなければならないだろう。それが日々の生活に欠かせない製品であればなおさらだ。つまり、最初から積極的にセキュリティ施策を取り入れる必要があるということだ。
より強い監視に尽力する
製品を顧客に売った後にインターネットサポートが事実上存在しない“売り逃げ”という考え方を持っている企業は少なくない。これは特に、ベビーモニターやカメラのような最近になってインターネット機能が搭載された低価格の製品で顕著に見られる。だが、インターネットに接続した監視カメラにアクセスして北米中の主要なWebサイトを標的にした近年のDDoS攻撃(サービス拒否攻撃)が示すように、製品を売っておしまいにできないことは明らかだ。メーカーは製品のライフサイクルを通じて監視とサポートを行い、製品のアップデートを提供することに全力を尽くすべきだ。そしてもちろん、サイバー問題が発生したらリアルタイムでサポートしなければならない。
開発段階から安全の施策を実装する
インターネットに接続する製品が増えるにつれて、今までコードを記述して開発を行う必要のなかった企業は、開発者を雇用したり、プラットフォームを構築するために他の企業に外注したりすることを余儀なくされている。メーカーが最善の製品を提供するには、セキュリティが最も強力な最新の開発手法について知識を深め、新設した開発部門にその手法を導入しなければならない。また、作業を外注する場合は、外注先がその手法を使用して開発していることを確認する必要もある。古参のチームについても同様だ。自社の開発者が開発段階から安全な手法を選んでいることを確認しなければならない。
透明性のある運営をする
最も重要なこととして、企業は透明性のある運営に努めなければならない。サイバー攻撃が日常的に起こる世界では、企業がしっかりと攻撃に対応していれば、消費者は攻撃を受けた企業を許すことができる。消費者の許しを得る上で鍵となるのは透明性だ。どんな攻撃であれ、企業はそれを受けていることに気付いた時点ですぐ顧客に知らせる必要がある。そして、侵害された可能性のある情報について、できるだけ多くの情報を提供するのが望ましい。さらに、疑問や不安を抱えた顧客へのサポートも必要だ。
オンラインの世界では、ユーザー自身も責任を持つ必要がある。だが、インターネットに接続されたデバイスが日々増加し、セキュリティ疲れがはびこる今、まずIoT機器メーカーとサービスプロバイダーが自社製品に責任を持つことが重要だ。セキュアなデバイスを作り、製品のライフサイクルを通じたセキュリティサポートを提供し、透過性を持って運営するといった本質的なことに全力を注がなければならない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー