





















3つの視点でリスク評価
「iPhone Xの顔認証Face IDがあっさり突破」は悲しむべきニュースか?
研究者たちがAppleの顔認証プログラムである「Face ID」を1週間もたたないうちに突破した。だが、それはユーザーの懸念にはつながらないだろう。なぜか。
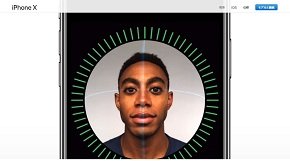 顔認証システム「Face ID」を紹介するAppleのWebサイト画像《クリックで拡大》
画面の盗み見やデジタルスパイからコンテンツを保護するため、顔認証を使用するアクセスコントロールが使われるようになっている。あなたがもし顔認証機能を搭載したハイエンドモデルのスマートフォンを購入したばかりのユーザーなら、それが破られる可能性があるというニュースを聞いて、きっと挫折感を味わうのではないか。
実際、ベトナムを拠点とするセキュリティ会社Bkavの研究チームは、AppleのFace IDを欺くマスクを製作することができた。研究者は、iPhone XがAI(人工知能)と3次元(3D)赤外線マッピングを実装しているにもかかわらず、わずか数日間で顔認証の突破に成功したのだ。
セキュリティに精通しているユーザーであれば、自身もしくは雇用主が所有するデータに対し、顔認証の突破がもたらす高いリスクを懸念することだろう。サイバーセキュリティに関連するニュースを日々チェックしている一般的な読者なら、独自の経験則を用いて新たな脆弱(ぜいじゃく)性のリスク要因を既に評価していると思うが、そうでない人は、以下に述べる3つの要因を考えてみてほしい。
コスト
リスク要因として第1に考えるべきはコストだ。脆弱性を悪用して攻撃を仕掛けるために必要なハードウェア、ソフトウェア、さらには関わる人間の労力と知識を含む全てのリソースにかかる金銭的価値はどれほどか。例えば、Face IDの顔認証技術を打ち破った実際のマスクはいくらかかったのであろうか。Bkavによると、このマスクは「3Dプリントフレーム、手作りのシリコン製の鼻と、複数の2次元(2D)写真をマスクの上に重ね合わせたもの」を使って製作されたという。
この方法はスマホ内のユーザーの写真を単に使用するよりも確かにコストがかかる。そして、この方法は初期の2次元(2D)顔認証システムより効果的であることが判明した技術でもある。とはいえ、高額な電信送金の権限や株価を左右するインサイダー情報を持つ人、例えば金融サービス企業のCEOが保有するiPhoneを入手することに比べれば、十分に低コストではある。
コストはマスクの物理的を製作費だけでは語れない。Bkavの最高経営責任者(CEO)を務めるグエン・トゥ・クアン氏は、顔認証を欺くマスクを製作するには、専門知識が必要だと言う。Face ID用にAppleが開発したAIを彼らのチームが欺くことができたのは、AppleのAIがどのように機能するのか、また、どうすれば認証を迂回(うかい)できるか理解していたからだ。このようなタイプの知識を取得するには時間がかかる。
Bkavの研究者は10年以上この分野に取り組んでおり、「Black Hat Europe 2009」で顔認証ソフトウェアを突破するための研究成果を発表してもいる。
動機
この時点で、攻撃を仕掛けるためのコストは非常に高そうだと分かる。では、第2のリスク要因である攻撃の動機についてはどうだろう。例えば、特定のスマホに無許可でアクセスするためにリソースを費やす動機は何であろうか。それが前述の金融サービスCEOの持ち物であった場合、その答えは明白であり、最も深刻な懸念になるだろう、しかし、多くの人たちは、標的型攻撃に自身のスマホが巻き込まれる可能性を理解しない。知的財産の盗難やリモートネットワークへの不正侵入、企業上級幹部へのソーシャルエンジニアリングなどが起こり得るとは思わず、平然と歩いている。これらの事実が第3のリスク要因、つまり攻撃の機会をもたらす。機会の到来は、攻撃が実行可能となる前に満たされなくてはならない必須の条件だ。
機会
インターネットに接続されたサーバにパスワード総攻撃を仕掛けるのとは異なり、スマホの顔認証制御を突破するには、攻撃者はそのデバイスに物理的にアクセスする必要がある。それだけでなく、スマホの所有者の顔がどのように見えるのか、詳細な情報も必要だ。また、所有者がリモートでデバイスを無効化する前にアクセス制御を不能にする必要がある。
これら3つの条件全てを満たした機会を生み出すことは、決して不可能ではないにしても、非常に困難である。コストと動機の要因も合わせて考慮すると、Face IDに対する大規模な攻撃は実行されそうにない。
それでも自身が危険にさらされていると思う人はまず、リモートトラッキングへ迅速にアクセスし、盗難もしくは紛失したスマートフォンを無効化しよう。そもそも、リスクの高い環境で使用するスマホへ、機密性の高いデータと貴重な認証情報を保存することは避けなくてはいけない。
「他人の顔をハッキングする」ことは、過激な攻撃のように聞こえる。一方で、他人のパスワードを推測するのは、何も今に始まったことではない。どちらか一方の認証を使用する代わりに両方の認証を併用することで、安全性は向上する。Face ID自体は2要素認証を構成しないという点には注意が必要だ。単に顔や指紋、声紋などの生体を認識しただけでシステムにアクセスを許可するのであれば、それは単一要素認証である。
他の要素としては、パスワードのように自身だけが知っているもの、または物理的な鍵のように自分自身だけが所有しているものが該当する。2つの要素、例えば顔認証とPINを要求する意図は、不正アクセスを実行するために必要な労力とコストを増やすことにある。現在のところ、iPhone Xではシステムにアクセスするユーザーに対し、両方の要因を求めてはいない。
精巧に作られた顔マスクを本物のユーザーと見なしてしまう誤認識もあれば、本物のユーザーの顔を偽物と見なしてしまう誤認識もある。バイオメトリクス(生体認証)に基づくセキュリティ対策が打ち破られることによって得られる教訓は、業界の研究者が引き続き顔認証の弱点を模索し続けることへの期待につながるともいえる。
特定のセキュリティ対策が打ち破られたというニュースでいちいちパニックに陥る必要はない。上述したように、コストと動機、機会のモデルを適用し、適切にリスクを評価すれば良いだけの話である。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
4
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
7
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
8
「IT運用・情報システム業務」に関するアンケート
-
9
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
10
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー