





















金銭の要求やIoTデバイスへの攻撃を防ぐ
結託する攻撃者、「野良IoTデバイス」が踏み台に サイバー犯罪の事例と対策
2018年の国内サイバー犯罪は金銭狙いの事例が目立った。IoTデバイスの普及に伴い、それらの脆弱(ぜいじゃく)性を突いた攻撃も盛んになっている。各分野における具体的な事件の例と対策を紹介する。
警察庁の発表によるとサイバー犯罪の検挙件数は増加し続けており、2018年は約9000件と過去最多に達した。多様なデバイスをネットワークに接続させるIoT(モノのインターネット)の普及に伴い、犯罪者にとっての攻撃対象も多様化している。テレワークやクラウドサービスの導入で、時間や場所を問わずにデータへのアクセスを可能にする動きが広がっていることも、情報漏えいのリスクにつながる。
本稿ではこうした背景を踏まえ、国内におけるサイバー犯罪の状況と対策について、主に金銭やそれにまつわる情報、IoTデバイスを狙った事例を紹介する。それらの攻撃に対抗するために、企業ができる対策についても取り上げる。
攻撃者同士の結託
2018年には、金銭が絡むサイバー犯罪が目立った。代表例はランサムウェア(身代金要求型マルウェア)を使った攻撃だ。攻撃者は侵入先のPCや、そこからアクセスできるネットワークにあるデータを勝手に暗号化、削除するなどの不正操作を実行する。そうしたデータについて「正常なデータを返してほしければ金を払え」と被害者に求める、というようにデータを「人質」に取って身代金を要求する手法だ。2018年3月には米アトランタ市がランサムウェアによる被害を受けたことを明らかにしている。東京オリンピック・パラリンピック競技大会組織委員会のCISO(最高情報セキュリティ責任者)である坂 明氏によれば、2019年2月時点でもいまだに全てのデータを復旧できていないという。
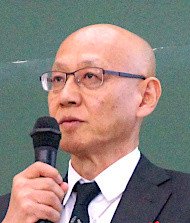 東京オリンピック・パラリンピック競技大会組織委員会CISOの坂 明氏
データの暗号化や削除だけでなく、情報漏えい対策も引き続き重要な課題だ。坂氏によると、攻撃者は限られた手段でのみアクセスできるWebサイト「ダークWeb」にあるダークマーケット(闇市場)で、不正に入手した個人情報を利用したり売りさばいたりしているという。「個人情報を売買するだけでなく、入手した情報をデータベース化し共有するなど攻撃者同士で結託している様子がうかがえる」と同氏は語る。さらに「攻撃フェーズを細切れにして複数の攻撃者で分担する傾向がある」とも指摘。一つ一つの行動が小さくなることで攻撃者の罪の意識が薄れるだけでなく、それらの小さな行動、つまり犯罪が常時実行されている状態になる。
サイバー犯罪の対策について「攻撃者の目的や行動主体を理解し、それを踏まえた上で対策する必要がある」と坂氏は語る。セキュリティに対する意識向上としては、教育プログラムを活用した従業員へのセキュリティ教育に加え、経営層のセキュリティ意識の強化も欠かせない。未然に防ぐことと同時に、「EDR」(エンドポイント脅威検知・対応)製品をはじめ、攻撃を受けた後の事後対策を考えることも有効だ。
実世界に影響を及ぼすIoTデバイスのハッキング
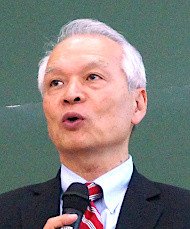 重要生活機器連携セキュリティ協議会会長の徳田英幸氏
「IoTデバイスのセキュリティは依然として未熟であり、脆弱(ぜいじゃく)性を突いたサイバー攻撃の事例が多数紹介されている」。製造業や研究機関などが参画する、一般社団法人の重要生活機器連携セキュリティ協議会で会長を務める徳田英幸氏は、こう話す。以下にIoTデバイスの具体的な脆弱性やハッキング事例を挙げる。
- 医療機器
- 安全かつ正確に点滴をするための医療器具「輸液ポンプ」について、2017年に脆弱性が見つかった例がある。攻撃者がこの脆弱性を悪用すると、病院内のLANに侵入する他にも、医療機器の設定を書き換えて薬剤の投与量を操作できるようになる恐れがあったという。
- 監視カメラ
- オフィスや工場、介護施設などに設置した監視カメラがハッキングされている事例がある。「ダークWebでは、ハッキングされた監視カメラの映像が多数公開されている」とサイバートラストの豊島大朗氏は説明する。
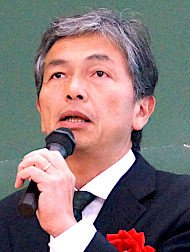 サイバートラストの豊島大朗氏
徳田氏は管理が行き届いていないIoTデバイスを「野良IoTデバイス」と呼び、「野良IoTデバイスが侵入のセキュリティホールとなった攻撃が増加している」と注意する。侵入の「踏み台」にされることの多いIoTデバイスとして同氏は、Webカメラとルーターを挙げる。情報通信研究機構(NICT)が実施したネットワーク侵入に関する調査関する国内調査によれば、2017年にはIoTデバイスへの侵入が約54%と過半数を占めた。モバイルルーターについても、国内で侵入事例が確認されているという。「侵入したルーターを踏み台にし、そのルーターに接続しているデバイスを攻撃するためにDNS設定を書き換えるなど、手口が巧妙化している」(同氏)
セキュリティの業界団体である一般社団法人の日本スマートフォンセキュリティ協会(JSSEC)は、IoTデバイスを導入する企業が導入前に確認すべきことをまとめた「IoTセキュリティチェックシート」を公開した。このガイドラインは、企業のIoT推進者や管理者が検討すべき項目について、「識別」「防御」「検知」「対応」「復旧」の5カテゴリー60項目をリストアップしている。セキュリティベンダーが販売する製品/サービスのうち、
- ネットワーク監視ツール
- デバイス管理体制やセキュリティツールの設定などに関するコンサルティングサービス
- ファイアウォールやWebフィルタリングなど多階層の防御技術を備える統合セキュリティ製品
などが対策に利用できる。
坂氏は「インターネット登場よりも昔から標的型攻撃は実施されてきた。例えばスパイ活動だ。現在はそのような大掛かりなことをしなくても、簡単に特定の団体や人物を対象にした攻撃ができる時代になった」と注意喚起する。攻撃のハードルが下がり、IoTデバイスをはじめ新たな攻撃対象が生まれているからこそ、企業が対処すべきセキュリティリスクも多様化していることを忘れてはいけない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
市場調査・トレンド
[AvePoint Japan株式会社] SCS評価制度の死角は“SaaSの中” クラウド標準機能では届かない領域とは? -
製品資料
[デジタルサーカス株式会社] 5分で分かる、「オープンソースCMS」比較ガイド -
製品資料
[デジタルサーカス株式会社] 1つのアプリを各国で運用 多言語モバイルアプリを簡単に開発・導入できる方法 -
製品資料
[ニュータニックス・ジャパン合同会社] 複雑化するKubernetes運用、VMとコンテナの二重管理を解消する方法は? -
市場調査・トレンド
[アルプス システム インテグレーション株式会社] 急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「AIの粗悪レポート」で悲鳴 IntelやGoogleがバグ報奨金を止めた理由
-
2
シャトレーゼを悩ませる偽メール 混乱なしでBIMI導入とDMARC強化を実現した方法
-
3
障害対応に「余裕なし」が9割超 運用担当316人調査で見えた「運用赤字」
-
4
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
5
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
6
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
7
なぜ人はいるのにDXが進まない? ライオンも直面した“老害”レガシーシステム
-
8
パーソルHDが「SAP」で会計システム刷新 巨大グループの混乱をどう防いだ?
-
9
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
10
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー