





















セキュリティの概念を変えるDSbD【後編】
「ハードウェアによるコードとデータの細分化」がセキュリティを激変させる理由
コードも画像もキーストロークも全て、ハードウェアレベルで別のサンドボックスに分離することで、悪意のあるコードを封じ込める――それを実現する「区画化」実現の道のりとは。
前編(セキュリティが根本から変わる「脆弱性があっても悪用させない」技術)では、ソフトウェアに起因する脆弱(ぜいじゃく)性を排除するための技術であるメモリの安全性を紹介した。後編では「区画化」による各種コードとデータの細分化技術と、それらを実現するためのロードマップを解説する。
区画化
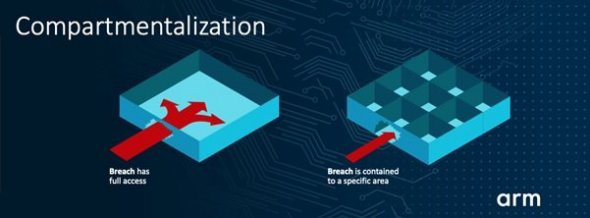
CHERIの研究者はメモリの安全性に加えて、ソフトウェアがコード、ライブラリ、データを細分化した区画に配置するメカニズムも提案している。区画はプログラムのさまざまな部分を分離する。このメカニズムもハードウェアによって特権の階層が制約される。ソフトウェアが同じコードの一部であっても、悪意を持ってコンピュータに侵入したものであっても、ソフトウェアの他部分のアクセス権を得るのを阻止できる。
今日のソフトウェアサンドボックスはその使い方が「大まか」であるのに対し、CHERIの区画はきめ細かいメカニズムを提供する。例えば、Webブラウザの画像、コード、全添付ファイル、パスワード入力時のキーストロークを全て独自のサンドボックスに分離できる。これは、現時点のハードウェアでは不可能だ。
新しいプロセッサの開発
Armは、悪意のあるコードを1つの区画に封じ込める方法を以下の画像で示した。
DSbD技術はあらゆる脆弱性を今すぐに取り除く特効薬ではない。まず、コンピュータはDSbD技術を組み込んだ新しいプロセッサを使う必要がある。
OSは「その機能を有効にする」必要がある。それにより、少なくともOSの管理下にあるコンポーネントを適切に分離できる。アプリケーションは、メモリの安全性機能を有効にするためにコンパイルする必要がある。
DSbDプログラムは、全てのチップがやがてこれらの機能をサポート可能になる取り組みを続けている。Armを使うことは、時間の経過とともに数十億のチップが利用可能になることを意味する。MicrosoftやGoogleなどがOSでサポートすれば、アプリケーションを変更しなくてもサイバー攻撃に対する回復力が高まるだろう。
メモリの安全性を意識したアプリケーションがコンパイルされ始めると、影響の大きい脆弱性が減少し、ゼロデイ攻撃によるコストと生産性の損失が大幅に低減するだろう。開発者がソフトウェアを区画化するようになると、はるかに広範なサイバー攻撃が減少するはずだ。
DSbDプログラムは、この完全なエコシステムとバリューチェーンの作成をサポートし、採用の時間、障壁、複雑さ、リスクを減らそうとしている。
未来のセキュリティ確保
 iStock.com/undefined
多くの人が直接あるいは間接的にサイバー攻撃の被害を目にしている。将来、AIはハッキングされないと信じることができるだろうか。自動車が暴走し、ライトが消え、通信が破損したり暴露されたりすることはないだろうか。
DSbDは、デジタルの明るい未来のために取り組んでいる。デジタル世界の全ての回復力、安全性、セキュリティを考えなければならない。それらのセキュリティを設計段階で確保し、デフォルトで保護する方法を検討しなければならない。
製品やサービスの開発者が利用できるインフラの作成を目的に、DSbDは主要企業や研究者と連携している。誰もがこうした取り組みを求めている。開発者の利益のために、そして利用者の利益のためにも。
ジョン・グッドエーカー氏は、マンチェスター大学のコンピュータアーキテクチャ学科の教授で、UKRIのDigital Security by Design Challengeのディレクターを務めている。
Copyright © ITmedia, Inc. All Rights Reserved.


Computer Weekly日本語版
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社グローバルウェイ] 事例に学ぶ、マルチAIエージェント基盤による製造業DXの実現方法 -
事例
[株式会社グローバルウェイ] ポリプラスチックスに学ぶERP刷新 開発を大幅に効率化したアプローチとは? -
製品資料
[株式会社バッファロー] テナント入居時の落とし穴 節約のための「家庭用Wi-Fiルーター利用」がNGな訳 -
製品資料
[株式会社ネットワールド] サプライチェーンのリスク対応は急務 いま中小企業に必要なセキュリティ対策は -
製品資料
[パーソルクロステクノロジー株式会社] 失敗しない、「DXコンサルティング」活用ノウハウ
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
3
「ランサムウェア対策製品」選びに失敗しない“4つのチェックポイント”
-
4
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
5
AI時代のITインフラ変革 ネットワークの重要性と「予測をやめる投資」とは
-
6
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
7
「会議・ミーティング」に関するアンケート
-
8
マイナビが挑む「有線・無線LAN、WANのクラウド統合管理」
-
9
脱VMwareで悩む中小企業のための“目からうろこの選択肢”とは
-
10
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
5
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
6
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー