





















BYODは国内で普及するか(後編)
私物スマートフォン業務利用の効果を引き出す製品のトレンド
私物端末の業務利用「BYOD」は国内で本当に普及するのか。BYOD採用に踏み切るために必要な対策は何か。後編は、BYOD採用を支援する製品の動向や採用効果を引き出すポイントを解説する。
個人所有のスマートフォンやタブレットなどを業務利用させる「BYOD」。前編「私物スマートフォンを業務利用させる前に検討すべき3つの項目」では、BYODの国内採用が進まない理由と、採用時に検討すべき項目について解説した。後編は、BYODの採用効果を引き出すための具体的な手段を見ていく。
BYOD採用の効果を最大限に引き出すにはどうすべきか。前編では、BYOD採用に当たって検討すべき項目として以下の3つを挙げた。この各項目について対策を進めることが、BYODの効果を引き出すに当たってまず必要となる。
- 「会社用」と「個人用」の切り分け
- 利用実態の可視化やポリシー策定
- 端末や通信回線のコストを誰が担うか
3つ目のコスト負担は労使間の話し合いなどで規定するしかないが、1つ目と2つ目の検討項目については、必要な対策を進めるのに役立つ製品が充実しつつある。
BYOD支援製品の動向
“BYOD支援製品”という明確な製品ジャンルはなく、モバイルデバイス管理(MDM)製品やネットワークアクセス制御製品などがBYOD採用に役立つ機能を搭載し始めている。こうした製品を機能別に見ると、「個人環境と業務環境の分離」「端末やネットワークに応じた利用制限」に分類できる。以下、それぞれの動向について詳しく見ていこう。
個人環境と業務環境の分離:MDMの機能拡張や仮想化で実現
MDM製品が備える端末内データのリモートワイプ機能は、スマートデバイスの盗難・紛失時の情報漏えい対策として有効だ。ただし、MDM製品に業務用データと個人用データを区別する仕組みがなければ、本来であれば残しておくべき個人用データも削除することになってしまう。
こうした背景を受け、MDM製品ベンダーはデータやアプリケーションを個人用と業務用に分類する機能を搭載しつつある。ソリトンシステムズの「ダイナミック・モバイル・エクスチェンジ」は暗号化された「会社領域」という隔離領域を確保。盗難・紛失時に会社領域のみを消去することができる。
マカフィーはMDM製品「McAfee Enterprise Mobility Management」に、メールや連絡先、カレンダーを個人用と業務用に分離する「Secure Container」という機能の追加を予定する。米Symantecは2012年3月、データやアプリケーションを個人用と業務用に分離する技術を持つモバイルアプリケーション管理(MAM)ベンダーである米Nukonaの買収を発表。MDM製品の拡充を図る。
端末設定の変更で個人用と業務用環境を分けるというアプローチを採るのが、日本システムウエアのMDM製品「PALLADION」である。利用可能なアプリケーションの制限や操作ログの取得などを強制する「ビジネスモード」と、利用制限のない「プライベートモード」を用意。この2つのモードを手動やスケジュール設定で切り替えることができる。この機能は有償オプションとして提供する。
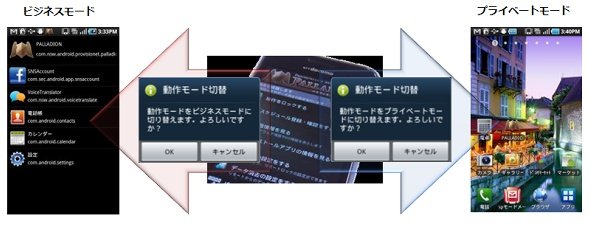 図:日本システムウエアのMDM製品「PALLADION」は利用可能なアプリケーションの制限や操作ログの取得などを強制する「ビジネスモード」と、制限のない「プライベートモード」を必要に応じて切り替えることができる《クリックで拡大》
サーバ仮想化と同様、スマートデバイスにハイパーバイザーを導入することで個人用と業務用の環境を切り替える「スマートフォン仮想化」の製品化も進みつつある(関連記事:スマートフォン仮想化は私物端末管理の特効薬となるか)。米VMwareや米Citrix Systems、米Red Bendといったベンダーがスマートフォン仮想化製品を開発中だ。
端末やネットワークに応じた利用制限:ポリシーベースでアクセス制御
BYOD採用に当たっては「従業員が利用する端末やネットワークに応じた利用制限を設けるべきだ」と、ガートナー ジャパンでリサーチ ディレクターを務める池田武史氏は指摘する。例えば、企業導入の端末であればLANと全ての業務システムへのアクセスを許可するが、私物端末ではゲスト用のLANにしかアクセスさせないといった制御をする。
こうした利用制限に役立つのが、ネットワークアクセス制御製品への搭載が進む「ポリシーベース認証機能」だ(ポリシーベース認証機能については「スマートフォンの通信障害でも回線を止めない『無線LAN』の活用法」を参照)。ユーザー情報に加え、従業員が利用する端末やネットワークによって制御方法を変える。シスコシステムズの「Cisco Identity Services Engine」やアルバネットワークスの「Aruba ClearPass」、ベーシックの「B-Link IPCC for Android」といったネットワークアクセス制御製品が、ポリシーベース認証機能を備える。
BYOD支援製品の課題
このようにBYODを支援する製品/サービスは充実しつつあるが、課題はある。主要な課題は「対応端末やOSの制限」と「ポリシー違反のアプリケーション削除」である。
課題1:対応端末やOSの制限
BYODを採用する場合、多種多様な端末を管理する必要がある。業務利用を許可する端末の種類を企業側で指定するのも方法の1つではあるが、採用効果を最大化するには「可能な限り端末に依存しない管理体制の構築が急務」(ガートナーの池田氏)となる。
上述したBYODの支援機能を持つ製品は、対応端末やOSに制限があるケースがほとんどだ。例えばMDM製品の場合、各ベンダーとも対応製品の拡充を進めているが、国内で提供されている全てのスマートデバイスに対応していなかったり、対応端末であっても利用できる機能が限定されるケースが少なくない。さらに端末のアップデートなどで、今まで利用できていた機能が利用できなくなる場合もある。
多くの企業にとっては、BYODを採用するにしても、業務に利用する私物端末であれば自社の管理下に置きたいと考えるだろう。現実的には私物端末にMDM製品のエージェントを導入することになると考えられるため、対応端末については注意深く確認しておく必要がある。
課題2:ポリシー違反のアプリケーション削除
社内のセキュリティポリシーに違反するアプリケーションの対処においても課題がある。MDM製品は、ポリシー違反のアプリケーションが端末内にあることを検知したり、削除を促すアラートを端末に表示させることはできる。だが従業員の同意なくアプリケーションを削除できるMDM製品はごく一部に限られる。
SAPジャパンの「Afaria」は韓国サムスン電子の技術協力を受け、サムスンの「GALAXY」シリーズに限って管理者によるアプリケーションの強制削除を可能にした。だが「全ての端末メーカーから継続的な技術協力を受けるのは不可能に近い」(SAPジャパンのモバイルソリューション部部長の井口和弘氏)ため、対応端末の拡大は難しいのが現状だという。
アプリケーションの削除が可能であるかどうかにかかわらず、そもそも「個人購入したアプリケーションを企業が勝手に削除していいのかどうかという課題がある」(井口氏)。私物端末の業務利用を許可する時点で、ポリシー違反のアプリケーションを同意の上で従業員に削除させ、以後はMDM製品が備えるアプリケーションのインストール制限機能を利用するのが現実解となるだろう。
BYODが本当に必要な部門や用途を見極める
製品導入とは別の視点で、BYODの効果を引き出す方法はあるのか。ガートナーの池田氏は、「全社で一斉にBYODを採用するのではなく、本当にBYODを必要としている部門や用途に絞った採用から始めるべきだ」とアドバイスする。例えば開発部門はBYODを必要としているが、経理部門や総務部門は必要としていないという場合もあるだろう。管理負荷低減のためにも、管理すべき端末の数は可能な限り抑えるべきだ。そのためにも、「まず私物端末をどういった業務や目的で利用するかを明確にする」(池田氏)のが急務だといえる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
4
“アジャイルの壁”に挑むオリックス生命がIBMの開発管理ツールを選んだ理由
-
5
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
6
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
7
ライオンが挑む「守りのIT」脱却:Google Cloudで加速させるデータ駆動型経営
-
8
IT製品の導入に関するアンケート「セキュリティ」編
-
9
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
10
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー