




















特別寄稿:FISC対応リファレンスの仕掛け人が語る
クラウド利用の責任分担が分かる、FISC対応リファレンスの見方
ユーザー企業が安心安全にクラウドを導入するために有用なFISC対応セキュリティリファレンス。この仕掛け人が同リファレンスの読み解き方を解説する。ポイントは縦と横の2軸で理解することだ。
2013年9月12日、「金融機関向け『Amazon Web Services』対応セキュリティリファレンス」(以下、セキュリティリファレンス)についての解説記事「パブリッククラウドを安心安全に利用しよう、AWSの「FISC対応」リファレンスとは?」が掲載された。これを受けて本稿では、同リファレンスの読み解き方の詳細を解説する。筆者は同リファレンス策定のコアメンバーで、現在も改訂作業に積極的に関わっている。また、実際に金融機関でAWSを利用するプロジェクトで本リファレンスを活用する現場にも関与している。これらの経験を踏まえ、一般の方にも分かりやすい説明を試みる。
FISCおよびセキュリティリファレンスに関する記事
基本的な考え方
基本的な知識については、前出の記事をご参照いただきたい。FISCとは何か、FISC安対基準とは何か、セキュリティリファレンスとの関係などの基礎的な点について、一通りの理解が得られるだろう。本稿ではこれらの知識を前提に解説を深めていく。
重要なキーワードとして表の「縦」と「横」という語を用い、説明は「縦→横」の順序で行う。
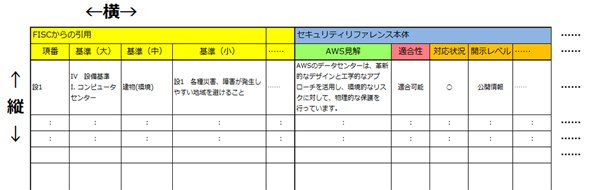 図表1 縦と横《クリックで拡大》
FISC安対基準が示しているもの、いないもの
まず「金融機関等コンピュータシステムの安全対策基準・解説書」(以下、FISC安対基準)を縦に見てみよう。前出の記事にも掲載されているが、FISC安対基準には約300項目が掲載されている。大きく分けて、設備(データセンターなど)、運用(体制、管理など)、技術(システムの信頼性など)の3分類から成っている。重要なのはこの縦の網羅性である。システムの安全性を確保するための項目が、MECE(Mutually Exclusive and Collectively Exhaustive:無駄なく漏れなく)に列挙されており、極めて価値が高い。金融機関に限らず、一般の事業会社においても同基準を採用する事例が多いことが理解できる。
セキュリティリファレンスは、これらのうち、本店・営業店の施設、ATMの設置など、クラウドコンピューティングとは無関係と思われる部分を除く約250項目を対象としている。
次に、横に見てみよう。実はFISC安対基準が、システムの安全性に関する実装レベルを全て詳細に示しているわけではない点に注意したい。ここで示されていることは「○○は監視しなさい」とか「○○はテストしなさい」などの、いわば当然のことが列挙されているのみだ。具体的な実装基準は基本的に(FISC安対基準の)利用者(金融機関や一般企業)が自分で策定する。その「深度」はシステムの重要度に応じて企業が独自に判断することになる。
以上が、FISC安対基準の縦と横だ。換言すると縦は「安全対策を実施すべき対象」を最大限示し、横は「その安全対策の適用にあたっての考え方」と例を示すフレームワークである。このとき、企業側が考えるべき事柄がある。まず縦の項目の取捨選択である。システムの特性を考慮して、明らかに関係のない項目は対象外としてよい。次に横の深度である。例えば「○○を監視をする」という項目について、実装レベルでは「ログを保管しておく」とするのか、「毎晩、ログをチェックする」のか、「リアルタイムで異常がないかモニタリングする」のか、監視のレベルにはさまざまある。対象となるシステムの重要性に応じて、どのレベルが適切かを判断し、実装することになる。
セキュリティリファレンスの大きな見方
では、セキュリティリファレンス本体を見ていこう。まず縦方向だが、FISC安対基準の小項目ごとに1対1対応している。小項目はリスク管理すべき具体的な単位である。ここでは項目に対応する(実装する)主体は誰なのかという観点で「責任分界」という概念が重要だ。次の3種類がある。
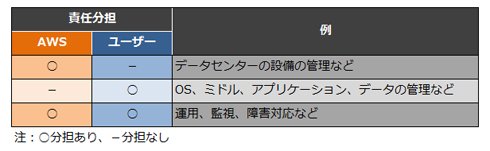 図表2 責任分界の考え方
どの項目が上記の3種のいずれに該当するのかは重要である。この責任分界を明瞭に示したということだけでも、セキュリティリファレンスの大きな成果といえる。今後の解説の中でも触れていくので留意していただきたい。
では、いよいよセキュリティリファレンスを横に見てみる。ヘッダ部が色分けされているので左から順序良く説明していく。全体はおおむね図表3のような4つのブロックから成っている。
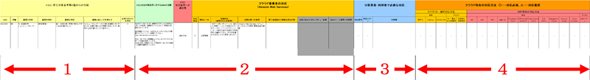 図表3 セキュリティリリファレンスのヘッダ部の解説
- FISC安対基準からの引用転記
- AWS側の対応について
- 利用者側の対応について
- 利用者側の対応のうち、クラウド特有の対応について
上記の順序に従って説明を進める。
1.FISC安対基準からの引用転記
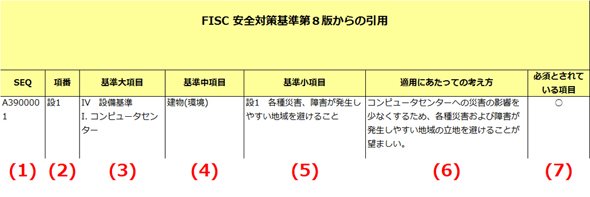 図表4 FISC安対基準からの引用転記部分《クリックで拡大》
この部分は全てFISC安対基準の引用から成っている。ここで重要なのは、(5)と(6)だ。(5)が特定すべき「リスク管理項目」、(6)が「適用にあたっての考え方」を示している。(5)は各項目の趣旨に該当し、どのようなリスクや懸念を対象としているのかを明確にしている。(6)の記述には2種類あり、語尾が「~する」となっているものと「~が望ましい」となっているものがある。(7)はこれを記号で表示しており、「する」を必須の意味で「◎」「望ましい」を「○」で表示している。
2.AWS側の対応について
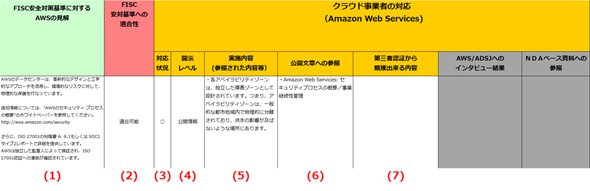 図表5 AWS側の対応状況部分《クリックで拡大》
ここからがセキュリティリファレンスの実質的な本体である。まずはクラウド事業者(AWS)側の責任分担についてである。
ミントグリーンの(1)は、FISC安対基準の各項目(中項目単位)に対するAWSの公式見解を表している。この公式見解は、実はFISC安対基準のために用意した回答ではなく、米国のCSA(※1)が主要クラウド事業者に対して行ったサーベイ「CAIQ」(※2)への公式回答である。CAIQの質問の粒度はFISC安対基準の中項目にほぼ対応しているが、AWSはその全てに対し包括的な回答を行っており、日本語版も公開している(PDF:「Amazon Web Services:リスクとコンプライアンス」付録A)。本セキュリティリファレンスでは、その回答をFISC安対基準の順序に従って並べ替えている。赤い(2)は、このリファレンス全体から見て適否結果を記載したものだ(当然、対象項目は全て適合可能となっている)。
※1 Cloud Security Alliance。日本支部サイトはCSAJP。
※2 Consensus Assessments Initiative Questionnaire
オレンジ色の(3)は、AWSに責任分担があることを示している。図表2でAWSの責任分担に○が付いている項目は、ここに○が付与される。
(4)は(3)に関する文書の公開状況を表す。一部は、非公開情報によるもの(本リファレンス作成者とAWS間でNDAを交わし、作成者側で問題がないことを確認したもの)もあり、その旨が表示されている。(5)(6)はその内容と、公開文書へのリンクが示されている。(7)は本セキュリティリファレンスのVer1.0では非公開としていた項目だが、Ver1.1で公開となった項目である。AWSが取得している第三者認証の取得状況から対応状況が類推できる場合に、その根拠を示している。
3.利用者側の対応について
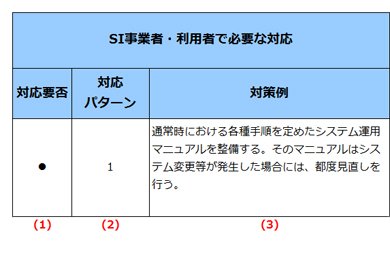 図表6 利用者側の対応部分
続いてユーザー側(AWSを利用する企業や、AWSを自社のサービスとして提供するSIerなど)の責任分担について記述されている部分について見ていこう。青の(1)は、ユーザー側で対応が必要な項目について○が付与されている。図表2でユーザーの責任分担に○が付いている項目は、ここに●が付与される。
(2)は、ユーザー側の対応についてパターン分けを行っている。パターンは3種類あり、以下の通りである。
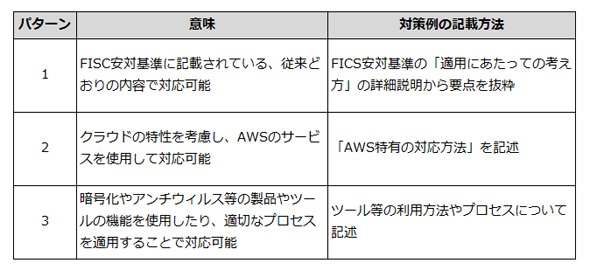 図表7 利用者側対応のパターン
(3)は図表7「対策例の記載方法」に準じた内容を記載している。
4.利用者側の対応のうち、クラウド特有の対応について
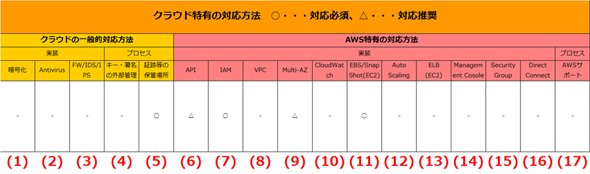 図表8 クラウド特有の対応部分(例:運用27 バックアップを確保すること)《クリックで拡大》
図表7のパターン2については、「AWS特有の対応方法」を利用すると効率よく実現できる。どのような機能やサービスを利用すればよいのかという点を明示したものが図表8である。
クラウドで一般的に対応する方法を(1)~(5)に列挙し、AWSが持っている機能を(6)~(17)に列挙した。ユーザーがパターン2の対応で使うべき機能を、○(必須)や△(推奨)で明示している。
例えば「運用27 バックアップを確保すること」では、AWSのAPI、IAM、Muti-AZ、EBS/SnapShotを使うと便利であることが図表8の例で示されている。
以上でセキュリティリファレンスの縦と横が明確になった。これで全体構造が理解できたことになる。次回はいよいよ幾つかのリスク管理事項について具体的な読み解きの例を解説する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
-
7
AI時代のITインフラ戦略とは? 販売代理店が知っておきたい最新トレンド
-
8
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
9
人間のせいでAIエージェントの生産性が上がらない
-
10
「IBM i(AS/400)はクローズドなシステム」という誤解 DXに寄与する一歩
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー