





















トラブルシューティングに実は役立つ
「Windows 8.1」マスターのための“管理者アカウント講座”
「Windows 8.1」の初期設定は容易に変更することができる。例えば、ファイル削除時に確認メッセージを表示するか否かなどだ。初期設定を変更することで、管理者の作業が軽減されるケースもある。
米MicrosoftのクライアントPC向けOS「Windows 8.1」がどのように動作するか、その設定を変更したいケースがある。例えば、従業員が「Windowsストア」からアプリを勝手にインストールすることを禁止するといった場合だ。
「Active Directory」で管理された環境では、ドメインコントローラーで「グループポリシーオブジェクト」(GPO)を構成して、ドメインに参加している全てのPCにGPOの設定を適用することができる。だが、Active Directoryを導入していない環境でも、ローカルツールを使ってWindows 8.1の設定を変更したいというニーズがあるはずだ。
本稿では、ローカルのAdministratorアカウントの設定例として、ファイルを削除する際に確認メッセージが表示されるようにする手順を紹介したい(Winodws 8.1の初期設定では、ファイルやフォルダの削除時に確認メッセージが表示されないようになっている)。
ローカルのAdministratorアカウントを有効にする
Windows 8.1をインストールすると、「Administrator」という管理者アカウントが作成される。パスワードは未設定の状態だが、初期設定ではアカウントが無効になっている。ローカルのAdministratorアカウントは、システムに対して最高レベルの権限を持っている。Windows 8.1のトラブルシューティングなどを行うために、ローカルのAdministratorアカウントを有効する場合がある。
ローカルのAdministratorアカウントを設定する3つの方法を以下に紹介する。
- 「Microsoft管理コンソール」から「コンピューターの管理」のスナップインを起動する。「ローカルユーザーとグループ」の中から「ユーザー」を選択し、利用可能なユーザー一覧を表示する。Administratorアカウントのプロパティを開き、「全般」タブの中にある「アカウントを無効にする」のチェックボックスをオフにする。
- コマンドプロンプトで「Net User Administrator Activate: yes」コマンドを実行する。
- 「ローカルグループポリシーエディター」を使用する。「ローカルポリシー」→「セキュリティオプション」の順に進み、「アカウント:Administratorアカウントの状態」をダブルクリックして、GPOの設定ウィンドウを表示する。GPOの設定ウィンドウで、「有効」のラジオボタンを選択すると、ローカルのAdministratorアカウントが有効になる。複数のドメインに参加しているPCでローカルのAdministratorアカウントを有効にする必要がある場合は、Active DirectoryドメインコントローラーでGPOの設定を利用することも可能だ。
パスワードポリシーの要件を満たしていない場合は、上記のいずれの方法でも、ローカルのAdministratorアカウントを設定できないことがある。また、次の条件に該当する場合は、変更が反映されない可能性があることに留意されたい。
- PCがActive Directoryドメインに参加している場合は、管理者が複雑なパスワードを必要とするポリシーを構成しているかもしれない。この場合、ローカルのAdministratorアカウントはデフォルトのパスワードが未設定なので有効にすることはできない。この状況に対応するには、アカウントを有効にする前にパスワードをリセットする必要がある。
- PCがActive Directoryドメインに参加していない場合は、簡単にローカルのAdministratorアカウントを有効にできる。これはOSのインストール時に、デフォルトでパスワードポリシーの要件が無効になるからだ。このGPOの設定は、Windows 8とWindows 8.1の両方に適用されることに留意されたい。
ファイル/フォルダ削除時の確認メッセージを設定する
Windows 8.1の初期設定では、ファイルやフォルダを削除するときに確認メッセージが表示されない。削除したファイルとフォルダは「ごみ箱」に移動される。この時点では、まだファイルとフォルダを元に戻すことができる。
ファイルやフォルダをごみ箱へ移動する前に、確認メッセージを表示したい場合があるだろう。その設定を変更するには、「ローカルグループポリシーエディター」「ローカルレジストリエディター」「ごみ箱のプロパティ設定の変更」という3つの方法がある。
ローカルグループポリシーエディターで設定する場合は、「ユーザーの構成」→「管理用テンプレート」→「Windowsコンポーネント」→「エクスプローラー」の順に進む。「ファイルの削除時に確認のダイアログを表示する」の設定画面を開く。「有効」のラジオボタンを選択すると、ファイルやフォルダを削除したときに、確認のメッセージが表示されるようになる。
この設定を適用すると、ローカルコンピュータの「HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Policies\Explorer」に「ConfirmFileDelete」というレジストリエントリが作成される(図1)。
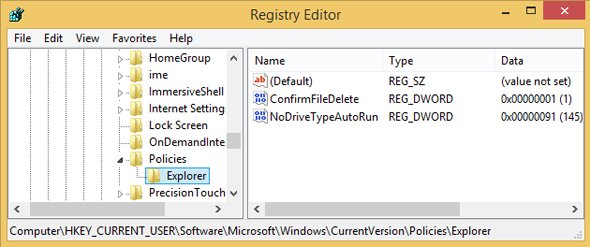 図1 グループポリシーエディターを用いて、ファイルやフォルダを削除する際に確認メッセージが表示されるように設定する
また、ごみ箱のプロパティの「全般」タブで「削除の確認メッセージを表示する」のチェックボックスをオンにすることで、設定を変更することも可能だ(図2)。
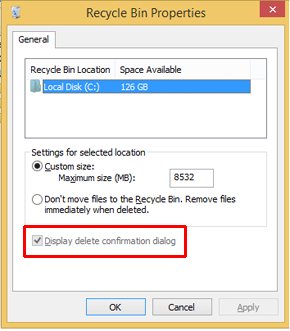 図2 ごみ箱のプロパティからも設定を変更することができる
「削除の確認メッセージを表示する」のチェックボックスが灰色で表示されている場合、この設定はローカルグループポリシーエディターまたはActive Directoryドメインコントローラーで構成されたGPO設定によって制御されている。この注意事項はWindows 8とWindows 8.1の両方に適用されることに留意されたい。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
企業が「Microsoft Azure」を選ばざるを得ない理由
-
4
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
5
「RAGは終わった」は本当か――ロングコンテキストが変えたこと、変えられないこと
-
6
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
7
“RAG is dead”は本当? AIエージェントが切り拓く「次世代RAG」と検索の未来
-
8
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
9
WiMAXとは何か――技術とアプリケーション
-
10
「セキュリティ運用と侵入後の初動防御」に関するアンケート
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー