





















「WYOD」で必要なセキュリティ対策をチェック
これを守るならウェアラブル端末を仕事で使ってOK、「セキュリティ対策7カ条」
自分が持っているウェアラブル端末を会社でも使いたい――。従業員からのこうした声が高まる前に、企業が検討すべき主要なセキュリティ対策7種を紹介する。
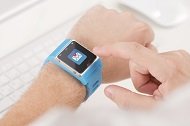
ウェアラブル端末の職場への普及が予想される中、IT管理者にはウェアラブル端末の業務利用について、管理やセキュリティ対策の観点から検討することが求められている。ウェアラブル端末を導入すれば、ハンズフリーかつポータブルなアプリケーション体験を従業員に提供できる。営業や外勤社員が多い企業、医療や製造といった業界では、すぐにもウェアラブル端末の採用が広がる可能性がある。
企業のモバイル端末活用を支援する製品分野には、エンタープライズモバイル管理(EMM)や無線LAN、無線侵入防止システム(WIPS)などがある。こうした分野のベンダーが、ウェアラブル端末向けのモバイルポリシーや端末の設定、アラート機能などを完全に実現するには、ウェアラブル端末の性質上、時間がかかりそうだ。
とはいえ、ウェアラブル端末の管理とセキュリティ対策には、既存の製品/サービスも大いに役立つ。IT部門はまず、私物ウェアラブル端末の業務利用(WYOD: Wear Your Own Device)戦略の策定で有利なスタートを切る必要がある。戦略策定に役立つ7つのポイントを紹介しよう。
「iPad Air 2 Wi-Fi 16GB」、読者プレゼント実施中!
TechTargetジャパンは、代表的なオフィススイートであるMicrosoftの「Microsoft Office」関連の記事を集約したテーマサイト「iPhone、iPad、Android版登場で何が変わる? あなたがきっと知らない『Microsoft Office』の世界」を開設しました。本テーマサイトの開設を記念して、米Appleのタブレット「iPad Air 2 Wi-Fi 16GB」(色はゴールド)を抽選でプレゼントします。
WYODを成功に導く7つのポイント
ポイント1:EMMでアクセスを制限する
EMM製品のポリシーを調整すれば、地図上にバーチャルなフェンスを設置する技術(ジオフェンシング)によるアクセス制限を追加できる。ウェアラブル端末と、IT部門の管理下にあるスマートフォン/タブレットとの間のBluetooth接続を完全に無効にしたり、リスクの高いエリアでのみ無効にしたりといったことが可能だ。
ポイント2:アプリ間のデータの流れを制御する
EMM製品のアプリケーションブラックリスト機能を使い、IT部門の管理下にあるスマートフォンではウェアラブル端末用アプリを無効にする。もっといいのは、端末内にIT部門が管理可能なデータ領域を設ける「セキュアコンテナ」、米Appleの「iOS」が備えるオープンイン機能(データをアプリケーション間で受け渡す機能)を制御する仕組みなどを使って、アプリケーション間のデータの流れを制御することだ。従業員が自身のウェアラブル端末の私物アプリケーションから業務データを共有するのを防ぐための手段は、既に幾つか提供されている。
ポイント3:LANへのアクセスを食い止める
ウェアラブル端末に企業利用に適した認証機能が搭載されていない場合は、無線LANのアクセスコントロールリスト(ACL)や侵入防止システム(IPS)を使えば、ウェアラブル端末によるLANへのアクセスを阻止または許可できる。
ポイント4:周辺技術を活用する
会社がWYODを許可している場合は、生体認証や、現在位置に応じて制御内容を変えるジオフェンシングといった技術の使用を検討するといい。こうした技術は、ウェアラブル端末自体の保護に便利な他、各種のビジネス資源をロック解除したり起動したりするための認証トークンとしてウェアラブル端末を利用する際にも有用だ。
ポイント5:トラフィックを分析する
ネットワークトラフィックを分析し、ウェアラブル端末から送受信されるデータからワークロードを検出して測定する。ただし、従業員のウェアラブル端末のトラフィックをあまり詳しく記録するのは、避けた方が賢明だ。そうしたトラフィックには、個人を特定できる情報が含まれている場合が少なくないからだ。
ポイント6:攻撃の可能性を洗い出す
WIPSを使い、不審な接続や従業員のウェアラブル端末を狙った攻撃の可能性を検出し、報告する。どんな家電製品でもそうだが、恐らくウェアラブル端末にも脆弱性が少なくとも幾つかは含まれている。簡単に解決できる問題は全て特定し、早めに対処しておくことが重要だ。
ポイント7:既存の手段を生かす
ウェアラブル端末の中には、スマートフォンと同じように管理できるものもある。特にAndroidベースのスマートウオッチはそうだ。その他のウェアラブル端末についても、既存のEMM製品を使い、端末の評価や登録の他、セキュリティポリシーの適用、アプリケーション/セキュアコンテナのプロビジョニングができる。業務で利用するウェアラブル端末が紛失や盗難に遭った場合に、端末を探す機能やリモートワイプなどのアクションを適用することも可能だ。
業務利用するウェアラブル端末については、カスタムポリシーを策定し、リスクと利便性のバランスを取ることが肝要だ。早期採用者の協力を仰ぎながら、将来に向けてポリシーを改良していくことも重要となる。
今後、職場へのウェアラブル端末の浸透が進む中で、EMMや無線LAN、WIPS分野のベンダーはそれぞれサービス内容を調整し、管理性の強化を図るはずだ。ただしその間も、IT部門はセキュリティの懸念を無視するわけにはいかない。上述の通り、ウェアラブル端末を管理するのに有用な手段は既に幾つかあるので、有効活用したい。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[横河レンタ・リース株式会社] 不正アクセス被害が深刻化 狙われる「セキュリティの死角」はどこなのか? -
製品資料
[NTTインテグレーション株式会社] 2026年度末開始の「SCS評価制度」をどう攻略する? -
製品資料
[NTTインテグレーション株式会社] 「復旧せよ」の決断に即答できる? いま必要な戦略的データ復旧の極意 -
製品資料
[NTTインテグレーション株式会社] SCS評価制度は「共通のモノサシ」になる? いま製造業がすべきこととは -
事例
[Extreme Networks株式会社] BYOD時代の大学のWi-Fi、安定した通信環境をどう実現する?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
2
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
3
SAP導入後も残る“Excel依存” 京急電鉄は「kintone」でどう解消した?
-
4
みずほ証券が「液冷サーバ」を採用 1日3.6億件の計算を支えるための要件
-
5
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
6
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
7
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
8
AI時代のITインフラ変革 ネットワークの重要性と「予測をやめる投資」とは
-
9
「法人向けPCおよび周辺機器の利用状況」に関するアンケート
-
10
「業務PC/ワークステーション」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー