





















再考「標的型攻撃対策」
日本年金機構の事件でも悪用か マルウェア「Emdivi」の恐ろしさ(1/2 ページ)
日本年金機構や早稲田大学などで相次いで明るみに出た標的型攻撃。一連の攻撃で利用されたとみられるマルウェア「Emdivi」とは何か。その攻撃手法と対策を整理する。
 情報漏えい事件について説明する日本年金機構のWebサイト《クリックで拡大》
2015年6月に発覚した日本年金機構からの年金情報流出事件は、約101万人分の個人情報が流出した大規模な標的型攻撃だ。その後も早稲田大学などで同様の標的型攻撃が相次いで明るみに出ており、国内組織に被害が広がっている。
こうした一連の標的型攻撃の多くで利用された可能性が高いとみられるのが、「Emdivi」と呼ばれるマルウェアやその亜種だ。Emdiviは、特定サーバと通信して攻撃する「リモートアクセス型トロイの木馬(RAT)」に分類されるマルウェアである。
「Emdivi」とは何か
各セキュリティベンダーの調べでは、Emdiviは2014年11~12月にかけて、国内で多く検出されているという。「攻撃された業種などに特記すべき傾向はなく、国内組織が広く狙われている」と、ラックのサイバー救急センター長である内田法道氏は説明する。
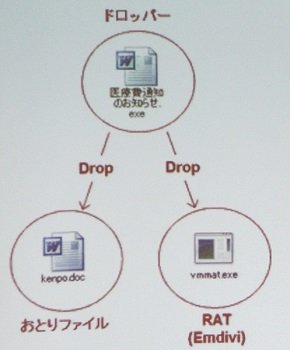 図1 ドロッパーは通常のドキュメントファイルをおとりファイルとして開きつつ、Emdiviをインストールする(出典:政本氏の発表資料)《クリックで拡大》
Emdiviの攻撃の流れを整理していこう。Emdiviは、標的型攻撃の起点として利用される攻撃メール(以下、標的型攻撃メール)の添付ファイルを介して、標的企業へ送り込まれることが多いと、マクニカネットワークス セキュリティ研究センター センター長の政本憲蔵氏は指摘する。添付ファイルはZIP形式かLZH形式で圧縮されており、解凍するとEXE形式の実行ファイルが現れる。この実行ファイルは、端末をマルウェア感染させる「ドロッパー」として機能。起動すると通常のドキュメントファイルを「おとりファイル」として開く一方、Emdiviを端末にインストールする(図1)。
被害の拡大を招いたと考えられるのは、ファイルやメール本文の“自然さ”だ。攻撃者は、ドロッパーのアイコンを「Microsoft Word」形式やPDF形式のドキュメントファイルのものに偽装(図2)。ファイル名には「医療費通知のお知らせ」「セミナーへの参加申込書」など業務に関連しそうな名前を付け、メールやおとりファイルもその内容に沿った文で構成する。こうした工夫により、受信者は思わず実行ファイルをクリックしてしまうだけでなく、感染後も「怪しいと思わず、そのまま放置してしまう」(政本氏)という。
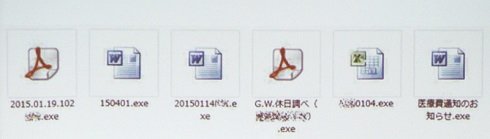 図2 ドロッパーのアイコンはWordやPDFといったドキュメントファイルを偽装し、実行されやすくしている(出典:政本氏の発表資料)《クリックで拡大》
端末に感染したEmdiviは、攻撃用サーバであるコマンド&コントロールサーバ(C&Cサーバ)との通信を始め、攻撃者からの指令を受けて活動する。マクニカネットワークスが捕獲した65種類のEmdivi検体を調べたところ、Emdiviが通信するC&Cサーバのドメイン名は、そのほとんどが「.co.jp」「.jp」をトップレベルドメインに持つものであり、「国内の一般企業のWebサイトが攻撃者に悪用されている」と政本氏は指摘する。香港や米国といった海外のC&Cサーバへの通信例もあり、その一部は「攻撃者が当初から運用管理しているC&Cサーバであることを確認済み」(同氏)だという。
Emdivi以外のツールも駆使
実際に侵入に成功すると、攻撃者はEmdiviだけでなく、さまざまなツールを使って情報の取得や破壊を狙う。Emdiviの攻撃者がよく使うツールとして政本氏が紹介するのが、システムやアプリケーションのID/パスワードを取得するツールだ。例えば、Webブラウザに保存されたID/パスワードに加え、メールサーバやWindowsログオン時のID/パスワードを取得するツールなどがあるという。攻撃者は取得したID/パスワードを悪用し、企業内システムへの侵入やメール内容の確認をしていると同氏は推測する。
さらに、ユーザーのID管理やアクセス管理を担う「Active Directory」のドメインコントローラーの脆弱性を悪用し、権限昇格を可能にするツールも利用されている可能性があると政本氏は指摘。「攻撃が成功した場合、システム管理者権限で、ありとあらゆるシステムに進入可能になる」(同氏)
このように、巧妙な手口で感染を広げたEmdivi。マクニカネットワークスの政本氏は、2015年6月に被害が発覚したEmdivi感染事件であっても、「実際には同年4月より前に感染していた可能性が高い」と指摘する。その期間、検知を免れたEmdiviは活動を続け、被害の拡大につながったと考えられる。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
課題解決
[NTT東日本株式会社] いま建設業に「10ギガ光回線」が必要な理由とは? -
課題解決
[NTT東日本株式会社] 情報漏えいも業務停止もさせない「止まらないネットワーク」への第一歩は? -
課題解決
[NTT東日本株式会社] 情報漏えいや業務停止に備える、安心・安定のネットワーク環境とは? -
事例
[Wrike Japan 株式会社] 年間100件超でも“プロジェクト炎上”を回避、JERAの管理体制は何が違うのか? -
事例
[Wrike Japan 株式会社] プロジェクト納品時間を最大40%短縮 事例で見る「劇的な高速化」の実現方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
2
「有線LAN環境」に関するアンケート
-
3
「Microsoft 365」障害はなぜ拡大? “安全装置”フェイルオーバーのわな
-
4
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
5
なぜ「Microsoft Teams」がランサムウェアの入り口になるのか?
-
6
次期AI PC向けプロセッサの有力候補「Snapdragon X」 期待と不安の声の真相は
-
7
「Android」の極悪マルウェア、非公式アプリからうっかり感染しないためには?
-
8
Claudeを使い続けて大丈夫か? IPOで見えるAnthropicの財務と新機能
-
9
なぜAIで「無意味な仕事」が増えるのか 人間の監視がむしろ足かせに?
-
10
なぜ「PHP2Shell」はパッチを当てても終わらないのか?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
6
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
9
「止まらない」と「シンプル運用」を両立、四街道市新庁舎を支えるネットワーク
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー