




















「Black Hat USA 2015」で報告
15時間で侵入? 機械学習のマルウェア検出システムに浮上した“不都合な真実”(1/2 ページ)
マルウェアの検出では、既知の特徴をスキャンするシステムよりも、機械学習の方が優れている。だが「Black Hat 2015」で発表した研究者によると、ある仕組みによって性能の差はさらに広がるという。
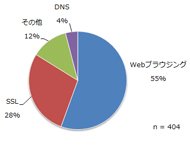 国内企業における、アプリケーション/通信機能別に見たマルウェアの攻撃経路(出典:Palo Alto Networks「アプリケーションの使用および脅威分析レポート」2014年5月版)《クリックで拡大》
セキュリティ製品に機械学習機能を搭載しておきながら、設置場所ごとに固有のトレーニングデータを使って個々の違いに対応していないベンダーは、セキュリティエコシステムの一層の強化を図る機会を逸している――。2015年8月に米国ラスベガスで開かれた「Black Hat USA 2015」のセッションで、米軍需メーカーNorthrop Grummanの子会社の研究者2人がそう指摘した。
機械学習を専門とするボブ・クライン氏は、Northropの子会社Acuity Solutionsの製品「BluVector Cyber Intelligence Platform」に取り組んでおり、その概念を「動く防御」と表現する。同氏によると、例えば鍵屋が1つの村の中であらゆる場所に同じ錠を売り付けた場合、極めて手薄な防犯対策しか達成されない。泥棒がその錠の1つを入手して、好きなだけ時間をかけて開錠の方法を習得すれば、後は村中の家から何でも盗み放題になる。
たとえ機械学習システムであっても、同じデータを使ってシステムのトレーニングを行ったのでは、結果的にはどこに設置されても同じ機能しか果たさない「錠」のような状態になる――。クライン氏と、共同発表者でBluVectorのエンジニア、ライアン・ピーターズ氏はそう指摘した。
「現実には、定義ファイルベースの製品から引き継がれた機械学習システムに対して、攻撃者には2つ有利な点がある。第1に、そのソフトウェアのコピーを入手して以降も、モデルは変わっていないとほぼ確信できる。第2に、標的は全て同じモデルを使っているので、そのうちの1つを破れば、全てのコピーを破ることができる」。クライン氏はそう話す。
「だが状況は大きく変わった。いわば街に新しい鍵屋が現れる。この業者は『機械学習』と呼ぶ極めて頑丈な新型の錠を提供する。それは古い錠よりずっと優れている。はるかに頑丈で、ピッキングにも強い。ところがこの鍵屋も、同じ錠ばかり売っている」
両氏は異なるデータセット使った機械学習のセキュリティモデルの実験を行い、その効果を検証した。実験では、通常であれば簡単に検出できるマルウェアサンプルの配列を並べ替えるベースラインテストを実施。それぞれの配列について、機械学習のセキュリティシステムをすり抜けられるかどうかをテストした。このプロセスを繰り返し、15時間後の1900回目で、セキュリティシステムをすり抜ける配列ができた。
この時点で、同方法の中心となる疑問が浮上した。同モデルの設置場所ごとに少しずつバリエーションを持たせて、一部の設置場所で一部の配列を検出させることはできるのか(そうなれば他は見逃すことになるはずだ)。
このバリエーションは、理論的にはベンダーまたは他の何らかの仕組みによって導入できる。だが両氏が興味を持ったのは、システムの設置場所のデータを使う方法だった。両氏はこれを「in situ」(現場)学習と命名。「『in situ』のアプローチが特別なのは、鍵の異なる錠を購入できるようにするのではなく、いわば誰もが鍵屋になれる点にある」とクライン氏は言う。
しかも、ローカルデータ(現場限定の情報)を加味すれば検出機能が向上する可能性もある。場合によっては、例えば機械学習モデルを最初に開発する時点でベンダーが使うデータセットには本質的に含められない機密文書などの場合も、全く新しい分野の検出機能が追加できる。クライン、ピーターズ両氏のテストでは、配列を並べ替えたモデルの検出率は大幅に向上した。
具体的には、少しずつ異なる4種類のデータセットをトレーニングに利用すると、機械学習セキュリティツールを迂回できる能力が実証されている攻撃ファイルの難読化版が、トレーニング方法の異なる4モデル中の3モデルで検出された。4モデルのうち1モデルで攻撃を検出できなかったのは事実だが、このシステムは「動く防御」のアプローチも採用していなかった。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー