





















身代金を支払ってしまったケースも
病院がランサムウェアに狙い撃ちされる“簡単で奥深い”理由
ランサムウェアは、コンピュータシステムをフリーズさせ、復旧と引き換えに身代金を要求する不正プログラムだ。米国では春先から、ランサムウェアの被害に見舞われる病院が増えている。
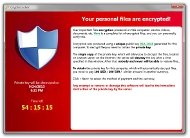 ランサムウェアは画面ロックや暗号化でファイルをアクセス不可にし、復旧と引き換えに被害者に身代金を要求する(出典:マカフィー公式ブログ「身近な脅威となったランサムウェア」)《クリックで拡大》
ランサムウェア(身代金要求型不正プログラム)の被害に見舞われる病院が増えている。ケンタッキー州のMethodist Hospitalや、カリフォルニア州のChino Valley Medical Center、Desert Valley Hospital、Alvarado Hospital Medical Center、インディアナ州のKing's Daughters Health。これらはランサムウェアの被害に遭った医療機関のごく一部だ。災難に遭った病院は全て、何らかの形でネットワークが一時的に不通になった。中にはHollywood Presbyterian Medical Centerのように身代金を支払った病院もある。
ハッカーにとって効果的な稼ぎ方
病院はサイバー犯罪者から格好の標的として狙われており、サイバーセキュリティ対策の在り方を見直すまで、こうしたマルウェアの侵入は増加を続けるだろうと、Dunbar Security SolutionsのCOO(最高執行責任者)を務めるクリス・アンシー氏は見る。
この手口のサイバー犯罪がまん延しているのは間違いない。だが、なぜ病院が今、狙われるのだろうか。答えは簡単で、犯罪者が稼ぎを増やそうとしているからだ。
「最近ではランサムウェアと、そこからの実入りを増やし続けるために組織犯罪で用いられる手口とが、大きく進化している。ランサムウェアで最も効果的に稼ぐ方法は、的を絞って集中的に送りつけることだ」(アンシー氏)
ハッカーは最初、大量の電子メールアドレス宛てに偽メールでこのマルウェアを送信し、広く浅く、できるだけ多くの人をだまそうとしていた。まんまと引っ掛かってしまう人がそこそこいるので、彼らのコンピュータに侵入してデータを人質に取り、それぞれのケースで身代金を巻き上げようというわけだ。
それがスピアフィッシング(標的型攻撃)へと進化し、ハッカーは同じような偽の電子メールながらも、より多額の身代金が稼げそうな特定の組織向けにカスタマイズしたものを送りつけるようになった。
病院は、医療に関わるプライバシーについて定めた法律であるHIPAA(Health Insurance Portability and Accountability Act)などの規定上の要件を満たすための技術を使用している。それらは大抵は有効に機能する。だが、「ウイルス対策ソフトウェアやファイアウォールで提供されるパケットフィルタリング機能は、一般的なマルウェアはキャッチする。しかし、サイバー犯罪者はこうした対策を巧妙にすり抜けてシステムに侵入するようになっている。病院側は、彼らを締め出す方策を強化しなければならない」と、アンシー氏は指摘している。
マルウェアの侵入を防ぐ
読者の皆さんの中には、アンシー氏の勤務先である「Dunbar」という名前を、銀行などの企業が大量の現金輸送に利用する装甲車サービスのブランドとして知っている人もいるかもしれない。Dunbarはマネージドセキュリティサービスも手掛けており、当然のことながら、アンシー氏はこのサービスを推している。
Dunbarが攻撃を常時監視するので、病院は医療インフラに集中できるというわけだ。アンジー氏は病院への一般的なアドバイスとして、ハッキングに使われる技術の進化のペースに合わせて対策を進化させていくべきだと述べている。
包括的なデータバックアップ対策は良い出発点になる。自動バックアップは堅実な対策につながる。病院がセキュリティレベルの高いコロケーション施設を利用して、暗号化されたチャンネルでデータを送信しつつ複製を作成できるようにするという手もある。
また病院は、インターネットアクセスが可能な職員用ワークステーションのセットアップ方法も検討しなければならない。こうしたワークステーションは、医療データを人質に取るランサムウェアの入り口になる恐れがあるからだと、アンシー氏は説明する。電子メールがマルウェアの侵入ルートになるかもしれないし、オンライン広告を介してマルウェアが拡散する可能性もあり、注意が必要だ。
さらに医療機関は、サイバーセキュリティを担当するCISO(最高情報セキュリティ責任者)を置くだけでなく経営戦略会議のような役員会議にCISOを出席させる必要もあるとアンシー氏は指摘する。CISOはCIOや最高医療責任者、リスク管理チームと密接に連携しなければならないからだ。
「こうした会議での議論に参加することが、CISOの全ての判断において極めて重要な意味を持つことは間違いない」(アンシー氏)。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
7
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
8
「IT運用・情報システム業務」に関するアンケート
-
9
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
10
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー