





















企業版振り込め詐欺「ビジネスメール詐欺」の脅威と対策【第2回】
“社長からのメール”は疑うべき? 「ビジネスメール詐欺」(BEC)の巧妙な手口(1/3 ページ)
「ビジネスメール詐欺」(BEC)では、サイバー犯罪者が巧妙な手口で、標的組織のさまざまな役職になりすましたメールを使い、犯罪を成功させる。その具体的な手口を見ていく。
連載第1回「いまさら聞けない『ビジネスメール詐欺』(BEC)とは何か? 1000万円超の被害も」では、世界中で被害が深刻化している新たなサイバー犯罪「ビジネスメール詐欺」(以下、BEC)とは何か、その特徴や被害状況、どのような企業が狙われるのかについて解説しました。第2回の今回は、BECの具体的な手口について詳しく解説します。
BECの代表的な5つのタイプ
BECは、攻撃者が不正プログラム(マルウェア)など多様な手段で企業の業務メールを盗み見て得た情報を基に、巧妙ななりすましメールで不正送金、情報窃取といった詐欺行為をするサイバー犯罪です。既に国内外の企業でBECの被害が報告されており、なりすます人物、詐欺の内容などによって以下に示す5つの代表的なタイプが確認できています。
- 経営幹部になりすます
- 取引先になりすます
- メールアカウントを侵害して、担当者になりすます
- 弁護士になりすます
- 標的企業の従業員・幹部の個人情報を窃取する
それぞれのタイプについて、詳しく見ていきます。
1. 経営幹部になりすます
1つ目は、サイバー犯罪者が標的企業の経営幹部を装い、財務部門の担当者や責任者に偽の送金指示メールを送る手口です(図1)。海外では最高経営責任者(以下、CEO)を装った手口が一般的で、CEOをかたったメールを金融機関に直接送り、偽の送金処理をさせるケースもあります。そのため、このタイプは「CEO詐欺」とも呼ばれています。
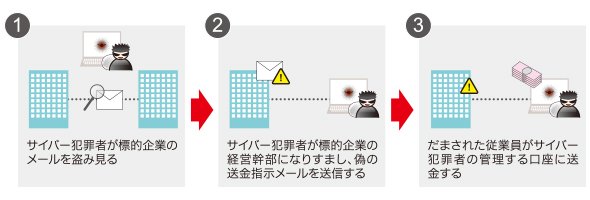 図1 経営幹部になりすます手口のイメージ
サイバー犯罪者は事前に盗み見た業務メールの情報を用いるなどして、経営幹部を装ったメールを巧妙に作成します。例えば過去の業務メールのやりとりを記載して、あたかも送金指示が本物かのように見せかけるなど、一見しただけでは、なりすましメールだと判断しにくいようにしています。
なりすましメールの送信元メールアドレスのドメインには、サイバー犯罪者がなりすましている人物の所属組織の正規ドメインに類似したものが使われる傾向があります。サイバー犯罪者は受信者を動揺させるため、極秘案件を装ったり、「至急対応願う」「緊急のお願い」といった内容を件名や本文に記載したりすることがあります。経営幹部の外出中など、メール受信者が内容の真偽を確認することが難しいタイミングを狙って、偽の送金指示メールを送ってきた事例も公表されています。
併せて読みたいお薦め記事
メールセキュリティについてもっと詳しく
- いまさら聞けない「ビジネスメール詐欺」(BEC)とは何か? 1000万円超の被害も
- 「個人用Gmailの業務利用」はどう考えても危険、それでも使う?
- 社員が怪しいリンクを踏んだ、そのときセキュリティチームはどう動くべきか
メールの“うっかりミス”にどう対処するか
2. 取引先になりすます
2つ目は、サイバー犯罪者が取引先を装って、標的企業に偽の請求書を送る手口です(図2)。サイバー犯罪者は、標的企業とその取引先との間でやりとりされる業務メールを盗み見ることで、現在進行しているビジネスを監視します。そして時期を見計らい、標的企業宛てに取引先を装ったメールを送ります。標的企業には、あたかも取引先とのやりとりが継続しているかのように見えますが、実際には途中から相手がサイバー犯罪者に代わっています。そうして取引先になりすましたサイバー犯罪者は、最終的に偽の請求書を標的企業に送ります。
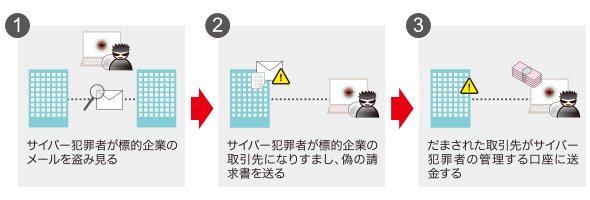 図2 取引先になりすます手口のイメージ
この手口では、サイバー犯罪者は偽の請求書をなりすましメールで送ってくるだけでなく、状況に応じてFAX(ファクシミリ)で送ることもあれば、電話で支払いに関する連絡をしてくることもあります。
Copyright © ITmedia, Inc. All Rights Reserved.


企業版振り込め詐欺「ビジネスメール詐欺」の脅威と対策
ソーシャルエンジニアリングやキーロガーなどの手段を駆使して通常の業務のやりとりを模倣し、不正に送金処理をさせる「ビジネスメール詐欺(BEC)」。海外を中心に被害が広がり、国内企業にも拡大する可能性がある。BECとはそもそも何なのか。企業にどのような被害をもたらすのか。具体的な対策はあるのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
ライオンが脱レガシーシステムのパートナーに「Google Cloud」を採用した理由
-
9
ITの世界で「エグレス」(Egress)はどういう意味? 実例で解説
-
10
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー