





















賢い「セキュリティ予算」獲得術【第1回】
「セキュリティ予算不足」はなぜ解消されないのか? 調査結果から探る(1/2 ページ)
セキュリティの脅威が高度化する中、国内組織は十分な対策を施すための予算を獲得できているのか。国内組織とグローバル組織の予算獲得状況に違いはあるのか。調査結果を基に見ていく。
 国内組織のセキュリティ予算の実態とは
セキュリティ対策の重要性が叫ばれているが、国内の企業や組織(以下、組織)は十分なセキュリティ予算を獲得できているのだろうか。その予算は世界の組織と比べて、どの程度の水準にあるのか。ソーシャルメディア、モバイル、ビッグデータ、クラウド、IoT(モノのインターネット)といった新テクノロジーがもたらす新たなセキュリティリスクに対して、適切な備えができているのだろうか。
本連載は、グローバルと国内の組織を対象にした情報セキュリティ調査「EYグローバル情報セキュリティサーベイ」(GISS:EY Global Information Security Survey)の結果を基に、国内組織のセキュリティ予算獲得状況と将来の見込みを示し、そこから見えてくる課題を整理する。GISSは、EYとEYアドバイザリー・アンド・コンサルティング、新日本有限責任監査法人が毎年実施している調査だ。本稿ではその最新版(以下、GISS2017-18)の結果を参照する。
インシデント感度が低下する国内企業
2017年も、組織や個人に対するセキュリティの脅威が、数多く明るみに出た。ITやセキュリティの専門メディアのみならず、一般紙がその被害を報じることも珍しくなくなった。以下のインシデント(セキュリティ事件/事故)は、セキュリティ専門家でなくても記憶に新しいところだろう。
- 海外大手ポータルサイトでの30億アカウント以上という大規模な個人情報の漏えい
- 海外のみならず国内組織にも被害を広げ、“史上最大”のランサムウェア(身代金要求型マルウェア)攻撃と言われた「WannaCry」
- 国内企業を標的に巨額の不正送金詐欺を招いた「ビジネスメール詐欺」(BEC)
一方で気になるデータがある。GISS2017-18で「重大なインシデントは発生していない」と回答した組織は、グローバル組織では43%だったのに対し、国内組織では69%と顕著な違いがあったことだ。この回答を素直に見れば、国内ではグローバルと比べて、重大インシデントの発生組織数が少ないことになる。だがサイバー攻撃のグローバル化が進む今、ここまで大きな差が生まれるとは考えにくい。むしろ「国内組織はインシデントに関する感度が低下しているのではないか」という懸念を持つのが自然だ。
サイバーセキュリティ攻撃は組織化やビジネス化が進み、ますます高度化し洗練されてきた。その結果、組織は攻撃を受けたことを認識しにくくなり、攻撃発生から認識までの期間が長期化している。経済産業省もこうした状況を踏まえ、経営者向けの「サイバーセキュリティ経営ガイドライン」を改定した。2017年11月に公開したバージョン2.0は、経営者が認識すべき「3原則」を従来版から維持しつつ、「検知」「復旧」といった事後対策の強化に触れ、国際的なガイドラインとの整合性を確保した。「事前対策だけでは昨今のサイバー攻撃に対処することが困難」との認識に基づいた変更だといえる。
セキュリティ予算不足に直面する国内企業
セキュリティ対策がますます難しくなる中、国内組織は、その活動に必要な予算を獲得できているのだろうか。参考になるのが、民間企業のIT活用状況を調べた経済産業省の年次調査「情報処理実態調査」だ。この2016年版(2017年3月発表)の結果によると、IT関係支出総額に占める情報セキュリティ対策費用の割合は、国内組織の全業種平均で2.6%。年間事業収入100億円以上の企業では2.6%、100億円未満の企業では6.8%となっている。
この予算規模で十分かといえば、そうとはいえない。
前述のGISS2017-18によると、グローバル組織も、国内組織もセキュリティ予算の増額を要望しているものの、その内容は若干異なる。特に大幅な予算不足を示す「76%以上の増額」を要望している組織が、グローバル組織では8.3%なのに対し、国内組織では26.1%と3倍程度の差があったのだ。セキュリティ予算の今後12カ月の見通しでは、「減額」と回答した組織がグローバルでは2.3%であるのに対し、国内では8.2%と、こちらも約4倍の開きがあった(図1)。
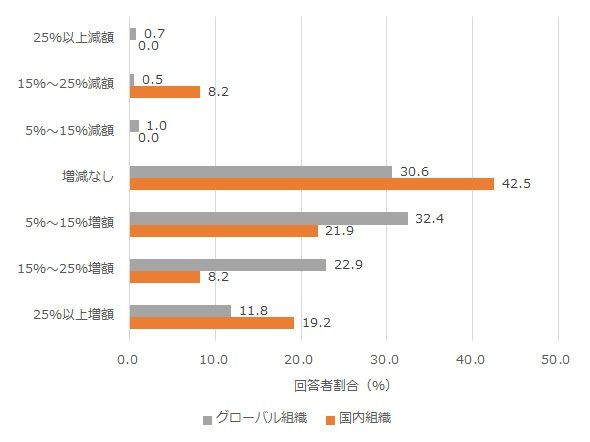 図1 セキュリティ予算の今後12カ月の見通し(出典:GISS2017-18、数値は小数点以下第2位で四捨五入)
限られたセキュリティ予算で、継続的な対策を推進している組織は少なからずある。一方で必要最小限の予算も確保できず、対策を進められないままの組織もある。こうした組織でもセキュリティ予算の増額を見込めればよいが、そうでない場合はどうなるか。当然ながら、十分なセキュリティ対策ができている組織との間の“格差”が、より広がることになる。こうした事情はグローバル組織でも国内組織でも変わらない。ただし国内ではグローバルと比べて、セキュリティ予算不足や減額の危機に直面している組織が多いことから、組織間格差の影響範囲が広がりやすい状況にあるといえる。
Copyright © ITmedia, Inc. All Rights Reserved.


賢い「セキュリティ予算」獲得術
適切なセキュリティ製品を導入するにも、必要な予算が獲得できなければどうしようもない。だが足元を見ると、十分なセキュリティ予算が確保できている企業はむしろ少数派だ。世界的に見ても、国内企業はセキュリティ予算の獲得に苦慮しているという。その背景には何があるのか。そもそも「適切なセキュリティ予算」とは、どのように考えればよいのか。必要なセキュリティ予算を確実に確保するには、また限られた予算内で必要なセキュリティ対策を進めるにはどうすべきか。具体的に解説する。
この記事の著者

新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
事例
[テクバン株式会社] ITサービスデスクの負荷激減、太陽HDに学ぶデバイス統合管理の秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
2
Claude Codeで開発生産性は本当に上がったか? 3社の取り組みに学ぶ次なる手段
-
3
「セキュリティ運用と侵入後の初動防御」に関するアンケート
-
4
IT製品の導入に関するアンケート「セキュリティ」編
-
5
社員一人一人が「データの民主化」の恩恵を得られる環境の構築には何が必要?
-
6
「オフィス移転・刷新に伴うネットワーク環境の実態」に関するアンケート
-
7
「業務PC/ワークステーション」に関するアンケート
-
8
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
9
ソフトウェア開発の成果は人とAIでどう違う? DMM.comの実測データから学ぶ
-
10
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー