





















企業の弱みを握る
高額な身代金を要求する標的型ランサムウェアが増加 ソフォスの2019年予測
ソフォスが発表した「2019年版脅威レポート」によれば、標的を絞った「標的型攻撃」においてランサムウェアを使う事例や、攻撃対象であるOSの組み込み管理ツールを使った「環境寄生型攻撃」が今後増加するという。
Sophosは2018年の調査に基づき「2019年版脅威レポート」を発表した。日本法人であるソフォスの佐々木 潤世氏によれば、2019年は主に2種類の手法による攻撃が増加する見込みだという。1つ目は標的を絞った「標的型攻撃」で、ランサムウェア(身代金要求型マルウェア)による攻撃をきっかけに、標的へ身代金を要求する事案を予想する。2つ目は侵害先のOSに組み込まれた基本ツールを使って攻撃スクリプトを実行する「環境寄生型攻撃」(ファイルレス攻撃とも)だ。加えてモバイルデバイスの普及やIoT(モノのインターネット)化の進行に伴い、さまざまな機器に対する攻撃機会が増加することも懸念点として挙げた。
「標的型攻撃」化するランサムウェア攻撃
 ソフォスの佐々木 潤世氏
従来のランサムウェア攻撃は、数百万件のメールを自動配信するなど不特定多数を狙う手法を取っていた。自動化された手法は予測可能であり、防衛されやすい。ランサムウェア攻撃を仕掛ける攻撃者はそのような事情を受け、特定の企業や団体を標的とし、臨機応変に攻撃を実施する標的型攻撃を採用し始めたと佐々木氏は説明する。標的を絞ったランサムウェアによる攻撃で標的の弱みを握り、身代金を要求する手口だ。
例えば2018年3月に、米アトランタ市政府がランサムウェア「SamSam」によるとみられる攻撃を受けたことが明らかになり、同政府は財政データなどのバックアップを「人質」に身代金を要求された。2016年1月~2018年11月のSamSamを用いたサイバー攻撃による身代金の被害総額は670万ドルに上り、1回当たりの被害額平均はおよそ4万ドルだったと、Sophosの研究機関SophosLabは推計する。標的の数を減らす代わりに、1回当たりの被害額を大きくする――ランサムウェア攻撃を仕掛ける攻撃者が、標的型攻撃を採用する狙いはここにある。
組み込みツールで実行する「環境寄生型攻撃」
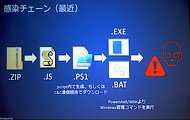 写真1:攻撃スクリプトを複数に分け、セキュリティシステムの検知から逃れやすくする(出典:ソフォス)
近年になり攻撃手段を「現地調達」するケースも増加していると佐々木氏は述べる。コマンドラインインタフェース「Windows PowerShell」など、攻撃対象のシステムに備わっている基本ツールを利用してスクリプトを実行する手法が、環境寄生型攻撃だ。こうしたツールをシステム管理者が無効にすることは非現実的であり、環境寄生型攻撃を防ぐことは難しい。
攻撃者は、環境寄生型攻撃そのものを検出させにくくするための手法も開発している。佐々木氏は「攻撃スクリプトを単一のマルウェアだけに実行させる方法は古くから存在する。近年の攻撃者は段階的な攻撃方法を用い、脅威検出プログラムの目をごまかす」と解説する(写真1)。例えば攻撃スクリプトを細切れにして順次実行したり、ネットワーク経由でマルウェアを取得するような指示を与えたりするという。
モバイルとIoTデバイスへの攻撃
モバイルデバイスは広く普及し、企業導入も進んでいるが、同時にそれらへの攻撃機会も増えると佐々木氏は予想する。同氏が取り上げた「フィッシング・イン・ザ・アプリ」と呼ばれる手法では、攻撃者はアプリケーションにWebブラウザ機能だけを持たせ、接続先としてフィッシングサイトを表示させる。アプリ本体はマルウェアとしての悪質な機能を持たないため、AndroidやiOSの公式アプリストアの審査をすり抜けてしまう。「モバイルジャッキング」では、違法なマイニングを実行する断片的なプログラムをアプリに仕込む。そうすることで、モバイルデバイスのユーザーは知らない間に違法行為に加担させられるだけでなく、余計なバッテリーや通信量を消費させられる。
IoT化の進行により、さまざまなデバイスがネットワークへ参加するようになることも、攻撃機会の増加につながる。「攻撃者がIoT機器を侵害し、botネット(感染した端末で構成されるネットワーク)に加える目的で攻撃を仕掛けてくる機会も増えるだろう」と佐々木氏は語る。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] クラウド時代のネットワーク&セキュリティ、自社に適した方式や方針の見極め方 -
製品資料
[NTTPCコミュニケーションズ株式会社] 自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる -
製品資料
[株式会社NTTデータ] 溜めるだけのデータを成果に変える AI時代に求められる伴走型データ活用とは -
事例
[アルテリックス・ジャパン合同会社] 温室効果ガス集計の自動化と市民開発で年100時間超を削減、AGCはどう実現した? -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] エージェント型AI時代に既存インフラは限界? AI基盤見直しのポイントとは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
IT製品の導入に関するアンケート「PC&デバイス」編
-
2
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
3
そのアプリ危険かも? “野良アプリ”から「Android」「iOS」を守る防御策
-
4
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
5
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
6
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
7
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
8
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
9
「SBOM」はただの目録に過ぎない――サプライチェーン攻撃の盲点と保護策
-
10
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー