





















テレメトリー無効化から多要素認証の利用まで
「Windows 10」を“危ないOS”にしないための4つの設定
初期設定のまま「Windows 10」を放置すると、組織が危険にさらされる可能性がゼロではない。Windows 10のセキュリティをできる限り高めるために変更すべき設定を紹介する。
「Windows 10」はセキュリティ機能/製品群「Windows Defender」をはじめとするセキュリティ強化策を充実させている。だがITプロフェッショナルが基本的なセキュリティ対策を怠れば、自らの組織を危険にさらすことになる。
併せて読みたいお薦め記事
「Windows 10」のセキュリティ対策
「Windows Defender」について詳しく
テレメトリーの無効化
MicrosoftはWindows 10に相当数のテレメトリー(リモート情報収集)機能を組み込んだ。コンピュータを巡るプライバシー問題の現状を考えれば、ほとんどの組織はテレメトリーを無効にしたいと考えるだろう。
表面上は、テレメトリーは悪いものではない。Microsoftは診断データやフィードバックデータを収集して開発者に届け、Windowsの安定性とセキュリティを強化したい考えだ。ただしMicrosoftが何を収集し、その情報で何をしているのかを正確に把握するのは難しい。
IT部門がコマンド/スクリプト実行環境「Windows PowerShell」で次のコードを実行すれば、レジストリと、それに関連してスケジュールされたタスクのテレメトリーを無効にできる。
本稿で紹介する手法の一部は、設定内容によってはWindowsが正常に起動しなくなる可能性があります。実行を許可されたスタッフが、あくまでも自己責任において実行してください。
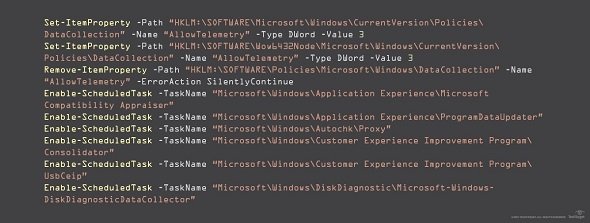 PowerShellのコード例《クリックで拡大》
おわび(2019年3月7日16時7分)
掲載当初、コード画像を掲載しておりませんでした。現在は修正済みです。
リモートデスクトップの無効化
稼働中の別のコンピュータに接続できる「リモートデスクトップ接続」の許可は、セキュリティの抜け穴になりかねない。エンドユーザーが社内デバイスで稼働させている自分のデスクトップに、リモートからアクセスする必然性はほとんどないはずだ。IT部門はデフォルトでリモートデスクトップ接続を無効にしておいた方がよい。リモートデスクトップ接続の無効化には、パーソナルファイアウォールの「Windows Defender ファイアウォール」とレジストリの2つの手段がある。
多要素認証の利用
IT部門は多要素認証(MFA)を使ってWindows 10のセキュリティ設定を強化できる。MFAは完璧とはいえないものの、エンドユーザーをだまして情報を不正に取得する「フィッシング」や、エンドユーザー間の通信を盗聴/制御する「中間者攻撃」といった、多くのセキュリティ問題を阻止できる。
MFAを支援できるサービスの一つに、複数のOSで利用可能なDuo Securityの「Duo」がある。このサービスは、ブログ構築ソフトウェアの「WordPress」やクラウドサービス群の「Microsoft Azure」、オンラインファイル同期サービスの「Dropbox」など、多くのアプリケーションを通じて運用できる。デスクトップにログインするエンドユーザーが、MFA認証を経なければアクセスできないようにすることも可能だ。
不要なサービスの無効化
IT管理者は、組織内での使用を許可していないサービスがあれば、そのサービスを無効にしたいと考えるだろう。例えばPowerShellを使えば、遠隔操作でコンピュータのレジストリを参照、変更可能な「Remote Registry」サービスを無効化できる。
Windows 10に家庭用ゲーム機「Xbox」用アプリケーションがプリインストールされている場合、IT部門はWindows 10のセキュリティ設定を改善するために、それを無効化したいと考える場合があるだろう。PowerShellでワイルドカードを使い、「xbox」で始まる名称のサービスを指定すれば、一斉に無効化することが可能だ。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[SCSK株式会社] 「Dropbox」管理・運用の困りごと解決ガイド -
事例
[SCSK株式会社] 東急建設や朝日放送など4事例に学ぶ、クラウドストレージ移行のポイント -
製品レビュー
[株式会社シーイーシー] 脱VMwareは単なる移行で終わるのか? 後悔しない次世代基盤の選び方とは -
市場調査・トレンド
[株式会社日立ソリューションズ] クラウド型ストレージと文書管理システム、その使い分け方とは? -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] AIの悪用でサイバー攻撃が加速、インシデント調査で判明した脅威の実態と防衛策
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「生成AIの導入・活用」に関するアンケート
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
4
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
5
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
6
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
-
7
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
8
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
9
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
10
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー