





















XenServer Tips
XenServerにおけるRole Based Access Control機能の解説
XenServerのEnterpriseおよびPlatinumエディションで利用できる「Role Based Access Control」(RBAC)機能の概要、カスタマイズの方法、XenCenterによる設定手順を解説する。
Citrix XenServerのEnterpriseおよびPlatinumエディションでは、「Role Based Access Control」(以下、RBAC)機能を利用することができる。言うまでもなく、システムにはローカルスーパーユーザーと呼ばれるシステム全体を管理・制御する権限を持つ特別な管理者がいる。しかしながら全てのシステム管理者がローカルスーパーユーザーの権限を持つのは望ましい形ではない。余計なオペレーションによる障害や悪意のある操作がなされる恐れがあるからである。システムを運用していく上で、各管理者に対し、業務・オペレーションの遂行に不必要な権限を付与する必要はなく、必要な範囲の権限だけを与えるのが望ましい。それによりシステム上の管理権限を分離し、管理・運用上のリスクを軽減できる。
この権限分離を実現するのがRBAC機能である。各管理者はRBACにより定義されたシステム上の管理タスクのセット(役割)に対応付けされ、この役割に基づいて実行可能な権限の範囲が決定されることになる。以下にXenServerにおけるRBACの役割の種類の概要、カスタマイズ方法、XenCenterによる設定手順を解説する。
解説
6つの役割
まず、XenServerには、以下の6つの役割がデフォルトで用意されている。権限の詳細は「XenServer 5.6 FP1 管理者マニュアル」の10ページ、「RBAC役割の定義とアクセス権」を参照していただきたい。
| 役割 | 概要 |
|---|---|
| プール管理者(Pool Admin) | ローカルスーパーユーザー(root)と同レベルの管理者。XenServerに対する完全なアクセス権が付与される |
| プールオペレーター(Pool Operator) | プール全体の管理が可能だが、管理者ユーザーを追加/削除したり役割を変更することはできない。ホストやプールの管理(ストレージの作成、プールの作成、ホストの管理など)に特化した役割 |
| 仮想マシンパワー管理者(VM Power Admin) | 仮想マシンやテンプレート管理の権限を持つ。ホームサーバの指定、マイグレーション、メモリの動的制御、スナップショットなどを含む |
| 仮想マシン管理者(VM Admin) | 仮想マシンやテンプレート管理の権限を持つが、ホームサーバの指定、マイグレーション、メモリの動的制御、スナップショットなどの権限はない |
| 仮想マシンオペレーター(VM Operator) | 仮想マシンのコンソールにアクセスすることが可能だが、仮想マシンを作成したり破棄したりすることはできない。仮想マシンの開始/終了などのライフサイクル操作が許可される |
| 読み取りのみ(Read Only) | リソースプールとパフォーマンスのデータを表示することしかできない |
権限のカスタマイズ方法
上記6つの役割は、より細かく権限を追加・削除するカスタマイズが可能だ。
例えば、ある役割に対してある権限を追加する場合は、以下のコマンドを用いる。役割サブジェクトのuuidを指定して、追加したい管理タスクの権限(ROLE PERMISSION)を付与する。詳細手順と制限はこちらを参考にしてほしい。
**# xe subject-role-add uuid=<UUID> role-name=<ROLE PERMISSION> **
削除する場合は、
# xe subject-role-remove uuid=<UUID> role-name=<ROLE PERMISSION>
XenCenterによる設定手順
次に、XenCenterで管理者ユーザーにRBACの役割を割り当てる方法を以下に解説する。
1.ドメインに参加する。XenServerのRBACは、Active Directoryのユーザーまたはグループアカウントに基づいて管理される。このため、RBACで役割を割り当てるには、事前にXenServerプールをドメインに追加して、Active Directoryアカウントを追加しておく必要がある
2.Active DirectoryのユーザーまたはグループをXenServerプールに追加する
3.ユーザーまたはグループにRBACの役割を割り当てる
プールを選択し[Users]タブを開くことで、ドメインへの参加、RBACの役割の割り当てができる。図1は、xen1~xen4までの各ユーザーに、役割(Roles)が与えられているのが分かる。
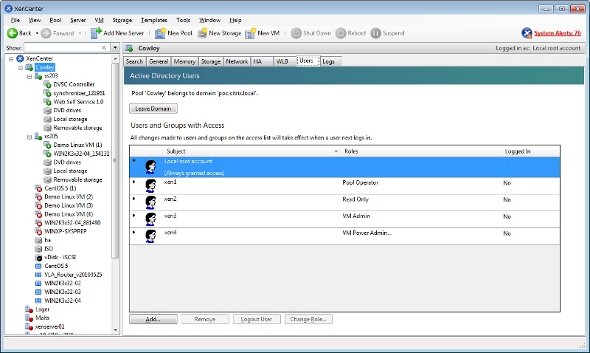 図1《クリックで拡大》
ここでActive Directoryに登録されているxen5ユーザーを、XenServerのRBAC機構に取り込んでみる。図1の[Add]ボタンを押して、図2のようにxen5ユーザーを追加する(Cowleyはプールの名前)。
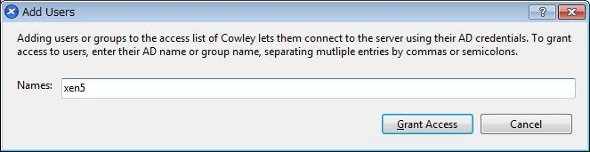 図2《クリックで拡大》
図3のように、XenServerプールへの追加が簡単に完了した。
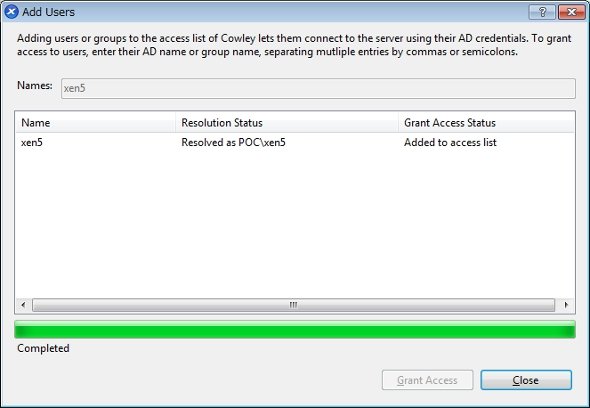 図3《クリックで拡大》
図4の通りxen5ユーザーは追加されているが、役割(Roles)はまだ割り当てられていない。
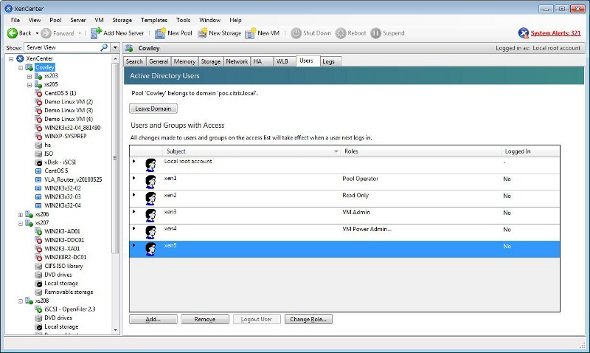 図4《クリックで拡大》
[Change Role]をクリックし、図5のようにVM Operatorを割り当ててみる。
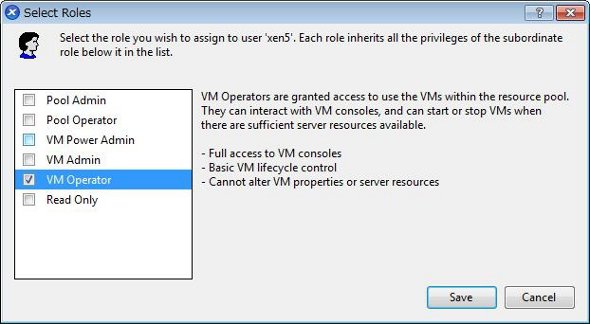 図5《クリックで拡大》
Xen5ユーザーにVM Operator(役割)が割り当てられたことが確認できる(図6)。
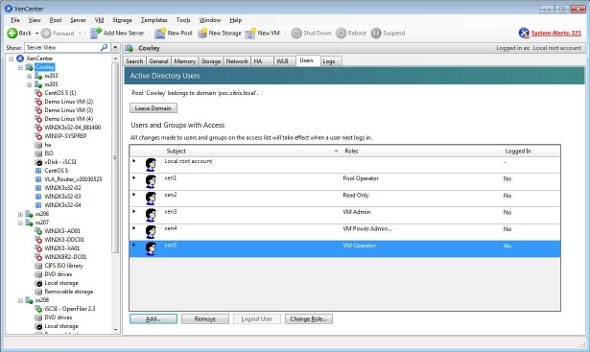 図6《クリックで拡大》
補足解説
RBACは監査ログを取得でき、実行された全ての管理タスクが記録される。監査目的にも利用できる。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
2
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
3
テレビとノートPCをつないだのに映らない――Dellが解説する正しい接続方法
-
4
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
5
「AMD製CPU搭載のPC導入検討」に関するアンケート
-
6
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
7
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
8
エンジニア必修の「ネットワーク基礎知識」はこれだ
-
9
Claudeを使い続けて大丈夫か? IPOで見えるAnthropicの財務と新機能
-
10
プロジェクトを成功させる5つのリスク管理工程
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー