




















実は危険な「IPv6」、その理由と対策【後編】
IPv6を危険にさらす、アドレス生成方法に潜む6つの脆弱性
IPv6ホストスキャン攻撃を可能にする元凶は、IPv6アドレスの一部である「インタフェースID」の生成方法の不備にあるという。主要な6つの不備と、攻撃の回避策を解説する。
前編「『IPv6ホストスキャン攻撃は不可能』が間違いである理由」では、IPv6アドレスにある「インタフェースID」(サブネットにおける特定のネットワークインタフェースを識別するために利用)の選択方法として以下の方法を紹介。いずれの方法もアドレスの検索範囲を狭めるため、IPv6ホストスキャン攻撃が容易になり、攻撃成功の可能性が高まると指摘した。
- MACアドレスの組み込み
- 下位バイトアドレスの採用
- IPv4アドレスの組み込み
- 冗長なアドレスの使用
- プライバシーアドレスや一時アドレスの使用
- 移行技術や共存技術の利用
後編では、それぞれの方法が抱える課題を説明した上で、IPv6ホストスキャン攻撃を防止する方法を考察する。
MACアドレスの組み込み
IPv6ホストの大部分は、インターネットに関する非営利組織である米Internet Society(ISOC)が開発した従来方式の「Stateless Address Auto Configuration(SLAAC)」に従ってアドレスを生成する。SLAACでは、MACアドレスの中央に16ビットの番号を挿入するため、イーサネットの場合は以下のような構成のインタフェースID(アドレスの下位の64ビット)が出来上がる。インタフェースIDのうち少なくとも16ビットは誰でも分かるし、残りのビットも特定のパターンに沿っている。
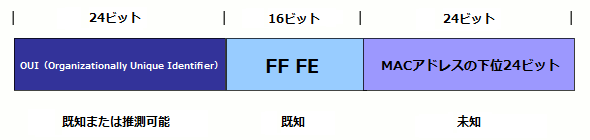 図:SLAACに従って生成されるインタフェースID
IPv6ホストスキャンを仕掛ける攻撃者は、標的とする組織がどのベンダーからネットワーク機器を調達しているのかを知っていることもある。調達元が分かっていれば、検索範囲を限定し、米IEEEが割り当てたベンダー固有の番号である「OUI(Organizational Unique Identifier)」を絞り込むことなどで、検索範囲をさらに狭めることができる。これは、イーサネットアドレスの下位24ビットは通常、ネットワークインタフェースカード(NIC)の製造順に連続的に割り当てられるためだ。
例えば、ある組織が同じベンダーから400台のシステムを購入した場合、そのシステムは連続したイーサネットアドレスを持つ可能性がある。つまり、IPv6アドレスも連続したものになる。攻撃者は、標的とするネットワークでノードを1つでも発見できれば、連続したアドレスを試すことで残りのノードも容易に見つけ出せる。
また、ほとんどの仮想化製品は仮想マシンのNICに特定のOUIを採用している。つまり、攻撃者が仮想マシンを狙う場合、仮想化技術で採用されていることが分かっているOUIだけにアドレスの検索範囲を絞り込める。
以上のシナリオから、攻撃者はごく少数のアドレスを手に入れるだけで検索範囲を限定できるため、IPv6ホストスキャン攻撃がより現実的になることが分かる。
下位バイトアドレスの採用
下位バイトアドレスとは、インタフェースIDの末尾8ビットあるいは16ビットを除く全てがゼロのIPv6アドレスを指す(例えば、2001:db8::1、2001:db8::2など)。下位バイトアドレスは手作業で設定するのが一般的(インフラ機器の場合はほぼ全て)だが、一部のDHCPv6(Dynamic Hosted Configuration Protocol version 6)サーバを利用することで自動的に設定される場合もある。
DHCPv6サーバは、特定のアドレス範囲の中で連続したIPv6アドレスを割り当てる。下位バイトアドレスが使われている場合、IPv6アドレスの検索範囲は最も多くても216アドレスに限定されるため、IPv6ホストスキャン攻撃の実現性が増すことになる。
IPv4アドレスの組み込み
インターネットの標準化機関であるInternet Engineering Task Force(IETF)の仕様では、「2001:db8::W.X.Y.Z」という形式のIPv6アドレス表示を認めている。「W.X.Y.Z」の部分はIPv4アドレスである。この形式のアドレス生成はインフラ機器でよく見られる。これは、機器のIPv4アドレスが分かっていればIPv6アドレスを覚えやすくなるという理由からだ。
こうしたIPv4組み込みアドレスを採用するネットワークでは、対応するIPv4ネットワークとほぼ同程度まで攻撃対象の検索範囲を絞り込むことが可能だ。
冗長なアドレスの使用
IPv6の(10進数ではなく)16進数の表記では、手作業でアドレスを設定する場合、ある程度の創造性が発揮できる。例えば本稿の執筆時点では、Facebookのドメインに対応するIPv6アドレスは「2a03:2880:2110:3f02:face:b00c::」となっている。
こうした「冗長な」アドレスの検索範囲を特定するのは容易ではないが、2の64乗(約1800京)個というIPv6のアドレス範囲全体と比べれば限定されるのは間違いない。「冗長な」アドレスを狙った辞書ベースのIPv6ホストスキャンは実際に確認されており、攻撃オペレーションに関する多数のメーリングリストでも公表されている。
プライバシーアドレスや一時アドレスの使用
ホストスキャンの懸念に対してIETFは、予測不可能なアドレスの生成を目標に、インタフェースIDのランダム化と時間の経過に伴う変更を義務付ける「Privacy Extensions for Stateless Address Autoconfiguration in IPv6」をRFC 4941として標準化した。
RFC 4941では、こうした一時アドレスを従来のSLAACアドレスに加えて生成し、一時アドレスを送信用に、SLAACアドレスを受信用に採用することを求めている。従って、一時アドレスを採用したホストに依然として予測可能なSLAACアドレスが設定されていることになり、ホストスキャン攻撃は避けられない。ただし、OpenBSDはプライバシーアドレスを有効にすると、従来型のSLAACアドレスが無効になる。
移行技術や共存技術の利用
IPv4からIPv6への移行や共存のための「6to4」「Teredo」といった技術の多くは、IPv6のグローバルユニキャストアドレスに専用の構成を割り当てるため、ほとんどの場合、IPv4アドレスをIPv6アドレスの一部として組み込んでいる(6to4やTeredoについては「Windows 7 DirectAccessのメリットとデメリット」も参照)。こうした技術は、アドレスを一定のパターンに沿って生成するため、IPv6アドレスの検索範囲を狭める結果になる。
IPv6ホストスキャン攻撃の回避方法
IPv6ホストスキャン攻撃を防止する最も確実な方法は、明らかなパターン化をIPv6アドレスから排除することだ。IPv6のメンテナンスを実施するIETFの6manワーキンググループは現在、以下のような特性を持ったIPv6アドレス生成方法に取り組んでいる。
- インタフェースIDが容易に推測されない
- インタフェースIDが各サブネット内部では不変で、1つのネットワークから別のネットワークへホストが移動すると変化する
- インタフェースIDがリンクレイヤーアドレスに依存しない
セキュアなIPv6導入を保証するためには、IETFがこの標準化を完成させなければならず、さらにベンダーがそれを実装する必要がある。ただし、こうしたアドレス生成方法が導入されれば、アドレスが予測不可能になり、IPv6ホストスキャン攻撃はさらに実行困難になるだろう。
IPv6ホストスキャン攻撃対策として、ネットワークベースの侵入防止システム(IPS)なども考えられる。IPSは、ローカルサブネット内のIPv6アドレスを狙った大量の試験パケットを受信した場合、標的とされたアドレスの多くが存在しなければ、ソースアドレスから送信されたパケットを遮断することによってホストスキャン攻撃に対処することができる。
DHCPv6ベースと手動設定のシステム用に予測不可能なアドレスを設定する方法もある。Windowsシステムは予測不可能なアドレスを生成するが、他のエンドポイントは全て(米Cisco Systemsの製品やLinuxベースの機器を含めて)追加設定が必要になる。具体的には、DHCPv6サーバを有効にして予測不可能なアドレスが発行されるようにする方法と、手動でシステムを設定して予測不可能なアドレスを使う方法がある。DHCPv6の方がはるかに大規模なアドレス空間を生成するため、望ましいのは明らかだ。だが全てのDHCPv6サーバソフトウェアにこうした機能があるのではなく、システムのIPv6アドレスを個別に手作業で設定するしかないこともある。もちろん、それには相当の労力が必要だ。
本稿では、インターネットでIPv6アドレスがどのように割り当てられるかを見てきた。IPv6によってホストスキャン攻撃に対する耐性は大幅に向上するものの、攻撃を一層困難にするために、IETFと業界がすべきことはまだあるのだという認識が広まればと思う。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[ゾーホージャパン株式会社] サイバー攻撃からネットワークを守る上で確実に押さえておきたいポイントとは? -
事例
[アルプス システム インテグレーション株式会社] 中小企業でも安心して活用できる「手ごろなSOCサービス」とは? -
製品資料
[株式会社シーイーシー] 脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ -
製品資料
[株式会社オービックビジネスコンサルタント] ランサムウェア攻撃を“二重の防御構造”で防ぐ、クラウド型基幹システムの実力 -
製品資料
[株式会社オービックビジネスコンサルタント] 動画で知るランサムウェア被害企業のリアル、会計データが無事だった理由とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
3
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
4
NECの「BluStellar」に必要なデータ保護と活用のための技術とは
-
5
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
6
「Excel管理」では限界――製造現場の改善が進まない“隠れた原因”
-
7
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
8
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
9
「また同じ説明か」 消費者の半数が離脱するAIチャットbotの“記憶喪失”
-
10
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
“あのファイル転送”で暗躍するノーウェアランサム
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー