




















実は危険な「IPv6」、その理由と対策【前編】
「IPv6ホストスキャン攻撃は不可能」が間違いである理由
膨大なアドレス空間を持つIPv6の場合、ホストスキャン攻撃は実質的に不可能だとの認識が一般的だった。だが実際は、攻撃に必要な労力はそれほど大きくないという。その理由とは?
2012年6月6日の「World IPv6 Launch」は、IPv6のセキュリティに関する誤った認識を見直す好機になった。IPv4と比べてアドレス空間が広がるIPv6では、ホストスキャンは攻撃側の相当な労力と時間を要するため、実質的に不可能だというのが一般的な認識だ。だがこの認識は、入念な分析による結論というより、むしろ都市伝説に近い。
本稿では、IPv6アドレスがインターネットでどのように設定されているかを検証し、IPv6攻撃の可能性をより現実的に考察する。
「IPv6は無敵」という神話
IPv6は、IPv4と比べてアドレス空間が大幅に拡大する。標準的なIPv6サブネットでは、理論的に2の64乗(約1800京)程度のホストが利用でき、IPv4サブネットと比べてホスト密度は大幅に低下する。つまり、1つのサブネットで利用できるIPアドレス数に対するホスト数の比率が小さくなるということだ。
この膨大なアドレス空間のため、IPv6ネットワークにホストスキャン攻撃を実行するには、とてつもない労力を要すると考える人が多い。1つのIPv6サブネットのホストスキャンに5億年もかかると見積もった推計さえある。
IPv4インターネットのホストスキャン
IPv6ホストスキャン攻撃について詳しく見る前に、IPv4インターネットでホストスキャンがどのように実行されているかを検証してみよう。
IPv4が提供するアドレス空間は限られている。理論的には、IPv4のアドレス空間全体は2の32乗(約43億)個のアドレスで構成され、IPv4サブネットで利用できるのは2の8乗(256)個のアドレスだ。このため、IPv4サブネットのホスト密度は比較的高い。
IPv4ホストスキャン攻撃の典型的な手順は以下のようになる。
- ターゲットとするアドレス範囲を選択
- 範囲内の各アドレスに試験パケットを送信
- 反応のあったアドレスを「有効」と認識
一般的なIPv4サブネットは、検索対象となるアドレス空間が比較的小さく、サブネットのホスト密度も高い。このことから、標的のネットワークで可能な限り多くのアドレスを連続的に試すだけで、攻撃を成功させるには十分だった。
IPv6インターネットのホストスキャン
IPv4と比べてIPv6へのホストスキャンが難しい要因として、以下の2つが挙げられる。
- IPv6のサブネットはIPv4と比べて格段に大きい(IPv6のアドレスは2の64乗個、IPv4の場合は2の8乗個)
- IPv6のサブネットはIPv4サブネットと比べてホスト密度が大幅に低い
こうした要因から、攻撃対象のIPv6サブネットにある全アドレスを連続的に試すのは、パケット数や帯域幅、攻撃実行に要する時間を考えると、現実的には不可能に思える。
IPv6のセキュリティ神話の崩壊
だがIPv6ホストスキャン攻撃は、実際にはそれほど労力や時間を必要としない。
まず認識すべきなのは、IPv6のホストアドレスは、2の64乗個のサブネットアドレス空間全体に無秩序に広がっているわけではないということだ。つまり、攻撃者は有効なノードを見つけ出すときに、サブネットアドレス空間全体を精査する必要はない。
また、IPv6アドレスがどのように生成され、設定されるのかを理解すれば、アドレス割り当てが無秩序になされているわけではないことが分かる。
IPv6アドレスオプション
下図は、IPv6におけるグローバルユニキャストアドレス(ネットワークにある特定ノードを示すグローバルで一意のアドレス)の構成である。
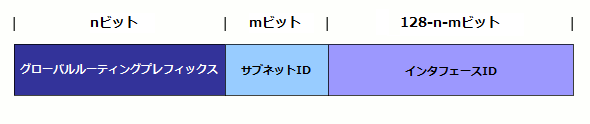 図:グローバルユニキャストアドレスの構成
IPv6グローバルユニキャストアドレスは、インターネットでの通信のために採用されたIPv6アドレスだ。IPv4と同様、一般的には、インターネットサービスプロバイダー(ISP)にインターネット接続を提供するアップストリームプロバイダーがグローバルルーティングプレフィックスを割り当てる。その上で、ローカルネットワーク管理者がサブネットIDを使って組織のネットワークを複数の論理サブネットに分割し、サブネットにおける特定のネットワークインタフェースを識別するインタフェースIDを指定する。
インタフェースIDの選択には、以下を含め多数の方法がある。
- MACアドレスの組み込み
- 下位バイトアドレスの採用
- IPv4アドレスの組み込み
- 冗長なアドレスの使用
- プライバシーアドレスや一時アドレスの使用
- 移行技術や共存技術の利用
残念ながら、いずれの方法もアドレスの検索範囲を狭めるため、IPv6ホストスキャン攻撃が容易になり、攻撃成功の可能性も高まる。後編では、それぞれの方法が抱える課題を説明した上で、IPv6ホストスキャン攻撃を防止する方法を考察する。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

新着ホワイトペーパー PR
-
製品資料
[ゾーホージャパン株式会社] サイバー攻撃からネットワークを守る上で確実に押さえておきたいポイントとは? -
事例
[アルプス システム インテグレーション株式会社] 中小企業でも安心して活用できる「手ごろなSOCサービス」とは? -
製品資料
[株式会社シーイーシー] 脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ -
製品資料
[株式会社オービックビジネスコンサルタント] ランサムウェア攻撃を“二重の防御構造”で防ぐ、クラウド型基幹システムの実力 -
製品資料
[株式会社オービックビジネスコンサルタント] 動画で知るランサムウェア被害企業のリアル、会計データが無事だった理由とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
4
AIの導入効果はどう測る? DMM.comのエンジニア組織に学ぶ効果検証のノウハウ
-
5
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
6
「企業内サーバ環境の利用実態」に関するアンケート
-
7
「ノートPC派」は損をしている? Dellと考える“自作PC”のメリット
-
8
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
9
新旧「Outlook」混在の恐怖を三星ダイヤモンド工業はどう乗り越えたか
-
10
「Excel管理」では限界――製造現場の改善が進まない“隠れた原因”
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
DX/AI投資の壁を突破、現代の最高財務責任者が直面する課題と克服のヒント
-
3
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
4
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
5
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
6
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
7
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
8
“あのファイル転送”で暗躍するノーウェアランサム
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー