




















“Baiduショック”で見直す「アプリ管理」【最終回】
“Baiduショック”の再来を防ぐ「アプリ識別」の仕組みとは
正規なアプリケーションが突如脅威に変わる事件が相次ぐ今、重要性が高まりつつあるのが次世代ファイアウォールの「アプリケーション識別機能」だ。その仕組みを解説する。
前回「『Baidu IME』『GOM Player』だけじゃない、まだある正規アプリ悪用事件」まで、正規なアプリケーションを取り巻くセキュリティ脅威の実例を紹介してきました。
最終回となる今回は、正規に配布されているアップデート用プログラム(アップデータ)にマルウェアが混入していた事例を紹介しつつ、これまで解説してきた事件を防ぐためのアプリケーション管理の要となる「アプリケーション識別技術」について解説します。
無線LAN機器のアップデータにウイルスが混入
国内大手周辺機器メーカーのバッファローは2014年5月30日、無線LANやNAS(Network Attached Storage)製品などのダウンロードサーバ内のユーティリティやドライバが不正に改ざんされ、ウイルスが混入していたことを公開しました(参考:「ダウンロードサーバーのお知らせとお詫び」<バッファロー>)。
バッファローは国内のみでビジネスをしているメーカーではなく、アジアはもちろん米国のコンピュータショップでも製品を見掛けるグローバルベンダーです。今回のマルウェアは、国内の銀行が運営するオンラインバンキングのパスワードを不正取得していました。海外でバッファロー製品を使用しているユーザーでも、国内銀行のオンラインバンキングを使用している場合はこの攻撃の対象となります。
この攻撃は、正規のサーバを改ざんし、正規のアップデータを装ってクライアントPCに侵入するという、実に巧妙な手口が使われていました。にもかかわらず、ウイルスのインストール中に中国語のメッセージを表示するといった“お粗末さ”がありました。そのため、ユーザーからの問い合わせで早期に攻撃が判明し、当該アップデータのダウンロード回数は900回以下にとどまりました。標的型攻撃ではなく不特定多数のユーザーを対象としていたことも、早期発見につながった要因です。
使われたマルウェア自体も、単なる「トロイの木馬」(無害なアプリケーションを装ったマルウェア)にすぎません。このマルウェアのファイル形式である自己解凍型のRARファイルを解析可能であり、かつ該当するシグネチャが提供されていれば、ゲートウェイ型およびクライアント型のウイルス対策製品で防御可能です。
もしルータにバックドアを仕込まれたら
ここからは仮定の話ですが、もし正規のアップデータサーバが改ざんされ、ルータのファームウェアにバックドアを仕込まれたらどうなるでしょうか。攻撃者は全ての通信情報を受信したり、ユーザー企業のLANに入り込めたりすることになります。次世代ファイアウォールなどのゲートウェイセキュリティ製品を利用していなければ、なすすべがありません。クライアント端末を介さずにルータが自己アップデートするタイプなら、クライアント端末側で攻撃を見つけることもできません。
企業ができる対策とは何でしょうか。URLフィルタリングなどを利用してアップデートサーバへの接続を制限することにより、意図しないアップデートの防止は可能です。パロアルトネットワークスの次世代ファイアウォール製品など、主要なウイルス対策製品やMicrosoft製品、Webブラウザ、Javaなどのアップデータを識別可能なシグネチャを用意しているセキュリティ製品もあります。こうしたセキュリティ製品を使えば、アップデータで脅威が発生した際、すぐにアップデートを停止することができます。
なぜ「アプリケーション識別機能」が必要なのか
本連載では、正規アプリケーションが突如脅威に変わる事件について、セキュリティ製品でどのように対処できるかを解説してきました。有効な対策として紹介したセキュリティ製品分野のうち、特に注目すべきなのが次世代ファイアウォールです。
次世代ファイアウォールに注目すべき最大の理由は、アプリケーションの詳細な制御を可能とする「アプリケーション識別機能」を備えていることです。ポートやプロトコルだけではなく、アプリケーションベースで識別と制御をする機能のことです。
状況の変化で従来型ファイアウォールの限界が露呈
従来型のファイアウォールは、トラフィックをポートやプロトコルで分類して制御します。インターネットの登場初期はこれだけで対処できましたが、現在は状況が違います。
攻撃者は今や、従来型のファイアウォールを容易に回避するようになりました。ポートを変えながら通信する「ポートホッピング」、通常のポートではない非標準ポート、SSLやSSHといった暗号化通信など、さまざまなテクニックを駆使した回避方法が広がっているからです。
一方で、最近ではインターネットへの接続を前提としたアプリケーションが数多く出回るようになり、多数のアプリケーションが同じポートやプロトコルを使用するようになっています。「ポート80番のHTTP通信」「ポート443番のSSL通信」といったレベルの分類だけでは、その通信がビジネスアプリケーションのものか、ソーシャルメディアのものかといった判断が難しくなっているのです。リモートアクセスツールなど特定のアプリケーションをブロックしたり許可したりするといった、きめ細かな制御も困難です。
分類の精度をアプリケーションレベルにまで高めることにより、従来型のファイアウォールを超えた詳細な制御を可能にする――。そのコンセプトを具現化したのが、次世代ファイアウォールのアプリケーション識別機能というわけです。
アプリケーション識別の仕組み
パロアルトネットワークスの次世代ファイアウォール製品を例に、アプリケーション識別の仕組みを解説します(図)。一部にパロアルトネットワークス製品特有の処理内容が含まれている可能性がありますが、アプリケーション識別の大まかな処理の流れは共通しています。
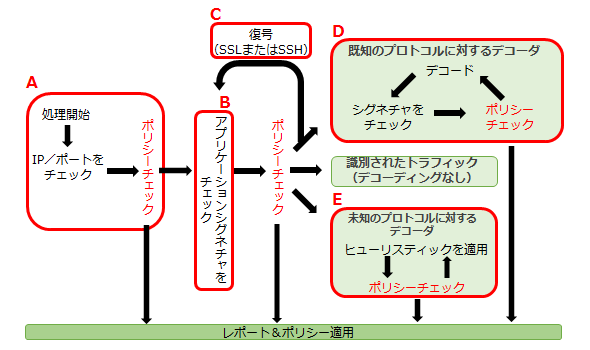 図 アプリケーション識別の仕組み(パロアルトネットワークスの次世代ファイアウォール製品の場合)
まずは、従来型のファイアウォールと同様にIPアドレスとポートに基づいてトラフィックを分類します(図のA)。次に、アプリケーションのシグネチャによりアプリケーションプロトコルを特定します(図のB)。ただし、ここでは暗号化されたアプリケーションは識別できません。SSLまたはSSHで暗号化されたトラフィックは、復号して再度シグネチャを適用します(図のC)。
既知のアプリケーションプロトコルは、アプリケーションプロトコルごとに用意しているデコーダーを利用し、再度シグネチャを適用します(図のD)。デコーダーがないアプリケーションプロトコルは、トラフィックの挙動(振る舞い)で脅威の有無を識別する「ヒューリスティック技術」を利用して、アプリケーションを識別します(図のE)。
この一連の識別は、全てのポートにわたって常に実行します。どのアプリケーションを識別するかの判断も不要で、常に全てのアプリケーションを識別します。
アプリケーション識別に、クライアントのOSやソフトウェアの情報は影響しません。同じアプリケーションであれば、それが「Windows」用でも「Mac OS」用でも、各種スマートフォンOS用でも1つのシグネチャで識別します。
アプリケーションごとにセキュリティポリシーを適用することも可能です。例えば「Gmail」「Facebook」にはウイルススキャンやIPSに加えてデータの中身を確認するデータフィルタリングを適用するが、通常のWebブラウジングにはウイルススキャンのみ実行する、といったきめ細かい制御ができます。
パロアルトネットワークス製品の場合、特定アプリケーションの使用を禁止したり、特定のグループや人に対してのみ使用を許可したりするといった制御もできます。特定アプリケーションをブロックするネガティブコントロール(ブラックリスト)、特定アプリケーションだけを許可するポジティブコントロール(ホワイトリスト)の両方が可能です。
攻撃の手口を理解するのが対策の初歩
全てのポートにわたって常にアプリケーション識別を実行していると、識別できない未知のアプリケーションが見つかることがあります。未知のアプリケーションは、社内開発だったり、まだ識別用のシグネチャが用意されていないだけの無害なアプリケーションの場合もあります。とはいえ、マルウェアによって作り出されるトラフィックである場合が多いので注意が必要です。
本連載で取り上げた事件の中には、かなり高度な攻撃も含まれています。今後の攻撃でも同様の手口が利用される可能性はゼロではありません。一般的な組織において、脅威対策として最も重要なのは、過去のセキュリティ事件を分析し、原因や攻撃手法を知り同様の攻撃を防御できるセキュリティ対策を実施することです。本連載が、自社のアプリケーションセキュリティを見直すきっかけになれば幸いです。
菅原継顕(すがわら つぐのり) パロアルトネットワークス
セキュリティ業界に15年以上従事。2005年から2010年は、UTM製品を提供する外資系ベンダーでマーケティングを担当。現在はアプリケーションの可視化とコントロール機能を備えた次世代ファイアウォールを提供するパロアルトネットワークスの米国本社でプロダクトマーケティングを担当している。
Copyright © ITmedia, Inc. All Rights Reserved.


“Baiduショック”で見直す「アプリ管理」
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー