





















マカフィーの2018年脅威レポート
ランサムウェアが新聞配達を止めた サイバー犯罪によるビジネス被害が現実に
McAfeeは2018年第3四半期における脅威レポートを発表した。企業団体のビジネスを阻害する大規模なサイバー犯罪が後を絶たず、そうした事件が日本で起こることも十分考えられる。
「ビジネスの停止を狙ったサイバー犯罪が日本で起こる可能性は十分ある」。McAfeeでシニアセキュリティアドバイザーであるスコット・ジャーカフ氏はこう語る。同氏は2018年の重大なサイバー犯罪の中に、ビジネスに深刻な被害をもたらしたものが複数あったと指摘する。IoT(モノのインターネット)デバイスへの攻撃検出数が急増していることも、最近の特徴的な動きだという。
併せて読みたいお薦め記事
企業はサイバー犯罪とどう向き合うか
日本の企業団体とセキュリティ
複数新聞社が印刷と配達を止められる事態に
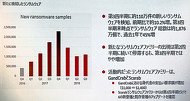 写真1 McAfee Labsが検出したランサムウェア数の推移(出典:マカフィー)
McAfeeが2018年12月に発表した2018年第3四半期(7~9月)の脅威レポートによると、新たなランサムウェア(身代金要求型マルウェア)は2017年の第4四半期に最も多く検出されて以降、落ち着いてはいるものの(写真1)、依然として猛威を振るっている。データや情報を盗み出すのではなく、重要なデータを「人質」に取り、高額な身代金を要求するこの手法は、2018年12月に大きな事件を起こした。
被害者となったのはLos Angeles Times、New York Timesなど複数の米新聞社だ。これらの新聞社が共有する印刷システムがサイバー攻撃を受け、新聞の印刷・配達機能の停止にまで発展した。攻撃起点となったとみられるランサムウェア「Ryuk」は、ネットワークのエンドポイントにあるシャドーコピー(一時的な自動バックアップファイル)を削除するだけでなく、ドライブの暗号化も可能。Windowsのシステム復元機能も無効にできる。外部ストレージのバックアップがない限り、データを復旧できない状況に陥れることが可能だ。
「対岸の火事」ではない
2018年の平昌オリンピックでは、ITインフラがサイバー攻撃の対象になった。開会式直後の同年2月に、大会の公式Webサイトなどが被害を受けたと大会組織委員会が発表した。開会式のチケット発行に支障が出るなど、観客への実害を及ぼしたという。攻撃者はロシアのハッカーではないかという臆測が飛び交った。同大会ではロシア選手団のドーピング問題が発覚し、出場を禁じられたという経緯があったためだ。
このようなビジネスを停止に追い込む攻撃の事例は、海外だけの話ではない。日本国内で同様の被害が発生する可能性は十分ある。「ビジネスに影響が生じるようなサイバー攻撃に対して、企業は常に注意を払い、対策を講じる必要がある」とジャーカフ氏は念押しする。
ビジネスの停止だけでなく、情報漏えいを狙ったサイバー犯罪も衰えを見せない。ホテル事業を展開するMarriott Internationalはホテルの予約システムにサイバー攻撃を受けた。判明したのは2018年11月で、最大3億8300万人の顧客が個人情報流出の被害者となったと同社は推定する(2019年1月時点)。氏名や住所、メールアドレスなど基本的な個人情報だけでなく、旅程・ホテル予約情報、パスポート番号といった詳細情報が流出した顧客もいるとみられる。同社の見積もりでは、暗号化されていないパスポート番号の流出件数は2030万件に上るという。「この攻撃は、政府高官が出張した際のホテルの利用情報を入手し、移動先や行動を突き止めることを目的にした可能性がある」とジャーカフ氏は説明する。
「質より量」のIoTデバイスハッキング
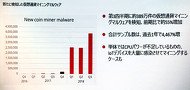 写真2 McAfee Labsが検出したクリプトジャッキングマルウェア数の推移(出典:マカフィー)
検出数の伸びが目立つのは、IoTデバイスを狙った攻撃だという。乗っ取ったデバイスを使った仮想通貨マイニング(クリプトジャッキング)が目的だ。McAfeeの調査部門であるMcAfee Labsが2018年に検出したクリプトジャッキングマルウェアの合計サンプル数は、2017年と比較して4467%増加し、およそ389万件に上った。
「IoTデバイスはPCと比べてセキュリティの強度が低く、外部からの侵入を許しやすい。個々のマシンパワーは低いが、数量の多さでそれをカバーできるため、クリプトジャッキングに悪用されるケースが増えている」とマカフィーの櫻井秀光氏は説明する。さらに同氏は次のような懸念を示す。「IoTデバイスのセキュリティは未熟であり、例えばパスワードを初期設定から変更することを強要しないデバイスもある。そのようなデバイスは、マニュアルを参照して初期パスワードを入力すれば簡単にハッキングできてしまう」
IoT化が進み、今後ますますITと現実世界が密な関係になるにつれて、サイバー犯罪による被害の危険性も増していく。サイバー犯罪はもはや仮想的な、どこか遠い世界の存在ではなく、日常を脅かし得るものだということを念頭に置き、対策を練る必要がある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] クラウド時代のネットワーク&セキュリティ、自社に適した方式や方針の見極め方 -
製品資料
[NTTPCコミュニケーションズ株式会社] 自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる -
製品資料
[株式会社NTTデータ] 溜めるだけのデータを成果に変える AI時代に求められる伴走型データ活用とは -
事例
[アルテリックス・ジャパン合同会社] 温室効果ガス集計の自動化と市民開発で年100時間超を削減、AGCはどう実現した? -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] エージェント型AI時代に既存インフラは限界? AI基盤見直しのポイントとは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
IT製品の導入に関するアンケート「PC&デバイス」編
-
2
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
-
3
そのアプリ危険かも? “野良アプリ”から「Android」「iOS」を守る防御策
-
4
「年1回の外部診断」が限界に 大手小売が脆弱性管理を内製化・一元化した方法
-
5
PHP2Shellの「事前の情報流出」でパニックに パッチ公開を巡る“混乱劇”
-
6
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
7
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
-
8
京王電鉄・東京メトロの被害から学ぶ境界防衛 ITの侵害はどこまで波及するか
-
9
「SBOM」はただの目録に過ぎない――サプライチェーン攻撃の盲点と保護策
-
10
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
5
「IT史に名を残すシステム障害」8選
-
6
「EDR」選定ガイド:比較・検討フェーズで整理すべきポイントを解説
-
7
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
MDMだけでは防げない? Appleデバイスに潜む5つのセキュリティギャップ
-
10
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー