





















「サンドボックス」にまつわる疑問を解く【第1回】
「標的型攻撃」がセキュリティの常識を変えた――“アンチウイルス死亡論”の真実(1/2 ページ)
「アンチウイルスソフトは死んだ」「2014年はセキュリティ対策の“敗北の年”」――。こうした発言の真意を読み解くと、従来のセキュリティ対策の課題と新たに求められる対策の姿が見えてくる。
 RSA Conference 2015の公式サイト。同イベントでは、RSA社長のヨーラン氏が「2014年は、セキュリティ対策を講じる側にとって“敗北の年”だった」と述べたという
2014年、セキュリティベンダー幹部が「アンチウイルスソフトは死んだ」とコメントしたという報道を聞いて、衝撃を受けた方も多いと思います。2015年4月に開催されたセキュリティ年次イベント「RSA Conference 2015」の基調講演では、米EMCのセキュリティ部門RSAの社長を務めるアミット・ヨラン氏が、「2014年は、セキュリティ対策を講じる側にとって“敗北の年”だった」と話したと報じられました。
2つの発言の真意は何でしょうか。昨今相次いで明るみに出ている標的型攻撃に対して、「有効なセキュリティ対策は存在しない」という意味でしょうか。筆者はそうではないと考えています。彼らが本当に伝えたかったことは、昨今の標的型攻撃対策には従来の防御手法だけでは限界があり、新たなアプローチが必要だということです。
併せて読みたいお薦め記事
標的型攻撃に国内組織も直面
“ウイルス対策死亡論”で変わるセキュリティ
標的型攻撃に挑む「サンドボックス」の進化
変遷する脅威――攻撃は「大規模」から「標的型」へ
トレンドマイクロは、2015年版のセキュリティリポート「国内標的型サイバー攻撃分析レポート」に、「『気付けない攻撃』の高度化が進む」というサブタイトルを付けました。昨今の標的型攻撃に対する注意喚起をするためです。
リポート内では、当社法人顧客の依頼により解析した不正プログラム(以下、マルウェア)のうち、標的型攻撃に利用される遠隔操作型マルウェアの割合が、第1四半期の16.4%から第4四半期の54.2%へと大きく増加傾向にあることを示しています。つまり、企業や組織に対するサイバー攻撃が、不特定多数に対する大規模感染ではなく、攻撃対象を絞った標的型に移行しているわけです。
さらにリポート内では、標的型攻撃のうち、従来のセキュリティ対策では発見できない未知の脅威については、侵入前提の対策が必要であることも述べています。すなわち、以前の大規模感染被害に対するアプローチから個別被害に対するアプローチに視点を変え、必要な対策を適切に実施することが、企業に今求められているのです。
未知の脅威と標的型攻撃の特徴
国内における標的型攻撃の特徴はどのようなものでしょうか。2014年の傾向を見てみると、以下の3点が挙げられます。
- 初期侵入の主流手段には「標的型メール」が利用される
- 内部活動には(Microsoftなどが提供する)正規ツールが利用される
- 国内のWebサイトを改ざんした遠隔操作用サーバが利用される
特徴1:初期侵入における「標的型メール」
まず、昨今の大規模情報漏えい事件でも盛んに取り沙汰されたものに、見た目だけでは怪しさを見抜くことが難しい、特定組織や個人に向けた攻撃用メール「標的型メール」が挙げられます。標的型メールには、社内向けの人事・採用に関する内容や、製品に関する問い合わせなど業務に関連しそうな内容が記載されています。
受信者が標的型メールに添付されたファイルを実行してしまうと、結果としてマルウェアに感染します。中には、攻撃者が受信者と何度かやりとりした後に、添付ファイルを開くパスワードを送信する「やりとり型」など、メールの内容やそのプロセスについても非常に巧妙化しています。
数年前は、「Microsoft Office」や「Adobe Acrobat」の脆弱性を悪用するコードを埋め込んだ文書ファイルが標的型メールに添付されるケースが多く見られました。しかし、最近はよりコストを抑えるため、実行形式のマルウェアを単純に圧縮し、ファイルの拡張子をOffice形式やAcrobat形式などのドキュメントファイルに偽装しただけのものが増えています。
2014年の標的型メールに添付されたファイルのうち、約7割は実行形式のファイルであったことが、当社の調査で判明しています(図1)。攻撃者は、技術的にコストを掛けるより、人を信用させるソーシャルエンジニアリングを活用することで標的組織/個人をだましていることが伺えます。
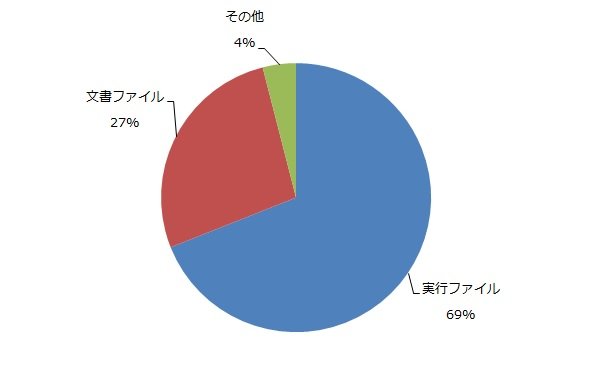 図1 2014年に標的型サイバー攻撃に利用されたファイル形式の割合(2015年トレンドマイクロ調べ)
Copyright © ITmedia, Inc. All Rights Reserved.


「サンドボックス」にまつわる疑問を解く
既知の脅威を前提としたセキュリティ対策が限界に直面する中、未知の脅威への対処をうたう「サンドボックス」への注目度が高まりつつある。その可能性を探る。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
2
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
3
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
4
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
5
「Windows Server 2028」、初のIntune対応をプレビュー PCとサーバを一元管理へ
-
6
ECCに学ぶ「回線2本持ち」からの脱却 多拠点ネットワーク集約の基準
-
7
「企業のサーバ環境と調達・価格動向」に関するアンケート
-
8
「サプライチェーン管理」に関するアンケート
-
9
なぜ「ChatGPT」連携の拡張機能が情報漏えいの入り口になるのか?
-
10
AI利用時に情報漏えいが起きた場合の適切な対応はどれ?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
4
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
5
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
8
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
-
9
「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編
-
10
AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー