





















私物スマートフォンの業務利用はどうあるべきか?
BYOD最終案内 ポリシーを徹底できない企業はつまづく
企業がBYODに取り組む場合、セキュリティの観点から端末を管理する必要があるが、エンドユーザーは管理されるのは否定的だ。エンドユーザーの使い勝手を維持しつつセキュリティも維持できる管理方法を探る。
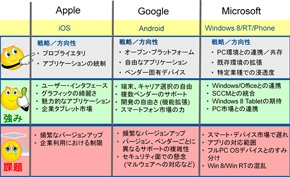 モバイル端末向けOSの強みと課題(出典:ガートナー2013年4月)《クリックで拡大》
企業ではモバイルデバイスの使用が爆発的に増加している。そして、多くの企業は従業員に対して独自のBYOD(私物端末の業務利用)ポリシーを展開している。だが、企業で従業員が私物端末を使用すると、モバイルセキュリティのリスクは高くなる。法規則を順守する必要がある企業がBYODに取り組む場合、監視を強化して、セキュリティとプライバシーポリシーに抵触しないようにしなければならない。
併せて読みたいお薦め記事
BYODを始める前に読むべき関連記事
“オワコン化”するMDM
手始めはポリシーと教育
あらゆるセキュリティ戦略と同様、ポリシーの基礎固めから取り組みを始める企業は成功を収める可能性が非常に高くなる。時間をかけて企業内でのBYODに関する境界線を明確に定めることが必要だ。企業のBYODセキュリティポリシーは、エンドユーザーとIT担当者がBYODについて抱く多くの共通の疑問に対処しなければならない。例えば下記のような疑問だ。
- 私物端末から企業のデータにアクセスする権利は誰にあるのか
- どのような条件であれば私物端末から会社のネットワークに接続してよいのか
- 企業はBYODインスタンスごとに明示的な許可を必要とするのか
- BYOD端末ではどのようなセキュリティ管理が必要か
BYODセキュリティポリシーを策定するだけで順守義務を果たせるわけではない。ユーザーがポリシーの要件を順守しなければならない。それを実現するには、そもそもユーザーがポリシーの詳細を熟知していなければならない。そこで役に立つのがトレーニングと意識改革だ。最低でも、全従業員がBYODセキュリティポリシーが存在することと、私物端末を使用する前にIT担当者に相談する必要があることを把握すべきである。BYODプログラムに参加するユーザーは、BYODポリシーで許可および禁止される行為について、より広範なトレーニングを受けることになるだろう。
企業と個人が保有するデータの分離
企業がBYODを実施する上で最も大きな課題の1つは、デバイスの個人使用に悪影響を与えないようにしながら企業情報を保護するというバランスを取ることだ。結局のところ、従業員は企業のセキュリティ要件に対して良い反応を示す可能性は低い。こうした要件は従業員が自分で購入した私物端末の使用を制限することになるためだ。企業は、このような分離の課題に対して、さまざまな解決策で取り組むことになる。
モバイルデバイス管理(MDM)製品には、モバイルデバイスをポリシーベースで管理する機能がある。MDM製品を使用すると企業のセキュリティ要件を強制することができる。例えば、
- デバイスコンテンツの暗号化
- デバイスアクセス時のパスコードの要求
- 紛失/盗難に遭ったスマートフォン、タブレットのデータの遠隔消去の支援
などだ。MDM製品の中には、IT担当者がデバイスでの実行を許可するアプリケーションを指定したり、企業の機密情報にアクセスできるアプリケーションを指定できるものもある。各企業が私物端末にMDMの導入および構成する際には、企業の順守義務を果たし、なおかつ企業文化の制約に抵触しないアプローチをとらなければならない。
また、HIPAA(米国における医療保険の相互運用性と説明責任に関する法令)やSOX法(上場企業会計改革および投資家保護法)のような厳格な義務が課せられている一部の企業には、「コンテナ技術」を使用してBYODに取り組む選択肢もある。このアプローチを採用した場合、私物端末から企業のデータを操作しようとする従業員は、デバイスにアプリケーションとして導入されるセキュアなコンテナ経由でデータにアクセスする。コンテナ経由でアプリケーションを開くことで、従業員はアプリケーションのインタフェースを使用して企業のデータにアクセスできる。アプリケーションを閉じると、企業に関する全データがデバイスから削除され、デバイス所有者が適切と見なす個人データをデバイスで操作することができる。このアプローチによって、企業は、管理されていない私物端末に保護された安全地帯を築けると考えることができる。
定期監査
BYODの課題への対処方法としてどのようなアプローチを選択したとしても、企業は定期的にIT運用の実情を監査して、規定したBYODセキュリティポリシーに反していないか調べなくてはならない。BYODを全面的に禁止している企業では、企業所有のデバイスのみが会社のネットワークに接続していることを検証する取り組みが必要だ。BYODを許可している企業は、社内のセキュリティポリシーと社外の順守義務の範囲内でBYODユーザーが作業しているか検証すべきである。
冷戦時代にロナルド・レーガン元大統領が言った「信ぜよ、されど確認せよ」という言葉を思い出して欲しい。この言葉に従うことで、企業はエンドユーザーのBYODに対する要望と、企業の規則順守の要件との間でバランスを取ることが可能だと分かることだろう
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社ラクス] どうすれば「変革を楽しむ組織」になれるのか? 事例に学ぶ、未来への一歩 -
製品レビュー
[デル・テクノロジーズ株式会社] 変化するサイバー脅威に備える、これからのストレージの選び方 -
事例
[サイボウズ株式会社] 受注約1.5倍と年間2万3000時間超の業務時間を削減、日機装に学ぶDX実践術 -
製品レビュー
[サイボウズ株式会社] 人材不足にどう挑む? ものづくり太郎が語る、製造現場でのAI活用成功の鍵 -
市場調査・トレンド
[グーグル・クラウド・ジャパン合同会社] 金融機関はAIエージェント導入でどう変わる? 7つの変化から19の事例まで解説
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
迫る“データセンターの危機” 「液冷」への移行は避けられないのか?
-
2
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
3
RAGで「データをAIに送る」運用が限界を迎えている理由
-
4
Microsoft向けに“原発”を再稼働? AI成長を阻む「電力危機」の深刻度
-
5
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
6
セキュリティ担当者“試練の1週間” 「PHP」脆弱性と認証局の失態が同時発生
-
7
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
8
村田製作所が1000台のサーバをAWSに移行 キンドリルの「AIOps」でどう変わる?
-
9
NVIDIA「一強体制」の終わりか データセンターを襲う“電力の壁”
-
10
通話録音の個人情報を自動で無音化 専用端末を無償貸与
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
本当に使える「会議翻訳ツール」を見極める4つの選定基準
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
「テスト内製化&自動化」事例集:ディー・エヌ・エーなど9社に学ぶ実践のコツ
-
9
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー