





















利用したのは位置情報だった
Appleを出し抜き「App Store」審査を突破、海賊版アプリの手口とは
「Happy Daily English」という海賊版アプリがAppleによるApp Storeのセキュリティ審査をかわした。その手口と、セキュリティチームが取るべき対策について解説する。
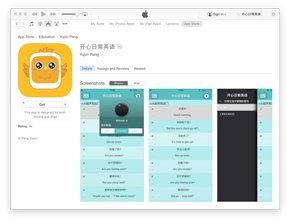 Happy Daily English(出典:Palo Alto NetworksのWebサイト)《クリックで拡大》
Palo Alto Networksの調査で、ある海賊版アプリがAppleによるApp Storeのセキュリティ審査をかわしていたことが明らかになった。この海賊版アプリはどうやってセキュリティ審査をごまかしたのか。この事例でアプリストアの審査について企業が懸念すべき点があるとすればどのような点か。
Appleによるアプリ審査の目的は、iOSやMacやApple TVの「tvOS」のアプリストアから、悪質なアプリや欠陥アプリ、危険あるいは不快なアプリなど、AppleのApp Store審査ガイドラインに違反するアプリを締め出すことにある。この審査はiOSユーザーのプライバシーとセキュリティを守る上で重要な役割を果たす。全てのアプリと全てのアップデートはこの審査プロセスを経る必要があり、AppleのApp Storeからの不正アプリ締め出しは、これまで大部分で成功を収めてきた。
併せて読みたいお勧めの記事
iPhoneに忍び寄る脅威
- iPhoneやMacからパスワードがダダ漏れ? 「iOS」「OS X」に危険な脆弱性発覚
- 「iPhoneは本当に安全か」、米Appleのセキュリティ資料が明かす新事実
- iPhoneの指紋データをクラウドに送信か、Apple新特許に「大丈夫?」の声
- iPhoneも危険、タッチ操作を外部送信する“モバイルキーロガー”の恐怖
“Mac安全神話”今は昔?
プライバシー保護に努力するApple
ただし不正なコードが審査を通過してしまった事例はこれまでにもあった。2012年に「Find and Call」が真の悪質アプリとして初めてAppleの審査プロセスをくぐり抜け、最近では「XcodeGhost」「InstaAgent」の2本もこの事例に加わった。
マルウェア作者は自分のコードがウイルス対策ソフトウェアやコード審査で検出されたり、サンドボックス環境で実行されて分析されるのを防ぐため、常に対策をかわす新手の手口を探している。サンドボックスや人の行動認識、実行を遅らせる手口などは、マルウェアの真の機能を隠して審査を通過させる手口のごく一例でしかない。Palo Alto Networksの研究者が最近発見した「Happy Daily English」というiOSアプリは、巧妙な手口を使って真の意図を隠し、Appleの審査プロセスをすり抜けていた。
Happy Daily Englishの作者が海賊版アプリの真の性質を隠すために利用したのは位置情報だった。ユーザーのいる場所によって挙動を使い分け、ユーザーが中国の国外にいる場合は「ZergHelper」(Palo Alto Networksの命名)がインストールされて英語学習アプリとして挙動する。ところが中国からアクセスすると、正規アプリやゲームの海賊版を中心とする無料アプリを直接インストールするなどの悪質な機能が出現する。App Storeの審査が中国本土で行われれない限り、審査員には正規アプリしか目に見えない。
この海賊版アプリには露骨な悪質機能が存在しないため、Palo Alto Networksではリスクウェアとしか分類していない。だがiOS端末のユーザーに潜在的なセキュリティリスクをもたらすことに変わりはない。アプリへの署名と配信には企業や個人の証明書が使われていて、インストールされるアプリのセキュリティも保証できない。さらに、現在または将来的に、アカウント情報の収集機能をもつ可能性もある。同アプリにプログラミング言語のLuaが使われているのは、動的コード読み込み経由で機能拡張しようとする作者の狙いがあるのかもしれない。これは正規の技術だが、マルウェアに悪用されて、追加コードや悪質コードをインターネットからダウンロードしてオフライン分析をかわしたりする狙いで利用され、今回の場合はアップデートに対して義務付けられたAppleの審査をすり抜けていた。コードは全体的に極めて複雑で、他のマルウェアを使ったiOSのエコシステム攻撃に使われかねない不審な手口が実装されていた。
Happy Daily EnglishはApp Storeから削除されたものの、Appleや他社のアプリストアは、位置情報を利用して審査プロセスをかわそうとする他の悪質な海賊アプリを検出する新たな手段を実装する必要がある。さらに、JavaScriptやLuaなどのスクリプティング言語を提供するソフトウェア開発キットを使ったアプリに対しては、動的コード読み込みを使って悪質な機能を実装しようとした場合に備え、追加的な審査を行う必要がある。いずれにしても、この海賊版アプリをインストールした場合は削除しなければならない。純粋な無料アプリにしてはあまりに複雑なコードは、さらなる不正な挙動の前兆かもしれない。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
「IT運用・情報システム業務」に関するアンケート
-
7
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
8
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
9
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
10
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー