





















「佐賀県情報漏えい事件」で再考する学校セキュリティ【前編】
17歳少年が不正アクセス 佐賀県教育システム「SEI-Net」を責められない理由(1/2 ページ)
佐賀県で発生した17歳の少年による教育情報システムへの不正アクセス事件。生徒の成績などの情報漏えいを招いたこの事件は、教育機関のIT活用にどのような影響を与えるのか。
佐賀県教育委員会は2016年6月27日、不正アクセスによって生徒や保護者、教職員の個人情報、成績関連情報などが外部へ流出したと発表した。同教委の発表では、流出した情報の中には9589人分の個人情報が含まれていたという。報道されている情報をまとめると、一定レベルのシステムとハッキングに関する知識や技術を持つ17歳の少年が、校内LANやシステムへ不正アクセスし、その中で上記の情報を窃取してしまったようだ。
学校の成績情報といった重要情報が外部へ流出したのは、今回の事件が初めてではない。むしろ小中学校や高等学校といった教育機関からの重要情報の漏えいは、これまで何度も発生してきた。セキュリティ対策を含めてクライアントPCの管理が不十分で、情報を管理するための環境を十分に整備しきれていない教育機関が少なくないからだ。
佐賀県の事件は今までと何が違うのか
日中に終わらなかった成績管理などの事務処理(校務)を持ち帰り、自宅の私物PCで校務をする教員は少なくない。だがその私物PCは、学習者のプライバシー情報を含むデータを安全に扱える状態にあるのだろうか。例えば家族共有PCであれば、教員が知らないうちに、家族の誰かがファイル共有ソフトウェアをインストールしてしまっているかもしれない。教員は必ずしもPCの設定に詳しい人ばかりではなく、重要な情報を扱うPC自体が最適に設定されているとは限らない。何かの拍子に成績情報がWebに公開されてしまう可能性はゼロではないのだ。
ネットワーク経由で校務システムへアクセスできる環境にあれば、家族の誰かが校務システムのパスワードを盗み見て、教員になりすまして成績情報にアクセスしてしまうこともあるだろう。それが子どもだったりすると、自慢しようとして成績情報を友人の間で転送したり、ソーシャルネットワーキングサービス(SNS)を介して不特定多数に広めてしまったりしかねない。
そしてPCの普及前からよくあるのは、教員のうっかりミスで通知表をどこかに置き忘れてしまったり、財布などと一緒に通知表が盗難に遭ってしまい、成績情報が漏えいしてしまったりすることだ。このようにIT化の進行状況にかかわらず、学校からの情報漏えい事件は数多く発生してきた。だが今回の情報漏えいは上記とは異なる。もちろん1万人近い学習者の情報が漏えいし、それらの事件より圧倒的に規模が大きいことも事実だが、問題はそれだけではない。重要なのは、この事件が
- 教育IT先進県の筆頭とされる「佐賀県」で起きてしまったこと
- 教育機関の情報システムの中で最も守らなくてはならない「校務システム」で発生したこと
という2点だ。これらが、日本の国家戦略でもある教育機関のIT活用を拡大していく上で、将来的に大きな懸案事項になっていくことは想像に難くない。
教育IT分野における佐賀県の先進性
佐賀県は2013年9月3日、同県の県立高等学校を対象に、2014年度から生徒全員にWindowsタブレットを導入することを決定し、実際に2014年4月から導入を開始した。高校でのタブレット導入といえば、それまでも広尾学園 中学校・高等学校や近畿大学附属高等学校など、私立高校を中心に幾つも事例があった。だが全ての県立高校で生徒1人1台のタブレット導入を実現できた自治体は、2014年4月から2年以上たった現在に至っても、どこにもない。
無線LAN接続トラブルをはじめ、佐賀県のタブレット導入ではシステム運用面での技術的な問題が幾つも指摘されてきた。だが他の都道府県に先んじてタブレットの全県立高校の1人1台環境を実現できたのは、「教育先進県」と呼んでも恥ずかしくない成果だろう。
佐賀県の先進性は、タブレットの1人1台環境の整備だけにとどまらない。その前年の2013年には、「校務管理」「学習管理」「教材管理」を一体化してクラウド環境から提供するシステムを導入していた(参考:凸版印刷のニュースリリース「凸版印刷、佐賀県に提供したICT教育支援システムを全国に向け販売開始」)。このシステムこそ、今回の事件の舞台となった「SEI-Net」(Saga Education Information-Network)だ。
2016年現在、全国の自治体や教育委員会、学校法人などが、電子黒板や無線LAN、タブレットなどの導入を必死に検討している。こうした教室内の授業でのIT利用を目的としたシステム(授業用システム)の導入は、佐賀県にとっては通過点にすぎない。佐賀県の教育IT活用は、他県よりも5~10年先を見据えているのだ(図1)。
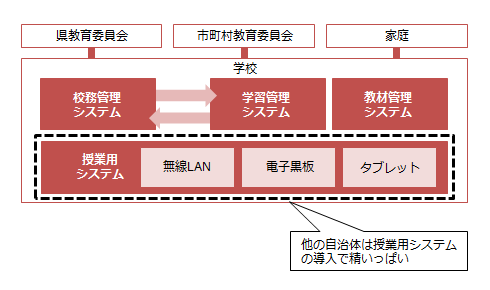 図1 佐賀県が狙っていた先駆的な教育IT化の全体像。授業用システムだけでなく、校務管理、学習管理、教材管理が一体になったシステムで、習熟度を可視化させる先進的なシステムを構築。学力向上を目指した
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「VMware vCenter」でゼロデイ悪用、PHPも修正――今朝の情シスニュース
-
2
「Copilot利用率99%」デンソー驚異の定着術 3万人を動かした“社長賞”の舞台裏
-
3
テレビとノートPCをつないだのに映らない――Dellが解説する正しい接続方法
-
4
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
5
「AMD製CPU搭載のPC導入検討」に関するアンケート
-
6
「nginx」のHTTP/2脆弱性(CVSS 9.2)、パッチ適用までの緊急チェックリスト
-
7
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
8
エンジニア必修の「ネットワーク基礎知識」はこれだ
-
9
Claudeを使い続けて大丈夫か? IPOで見えるAnthropicの財務と新機能
-
10
プロジェクトを成功させる5つのリスク管理工程
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
5
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
Microsoft 365 Copilotで実際何ができる? 回答の精度を高めるRAGとは?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー