




















今からでも間に合う「GDPR」対策【第1回】
いまさら聞けない「GDPR」(一般データ保護規則)の真実 “罰金2000万ユーロ”の条件は?(1/4 ページ)
EUで2018年5月に適用開始となる「GDPR」が、国内企業にとっても無視できないのはなぜなのか。具体的に国内企業にどのような影響があるのか。誕生までの歴史を含めて、あらためて整理します。
近年、プライバシー保護の分野において注目度が高まっているキーワードに欧州連合(EU)の一般データ保護規則、いわゆる「GDPR」(General Data Protection Regulation、以下GDPR)があります。これはEUにおけるプライバシー保護を強化する法令です。施行の期日が近づいてきたことから、ニュース記事や解説記事でGDPRという単語を目にする機会が増え、グローバルに事業を展開する企業の法務やリスク管理担当部門の方々の関心と危機感が高まっています。一方でGDPRとはそもそも何なのか、肝心な中身について十分に把握できている人は、それほど多くないのが現状です。
GDPRの成立の背景と歴史
GDPRは、2016年4月27日にEU議会およびEU理事会によって新たに採択され、その後約2年の期間を経て2018年5月25日に適用が開始される予定です。GDPRが採択された背景には、
- 欧州に欧州人権条約や経済協力開発機構(OECD)の理事会勧告(いわゆるプライバシー8原則)など、人々の人権やプライバシーに関わるルールを厳格に運用してきた歴史があること
- EUの現行法である「データ保護指令」(EU Directive 95/46/EC)の見直しが必要とされていたこと
などがあります。データ保護指令は1995年から適用されており、既に20年以上が経過しています。そのためグローバル化するビジネスや情報通信技術の発達、ビッグデータ活用の拡大などに対処するために、プライバシー保護のルールを見直す必要がありました(図)。
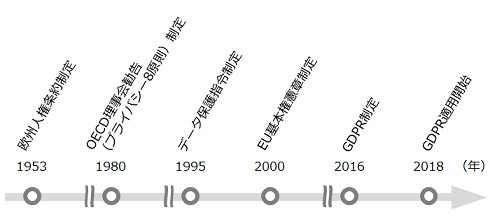 図 EUにおける個人データ保護の歴史(出典:デロイト トーマツ リスクサービスGDPRセミナーの大場敏行氏による講演資料から抜粋・整理)《クリックで拡大》
GDPRが適用されることになる企業は、2018年5月の適用開始までに必要な準備をする必要があります。執筆時点で既に残りの期間は1年を切っています。筆者がクライアント企業や社内から漏れ聞く限りでは、一部の大手グローバル企業を除き、一定の対応が済んでいる企業は少数だと考えられます。2017年5月に施行された日本のいわゆる改正個人情報保護法への各企業の対応状況に鑑みると、比較的多くの企業が2018年5月ギリギリを目標に、駆け込み対応を進めていくのが実情ではないでしょうか。
企業が留意すべきポイント
GDPRは11個の章、99個の条文で構成されており、個人データの取り扱いに関わる、さまざまな要件が定められています。それでは、企業はどのようなポイントに留意して準備を進める必要があるのでしょうか。まずはGDPRの全体構成を表1に示します。
| 章 | 条 | 概要 |
|---|---|---|
| 第1章 | 第1~4条 | 規則の概要を示し、適用範囲や用語定義を規定 |
| 第2章 | 第5~11条 | 個人データの処理に関する原則を規定 |
| 第3章 | 第12~23条 | データ主体が有する権利を規定 |
| 第4章 | 第24~43条 | 管理者および処理者が負う義務を規定 |
| 第5章 | 第44~50条 | 域外移転に関する規制を規定 |
| 第6章 | 第51~59条 | 監督機関の設置を規定 |
| 第7章 | 第60~76条 | 監督機関の間の連携、対応の一貫性を規定 |
| 第8章 | 第77~84条 | 侵害発生時の救済、責任、罰則を規定 |
| 第9章 | 第85~91条 | 個人データ保護と表現の自由、情報の自由の関係を規定 |
| 第10章 | 第92~93条 | 本規則の施行に関することを規定 |
| 第11章 | 第94~99条 |
上記にはデータ主体や監督機関などに関する規定も多く含まれています。企業の目線でGDPRを見た場合の主なポイントを以下に挙げます。本稿では、これらのポイントに沿って解説します。連載第2回以降で、具体的な対応について深掘りしていきます。
- 域外適用
- EU域内に拠点を持たない企業も適用対象となる場合がある
- 域外移転
- 十分性認定を受けていない国、地域への個人データの移転には、適切な保護措置が求められる
- 課せられる義務
- 個人データの安全管理措置、監督機関への通知などにかかわる、さまざまな義務を順守する必要がある
- 対象となる個人データ
- 氏名、住所などに加え、IPアドレスや位置情報なども個人データになる場合がある
- 巨額な制裁金
- 2000万ユーロまたは年間売上高4%のどちらか高い方を上限に、制裁金を科せられる可能性がある
併せて読みたいお薦め記事
「GDPR」についてもっと詳しく
欧州一般データ保護規則「GDPR」がもたらす“本当の問題”とは
域外適用
遠い海外の法令が、なぜ日本企業に関係するのか。その理由の1つとして、GDPRがEUの法令であるにもかかわらず、EU域内に拠点を持たない企業などの組織(以下、企業など)にも適用されることが挙げられます。つまり「域外適用」の考え方です。実際の条文(第1章第3条2項)を見てみましょう(本稿で紹介する条文は、JIPDEC:日本情報経済社会推進協会のGDPR仮日本語訳から抜粋・整理しました)。
* 第1章第3条2項
本規則は、EU域内に拠点のない管理者または処理者による、EU在住のデータ主体の、個人データの取り扱いに適用される
条文の通り、EUに在住する人の個人データを取り扱う場合は、たとえEU域外の企業であっても法令が適用されることになります。ここで条文に登場する3つの用語について説明します。
- 管理者(Controller)
- 個人データの処理の目的と手段を決定する者、例えば個人データを収集・分析して事業に活用する企業など
- データ処理者(Processor)
- 管理者に代わり個人データの処理をする者、例えば前述の管理者に該当する企業からデータ収集や分析を委託されて業務をする企業など
- データ主体(Data subject)
- 個人データの持ち主である「本人」
GDPRが、いわゆる委託先もその適用範囲としていることに注意が必要です。EUの個人データを事業の目的で利用する企業はもちろんですが、個人データの取り扱いを委託する先の企業においてもGDPRの要件を満たす必要があります。また管理者となる企業は、適切にGDPRに対応している委託先を選定する義務があります。
具体的に域内・域外において法令の適用対象となる企業については、そのケースを交えつつ連載第2回以降で詳説します。
Copyright © ITmedia, Inc. All Rights Reserved.


今からでも間に合う「GDPR」対策
欧州連合(EU)で2018年5月に適用開始となる「EU一般データ保護規則」(GDPR)。欧州の規則だからといって、国内企業にとっても決して“対岸の火事”ではない。それはなぜなのか。必要なシステムとは。IT部門が知っておくべきGDPRの基礎知識と対策を示す。GDPR対策のガイドラインとして活用していただきたい。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
事例
[株式会社キーエンス] PCが苦手でも自動化できる ポポラマーマなど4事例に学ぶ「ナビ搭載型RPA」活用 -
製品資料
[株式会社クレオ] IT部門を“価値創造組織”へ転換 IT管理プロセスの改革で戦略的リソースを確保 -
製品資料
[株式会社クレオ] Excel管理が限界に――ITサービス管理の脱・属人化と運用高度化を実現する方法 -
製品資料
[株式会社クレオ] 西武グループやイオングループも実践 事例に学ぶ「ITサービスデスク業務」改善 -
製品レビュー
[株式会社クレオ] 「使われないITシステム」から脱却 現場が求める業務改善を実現する方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
4
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
7
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
8
IT業界の女性は9割が10年で消える 人材枯渇を招く“見えない壁”の正体
-
9
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
10
世界PC出荷数が20%急減 情シスを直撃するPC先行調達の反動と価格高騰
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
6
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
7
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
8
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
ランサムウェア攻撃“究極の対策”はこれだ
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー