





















ランサムウェアだけじゃなく、ソーシャル攻撃も広がる
Verizonの「データ漏えい・侵害調査報告書」で明らかになった最も警戒すべき脅威とは(1/2 ページ)
攻撃が確認された中で最も流行している種類のマルウェアが判明した。しかし、着実に増えているその他の脅威についてもレポートは示している。
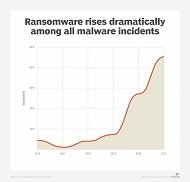 ランサムウェアの増加を示すグラフ(出典:Verizon)
米大手電気通信事業者であるVerizonは毎年、データ漏えい・侵害調査報告書(Verizon DBIR)を発表している。2014年版Verizon DBIRでは、データ漏えいにおける最も一般的な種類のマルウェアとして身代金要求型マルウェアである「ランサムウェア」の脅威が22位だった。2017年版Verizon DBIRでは大幅にその順位を上げ、5位になった。そして、最新の2018年版Verizon DBIRでは、ランサムウェアがそのリストの首位に躍り出た。
2017年、Verizonは65カ国、67の協力組織からデータを収集し、5万3000件以上のインシデントと2200件を超えるデータ漏えいについて報告を受けた。Verizonはデータ解析後、データ漏えいの39%にランサムウェアが関係していることを確認した。これは、マルウェアインシデントの割合が毎年倍増していることを示している。Verizon DBIRによると、ランサムウェアの脅威が増えていることは大した驚きではないという。この攻撃は、比較対象になっている他の攻撃に比べて要求されるリスクやコストが小さいためだ。盗んだデータを現金化する必要がない。また、汎用(はんよう)性が高く、多数のデバイスに導入したり、標的を絞って攻撃を仕掛けたりすることもできる。
併せて読みたいお勧め記事
ランサムウェアの脅威に備える
- ランサムウェア最悪の大流行に備えるバックアップと災害復旧(DR)戦略
- ランサムウェア被害で中小企業が倒産? 絵空事ではない事態に備える「バックアップ」
- 「WannaCry」事件の“痛み”から考える、ランサムウェアへの予防策とは
ランサムウェアだけじゃない身近なセキュリティインシデント
セキュリティサービスを提供するImpervaでリードサイエンティストを務めるイツシック・マンティン氏も同じ意見だ。「ランサムウェアが猛威を振るっていることは決して驚きではない」
「近年、ランサムウェア経済が産業化しているのを確認している。攻撃者はダークネット(一般的なWebブラウザでは参照できないWebサイト群)のフォーラムで購入または取得した構成要素から、ランサムウェア攻撃の活動を構築できるようになっている。2017年におけるトップは間違いなく『EthernalBlue』だ。これは、『WannaCry』のような複数のランサムウェア攻撃で使用されていた」とマンティン氏はTechTargetに語った。
生体認証サービスを提供するVeridiumのCEOジェームス・スティックランド氏によると、ランサムウェアの脅威が解消される可能性は低いという。「企業でのセキュリティパッチ適用とアーキテクチャにはグランドキャニオン級の隙間ができているためだ」
同氏はTechTargetに次のように話した。「企業は顧客データや知的財産を失うことを恐れている。悪意を持った攻撃者から見れば、これら全てが攻撃の対象となる。多くのハッキングでアクセスされているデータは、ほとんど価値がないものだが、アクセスされるだけでブランドや信頼は失墜する。データを隔離し、そのドアに鍵を掛けるポリシーを強制して適切に保護していなければ、盗み出すのは簡単だ」
プリテキスティングとフィッシング
Verizonはランサムウェアの脅威以外にも、悪意のある攻撃者にとってソーシャル攻撃が依然として効果的な手口になっていることを確認した。「プリテキスティング」は、2017年版DBIRでVerizonが増加傾向にある脅威として注目した問題だ。この攻撃手法は、身元を偽って企業から個人情報などを抜き出すもので、2017年版DBIRでは61件のインシデントが報告されていたが、2018年版では170件と前年比で3倍近く増加している。
Verizonは次のように報告する。「プリテキスティングとフィッシングの主な違いを1つ挙げると、前者の場合、攻撃者がマルウェアのインストールに依存しないことだ。プリテキスティングを特徴としたインシデントでマルウェアが確認されたのは10%未満だ。対して、フィッシングを特徴としたインシデントではマルウェアが存在していたケースが3分の2を超えている。そのため、プリテキスティングでは足掛かりを得ることがあまり必要とされない。むしろ、標的の取る行動から直接情報を得ることの方が重要になる」
Verizonによると、プリテキスティングとフィッシングとの境目が曖昧になる領域があるという。そこで、同社は攻撃者と標的の間で会話が交わされるインシデントをプリテキスティングの事例に分類することにした。そうした会話には情報を取得したり行動に影響を与えたりする意図がある。また、ユーザーをわなに掛けて悪意のあるリンクをクリックさせることが主な狙いである攻撃活動は、フィッシングのカテゴリーに分類される。
プリテキスティング手法ではマルウェアが不在だ。にもかかわらず、2017年には170件のインシデントのうち、114件のデータ漏えいの確認が報告されている。そのうち95%が金銭目的だった。フィッシングの場合、脅威因子に対する成功率はプリテキスティングほど高くない。1192件のインシデントに対し、236件のデータ漏えいが確認された。ただ、DBIRでは、この手口の動機は金銭目的(59%)とスパイ行為目的(41%)に分かれていたと指摘している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
6
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
7
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
8
世界のデータセンター容量は5カ国に69%集中、電力消費「5%の壁」が招くものとは?
-
9
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
10
生成AIが普及しても「技術書」を手放せないエンジニアの本音
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー