





















「うちのバックアップは完璧です」という企業がはまるワナ【第2回】
今すぐ始められる? 「取っているだけのバックアップ」からの脱出方法
見落としがちなバックアップの課題。解決には何が必要なのか? ストレージベンダーに解決のヒントを聞いた。
 バックアップ課題解決のポイントは?
前回(「取っているだけ」のバックアップに意味はあるか)は、バックアップで陥りがちな課題について解説した。取り上げたのは、以下の課題だ。
- データを保持するだけでなくアプリケーションによって適切な「データの静止点」を作る必要がある
- データだけでなくシステムも含めたバックアップが必要になる
- バラバラなシステムで個別最適化されたバックアップの運用は、複雑になる
本稿はこれらの課題を解決するヒントについて、幾つかのストレージベンダーの話を基に紹介する。どのような機能やサービスが課題解決につながるのか、製品選定の際に参考にしてほしい。
データとシステムは「リードオンリーの仕組み」で適切にバックアップ
身代金要求型マルウェアの「ランサムウェア」による脅威が記憶に新しい。ランサムウェアはデータを不正に暗号化したり、端末を勝手にロックしたりする。データを暗号化するタイプの場合、攻撃者は被害企業に対して、復号のために「身代金」を支払うよう要求する。
例えばあるユーザー企業がランサムウェアの被害を受けた際には、ランサムウェアがサービス提供に関連するシステムのデータを暗号化。ユーザー企業は一定時間、サービスが提供できなかったという。だが、そのユーザー企業は攻撃者の要求をのまず、自力での回復を決断。自社に導入していたストレージ製品の機能を利用することでバックアップからのデータ復旧を実現した。
当時の状況を知るネットアップの神原豊彦氏によると「時間単位で小まめに作成したバックアップデータを順次精査して、ランサムウェア感染のタイミングを突き止め、感染前の状態に戻すことで復旧した」という。
ストレージ製品の中には、スナップショットなどのデータ保持機能を応用した小まめなデータバックアップの取得を可能にしているものがある。このユーザー企業もこうした機能を使って、1時間ごとのシステムイメージを保存していたという。そこで、このバックアップをさかのぼってチェックすることでランサムウェア感染時点を特定し、感染前の状態に戻すことができたわけだ。NetAppのストレージ製品やVeeam Softwareのバックアップソフトウェアなどが、こうしたスナップショットの取得機能を備える。
スナップショットは通常、ストレージ内に保存されている。そのためランサムウェアによって「バックアップとして保持しているスナップショット」を暗号化されてしまったら、感染前の状態に戻すのは難しい。最近はスナップショットをリードオンリーで保管するストレージ製品も登場しており、後から暗号化されるリスクを抑えている。
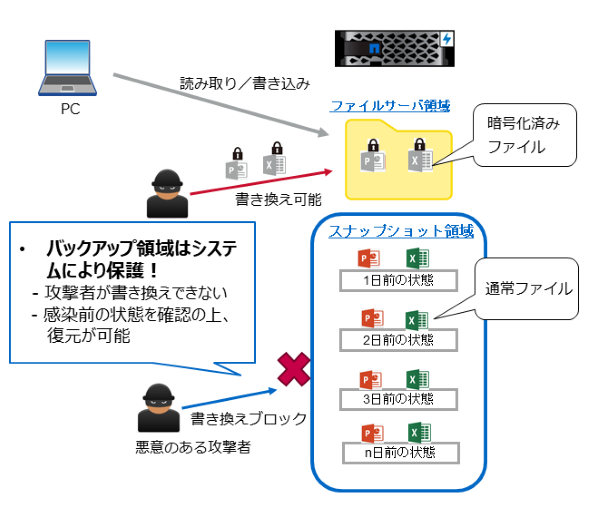 スナップショットをリードオンリーで保管すれば不正な暗号化の被害に遭うリスクを軽減できる(出典:ネットアップの製品資料を一部編集)
システムからランサムウェアを取り除くことができれば、データバックアップは暗号化される直前のバックアップから復旧すればよいので、失われるデータが最小限で済む。復旧のために多大な手間を強いられたとはいえ、備えがあったおかげで最悪の事態を回避できた事例である。
バラバラなシステムには「基準の統一化」を実施
バラバラなシステムのバックアップをどうするかという課題について、単純な解決策は「システムを1つにしてしまう」ことだが、実際に実行できる企業は少ないだろう。システムを統合するためにはコストはもちろん、運用の洗い出しや見直しなどの手間と時間がかかることが、その背景にある。現実的にできることといえば「システム間でバックアップの基準を合わせる」ことだ。
基準さえ合っていれば、各システムのバックアップの取得タイミングや仕組みを可視化でき、運用しやすくなる。これにより「システムごとに個別最適化されたバックアップ」による負担を、多少なりとも軽減できる。
バックアップの基準は取得タイミングやバックアップデータの保存方法、保存期間、保存場所などがある。この他にも「RTO」や「RPO」といったシステム稼働の観点で決める基準もある。まずはシステムの重要度を判定し、その後で取得タイミングや保存期間などの基準を見直すのがいいだろう。
コラム:バックアップで重要なRTOとRPOという基準
バックアップとリストアにはRTOとRPOという重要な指標が存在する。RTO(Recovery Time Objective:目標復旧時間)は、システム復旧までに要する時間のことだ。RPO(Recovery Point Objective:目標復旧時点)は、どの時点のデータを復旧できるかを指す。どちらも短い方がいいに決まっているが、短いRTOやRPOの実現には当然ながらコストがかかる。
例えばRTOに関しては、クラスタ構成で予備機を準備しておけば、ダウンタイムをほぼ発生させずに業務を継続できる。ただし環境を丸ごと二重化するため、システム構築のコストも単純に倍になる。一方のRPOは言い換えれば、バックアップの取得間隔のことだ。直近のバックアップが5分前のものなのか、昨日のものか、先週までさかのぼったものなのか、という違いを示す。RPOを短縮すると、単純にバックアップを取る回数が増大し、バックアップデータの量も増大する。
考え方を変えることが重要
バックアップは取れば取るほどデータ量が増えてしまう課題がある。今回紹介したスナップショット機能は基本的に差分のみの保存になるため、負担が少ない。逆に毎回システムを丸ごと保存するようなやり方では無理が生じる可能性が高い。基準の統一化についてはそもそも「基準が統一できていないからこそ、システムがバラバラになっている」という話にもなるため、自社での解決が難しいことも考えられる。
本稿で紹介したシステムバックアップ、基準の統一のどちらも有効な課題解決の手段となり得るが、単純に製品の機能だけでは実現が難しい。さまざまな可能性を考慮した上で最適なバックアップ体制がどういうものか、サービスと運用の視点から考え直し、製品を選定する必要がある。
次回はバックアップと同様に重要なリストアの課題について紹介する。
取材協力:渡邉利和
Copyright © ITmedia, Inc. All Rights Reserved.


「うちのバックアップは完璧です」という企業がはまるワナ
この記事の著者


関連記事
新着ホワイトペーパー PR
-
事例
[Neatframe株式会社] オフィス移転を好機に Sansanに学ぶ「会議環境」変革の秘訣 -
製品資料
[NECパーソナルコンピュータ株式会社] 「PCが動きません」で情シスが負担する“隠れコスト”はどれほどか? -
事例
[アルテリックス・ジャパン合同会社] 約8時間のデータ処理がわずか5秒に 三菱UFJ銀行が挑んだ市民開発の全貌とは? -
製品資料
[SB C&S株式会社] 「Microsoft 365」徹底解説ガイド テレワーク時代のセキュリティ対策編 -
製品資料
[SB C&S株式会社] AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
2
「SCS評価制度への対応状況」に関するアンケート
-
3
「Copilot」がIT予算を食いつぶす? 高額請求を招く課金体系と節約術
-
4
「転職意向あり」の情シスが約半数 現場を追い詰める“業務過多”の解消術
-
5
大和総研が10年使った運用ツールの限界 「SKYSEA」でどう変わった?
-
6
無償AI診断「Scan for Good」が脆弱性を500件近く発見 使える組織は?
-
7
「Check Point」で悪用確認、Windows臨時更新――今朝の情シスニュース
-
8
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
9
AI導入企業は198万社も「ROI測定に自信なし」が40% AWS調査で見えた課題
-
10
Microsoft月例パッチ1400件超で過去最多 「限界点」を迎えたパッチ管理
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
4
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
-
5
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
6
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
7
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
8
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
9
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
10
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー