





















2025年版グローバル脅威レポートを公開
追跡しにくい「国家支援型攻撃」や「生成AI悪用」が急増――CrowdStrikeが報告
クラウドストライクが年次レポート「2025年版グローバル脅威レポート」を公表。生成AIを悪用したソーシャルエンジニアリングの増加や中国系攻撃者の活動活発化、ビッシングの急増などの状況が明らかになった。
CrowdStrikeの日本法人クラウドストライクは2025年3月28日、年次レポート「2025年版グローバル脅威レポート」を公開した。同レポートは2025年2月27日に米国で発表された「2025 Global Threat Report」の日本語版。今回のレポートでは「中国によるサイバー攻撃が激化」「生成AIを悪用したソーシャルエンジニアリング攻撃」「国家による脆弱(ぜいじゃく)性の調査と悪用」「マルウェアを使用しないアイデンティティーベースの攻撃が急増」といった点が報告されている。
レポートを説明した同社の鵜沢裕一氏(ファルコン コンプリート マネージャー)は、CrowdStrikeは13年以上に渡ってこの分析を続けているとした上で、「絶えず進化する脅威の状況についての重要な情報を提供するために、本レポートを作成している」と語った。現在の脅威状況の悪化傾向については、「過去12カ月において脅威アクターたちは防御側の対応策を回避するための手段を考案し、攻撃手法を進化させてきている」と指摘する。
国家支援型攻撃や生成AI悪用が急増
サイバー攻撃を実行する脅威アクターは、諜報活動等他国に対して優位を得るための活動を担う「国家支援型攻撃グループ」、主に経済/金銭的利益を目的とする「サイバー犯罪者」、政治的な主義主張などに基づいて行動する「ハクティビスト」の3種に分類されている。
CrowdStrikeは「攻撃者の動機を知り、目的や手段を把握することで効果的に防御する」ことを目指し、実際に観測される攻撃手法やマルウェアなどのソフトウェアだけにとらわれず、実際に攻撃を実行している「人間」に焦点を当てた分析をすることで知られている。その同社が、独立した攻撃グループとして認識し、動向を追跡している攻撃グループは計257件に達し、2024年中に26件が増加したという。ほぼ2週間に1件のグループが新たに出現している計算だ。
国家支援型攻撃の後ろ盾となる国家も増加し、2024年にはエジプトとカザフスタンをベースとする脅威アクターの出現が確認されたという。鵜沢氏は「国家は情報収集と妨害活動におけるサイバー攻撃の費用対効果の高さを認知しており、しばしば特定が難しい攻撃手法を採ることができるため、世界中で脅威アクターの数が増加していることを確認している」とした。特に中国政府の支援を受けているとみられる攻撃グループの活動が活発化しており(図)、レポートで「中国のサイバースパイ攻撃の数が150%増、メディア、金融サービス、製造業に対する攻撃は200~300%増加している」と報告されている。
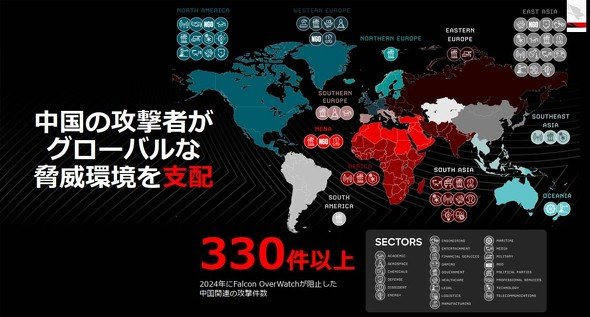 図 阻止された中国関連の攻撃件数(提供:クラウドストライク)《クリックで拡大》
鵜沢氏は中国の国家支援型攻撃の技術的な進化についても指摘し、次のように警告した。「従来は目的の情報を盗み出すことに主眼を置いており、被害者側にばれることについては気にしていなかったが、近年は攻撃を隠匿化するための高度な手法を使うようになってきており、長期間に渡って潜伏するための投資をしている。この変化により、中国の脅威アクターの追跡と対策はさらに困難になってきている」
生成AIの悪用
2024年のトピックとしては、生成AIの急速な進化が挙げられる。サイバー攻撃者による生成AIの悪用も進んでおり、技術力の低い攻撃者でも効果的なサイバー攻撃が実施できるようになってきたという。例えば、企業のエグゼクティブのスピーチがインターネットで公開されていたりするため、これを素材として学習させることで本人の声を偽装し、不正な資金振込を指示する音声を偽装して電話を使って担当者をだます、「ビッシング」(Voice Phishing)と呼ばれる手法が急増していることもその一例だ。
この他、イランの政府支援型攻撃グループが生成AIを悪用して「脆弱性調査、攻撃用コードの開発、イラン国内のネットワークへのパッチ適用」に活用したという事例も紹介されている。
こうした動向を踏まえて鵜沢氏は、
- アイデンティティーに対するセキュリティ対策
- クラウドサービスの保護
- クロスドメイン環境における漏れのない可視化
- 攻撃者情報に基づいた対策
- 自身の組織を狙う攻撃者の把握
という5つの手順で対策に取り組むことを推奨した。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
Claude利用8割のGMO、AI人材の評価軸が「トークン管理」に変わった
-
3
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
4
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
-
5
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
6
「IT運用・情報システム業務」に関するアンケート
-
7
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
8
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
9
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
10
被害額は過去最高額 それでも「サイバー犯罪者が捕まらない」3つの理由
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
8
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
9
「標的型攻撃メール」事例・サンプル集
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー