





















ログは“集める”から“使いこなす”へ【前編】
「モニタリング」の実践で企業力の強化を
コンプライアンスの観点からログの有効活用が求められている。組織の行動に厳しい目が注がれる中、本稿では内部統制の要求事項の1つ、「モニタリング」に注目。組織におけるログ管理の課題と有効な管理策を考える。
従来の情報セキュリティ施策では、「情報にアクセスできる権限を最小限に限定し、権限者以外からのアクセスを確実に制御する」ことに主眼が置かれていた。これに対し、2005年に施行された個人情報保護法では、「個人情報の安全な利用と運用管理」によってフォレンジックというキーワードとともに、通信記録、アプリケーションやデータベースのアクセス記録、PCの操作記録、電子メールのアーカイブなど、各種記録(証跡)の収集・保存が行われた。さらに今日、内部統制が有効に機能しているかどうかをチェックすること(モニタリング)が求められている(図1)。
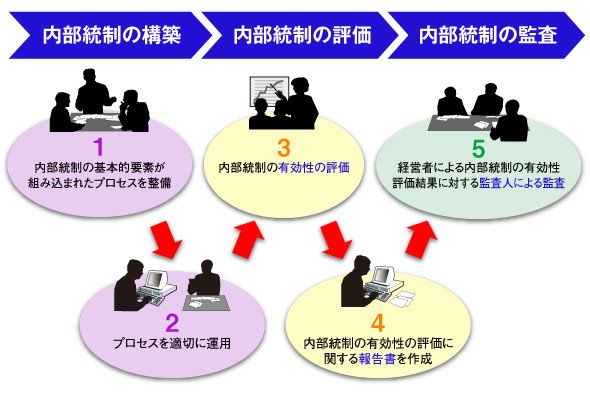 図1●モニタリングに必要な内部統制活動
事業運営のITへの依存度が高まる中、このモニタリングを確実かつ正確に実現するために有効な手段が、統合ログ管理(※1)および分析である。
※1 ITシステムにかかわる機器(クライアント、サーバ、ネットワーク機器、セキュリティ機器、アプリケーション、データベースなど)が出力するログを、機器の種類、アプリケーション、ログのフォーマットを問わず統合的に管理すること。
統合ログ管理に求められるもの
ここでコンプライアンスの観点から、統合ログ管理への要求事項を整理してみよう。
不正競争防止法(1993年施行、2006年改正)
競合相手などによる営業情報の不正取得といった侵害に対する法律。経済産業省の営業秘密管理指針では、営業秘密となる条件として、「秘密として管理されていること」「有用な情報であること」「公然と知られていないこと」と定義し、情報にアクセスできる者を制限することや、情報にアクセスした者にそれが秘密であると認識できることなどを求めている。このため、営業情報にアクセスできる権限範囲を特定し、アクセス記録など営業秘密が適切に管理されていたことの証跡として、ログの有用性を認めている。
不正アクセス禁止法(2001年施行)
「ID/パスワードの不正な使用」や「システムの脆弱性を狙った攻撃」によって、権限のないシステムへのアクセスを行うことを犯罪として定義した。
これに対応するためシステム管理者は、担当するシステムが不正に利用されないように、最新のセキュリティパッチなど常に適切な管理措置を講じるとともに、不正アクセスの監視を行う必要がある。また、当局の求めに応じてログ(証跡)を提供しなければならない。
個人情報の保護に関する法律(2005年施行)
法第20条の安全管理措置において、「個人情報取扱事業者は、その取り扱う個人データの漏えい、滅失または棄損の防止その他の個人データの安全管理のために必要かつ適切な措置を講じなければならない」と規定している。そして、個人データが安全に管理されていることの証跡を提供するため、以下の項目が求められている。
- 個人データへのアクセスや操作の成功と失敗の記録(例えば、個人データへのアクセスや操作を記録できない場合には、情報システムへのアクセスの成功と失敗の記録)
- 採取した記録の漏えい、滅失および棄損からの適切な保護
- 個人データを取り扱う情報システムの使用状況の定期的な監視
- 個人データへのアクセス状況(操作内容も含む)の監視
金融商品取引法――日本版SOX法(2008年施行)
金融商品取引法(日本版SOX法)では、財務に関する書類や情報の適正性を確保するために、内部統制の評価報告の事項が盛り込まれている(図1参照)。このため、内部統制の基本的要素が組み込まれたプロセスを整備し、業務プロセスを適切に運用するために監視やチェックの仕組みを整備する必要がある。責任者がアクセス権を承認したかどうか、与えられたアクセス権が承認されたアクセス権の行使と合致しているかを確認するなど、蓄積かつ統合されたログを分析することで、業務プロセスが適切に運営されていることを評価するための判断材料を提供することが求められている。
ログ管理の3つの目的
統合ログ管理・分析システムの導入に当たっては、まず目的とビジネス要件を明確にすることが出発点だ。前項で挙げた要求を踏まえログ管理の目的を大別すると、「監視・検知」「監査証跡」「モニタリング」に分類でき、目的ごとに検討項目を定めることが出発点になる(表1)。
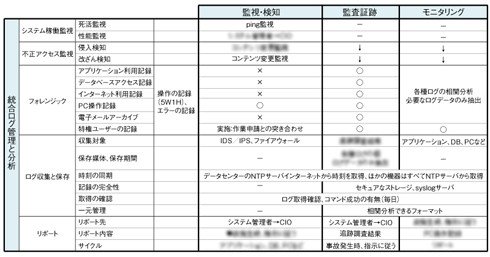 表1●ログ管理の検討項目(記入例)《クリックで拡大》
「監視・検知」ではリアルタイム性が要求される。また正常系よりも異常系の監視がより重要になるため、あらかじめ異常(または不審な行動)と判断する基準を定義しておく必要がある。「監査証跡」ではログ情報の完全性が要求されるため、記録されたログ情報は機密情報として扱われなければならない。さらに「モニタリング」では、順守性の確認が目的であるので、相関分析など経営や管理者の意図に合ったリポートを行うことが求められる。
以上のことから分かるように、何を目的にするかによって、必要なログ情報や運用管理方法などが異なってくることを認識しなければならない。
統合ログ管理の落とし穴
統合ログ管理と分析は、(1)事象の発見、(2)事象の証跡、(3)事象の抑制を目的としている。従って、企業で統合ログ管理・分析システムを導入するに当たっては、ビジネスや業務に付随するリスクを認識できていることが前提となる。しかし、多くの企業でログの収集は行われているものの、十分に有効活用できていないことも事実であろう。その要因として、どのような事象が考えられるだろうか。
システム肥大化の問題
ITが高度に業務に組み込まれている環境においては、システムが一層複雑化している。そのため、複数の担当者で複数のシステムを運用している場合もあり、統合的なログ管理や分析に対する要件定義が困難なケースが多い。
また、導入されている多くのシステムにおいてログを収集してはいるものの、それらはシステムごとの個別管理にとどまっている。さらにシステムごとにログのフォーマットが異なること、かつ目的に必要な情報以外の莫大なログデータが存在していることが、要件定義や統合的な運用管理の困難さに拍車を掛けている。
運用管理要員のスキル不足
ログデータを管理する人材には、ITシステム利用状況の把握から不正アクセス調査や障害分析、監査で使用されるリポートの発行まで、いわゆる設計・構築・運用の一貫したシステムのライフサイクルにかかわるスキルが要求される。併せて技術スキルについては、統合ログ管理・分析システムで収集されるシステムのすべてについて理解している必要がある。
日々のルーチンワークに忙殺され、技能を磨く時間も手段もない運用管理の現場などではよく見られる光景だが、特にそのような現場においてこそ、統合ログ管理・分析システムの導入が最適である。統合ログ管理・分析システムの実装により、本来の業務遂行を円滑にし、スキルアップの機会が得られるのだ。
機能志向のツール選びは失敗する
統合ログ管理・分析では、企業のITシステム上の機器が生成したログを、目的や用途に応じて柔軟に収集・蓄積する必要がある。しかし多くの場合、ログ管理ツールの機能面だけが注目され、設計から運用管理までを見据えた設計・構築がなされていない。機能面だけを見てツールを選択すると、運用管理の実態に合わない場合も多く、目的に沿えないばかりか、かえって運用負荷が増大することになりかねない。個々の組織に適用するためのカスタマイズや拡張性など、柔軟性のあるツール選定やシステム設計、運用設計が不可欠である。
導入に向けてどのようにアプローチするか
明確な目的とグランドデザイン
ITを活用した最適な統合ログ管理・分析(SIM ※2)を行うには、目的を明確にし、現状調査~ログ管理方針(表1参照)に基づく要件定義とグランドデザインを定めることが不可欠である(図2)。
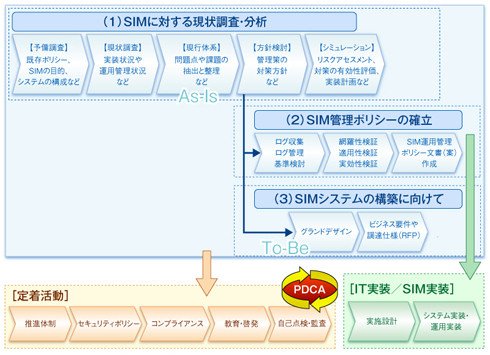 図2●SIMの取り組みステップ《クリックで拡大》
※2 Security Information Managementの略。さまざまなシステムから膨大に発生するログ情報を収集、統合し、相関関係を分析すること。イベント管理のSEM(Security Event Managementの略)と合わせてSIEMという表現もある。
こうして描いたグランドデザインのイメージは図3の通りである。
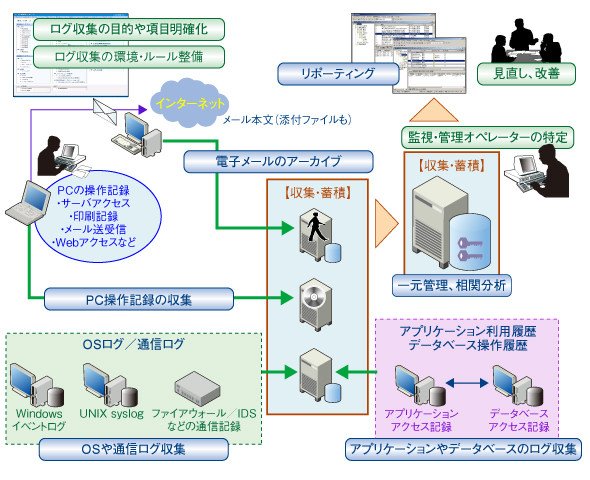 図3●グランドデザインのイメージ
「成熟度モデル」で指標を見える化
管理策が導入されると、その時点で「目的が達成された!」という錯覚を抱いてしまいがちだ。しかし、本当に重要なのは管理策を有効に運用することであり、組織全体のガバナンスを向上させることだ。
内部統制では、「業務プロセスの可視化と適切なコントロール」が目標であり、これをCOBIT(※3)成熟度モデルに適用すると、「レベル4:管理されている状態(Managed)」が求められているといえる(図4)。
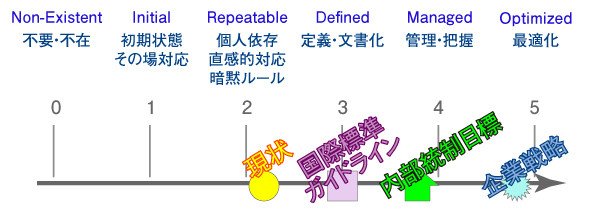 図4●成熟度モデル
※3:Control OBjectives for Information and related Technologyの略。ガバナンスに関するIT管理支援のために適切な統制を提供するフレームワーク。ITガバナンスのデファクトスタンダードになりつつある。
COBITフレームワークを組織の指標とすれば、組織全体で“次に何をしなければならないか”という戦略が見えてくる。これを確実に実践するため、成果測定指標であるKPI(Key Performance Indicators:重要業績評価指標)/KGI(Key Goal Indicators:重要目標達成指標)やCSF(Critical Success Factors:重要成功要因)を定め、常に評価するマネジメントが求められる。
ログ統合管理の導入例
ここで、IT全般統制の一環として社内全サーバの操作ログを統合管理し、モニタリングシステムにより全作業をチェック(モニタリング)している事例を1つ紹介しよう(図5)。
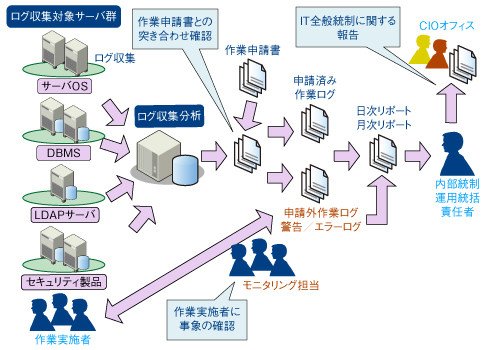 図5●ログ統合管理の導入事例
この事例における導入のポイントおよび効果を以下に示す。
- 一般ユーザーのIT利用状況(定められた権限の範囲)として、定められた利用が行われていることを正確に把握すること。このためには、確実なID管理/権限管理が行われていることが前提
- 特権ユーザーについては個人の特定が難しいので、事前に提出された作業申請書との突き合わせをログ監視により実施。タイムリーな追跡調査が可能となった
- 複数システムのログから必要な情報のみを抽出し、フォーマットと併せてログの一元管理を実現。これにより、システム間および過去のユーザーの振る舞いとの相関分析が可能になった
- ログイン失敗などの非定型的な事象を統計的にチェックできるようになった
- 日次/月次リポートにより適切に内部統制運用統括責任者へ報告できるようになった
- 監査人の求めに応じて必要な証跡を容易に検索・抽出できるようになった
管理策は組織全体に適用すべき
ログをただ「保存」するだけではなく「いかに活用するか」という観点から、統合ログ管理・分析システムがこれまで以上に注目されている。企業は統合ログ管理・分析システムで保存した情報を基に、IT基盤に潜在する危険性や脆弱性を早期に発見したり、システムの改善策を見つけ出すことを求め始めている。
これを実現するには広範な業務知識とリスク分析スキルが必要だ。従って、内部統制コンサルタントによる業務分析サービス(WHAT:現状リスクの正確な把握)や、高度な技術を提供するシステムインテグレーターによるコンサルティングサービス(HOW:実現のための方法論の明確化)、統合ログ管理・分析システムの運用を提供するMSSP(Managed Security Service Provider)といったアウトソーシングサービス(DO:運用管理)の需要が今後伸びていくだろう。
本来、情報システムは事業目標を支援、達成するための基盤である。相次ぐセキュリティ事故や法令施行、日々進化するIT技術に惑わされることなく、組織としてのIT戦略を具現化し計画的に実践すれば、企業競争力の強化に着実に貢献できるはずである。そのために、管理策を個別に実装するのではなく、ITガバナンスの全体像(ふかん的な最適化イメージ)を描いて、組織全体で共有することが重要だと考える。
続く後編では、統合ログ管理システムの具体的な導入ポイントおよび運用管理について解説する。
<筆者紹介>
内田昌宏
ラック 執行役員、プロフェッショナルサービス事業部・事業部長 技術士(情報工学部門)
1995年ごろより、UNIX開発およびネットワークインテグレーションの経験を生かし、ネットワークセキュリティのインテグレーションに従事。その後、セキュリティに対するニーズがマネジメントや法整備によるコンプライアンス対応へと拡大するのに伴い、情報セキュリティをベースとしたコンサルティングおよびプランニングにまい進する。ISOなどさまざまなフレームワークをそのまま組織に当てはめるのではなく、COBITなどを応用しながら常に組織に見合った最適な管理策の実装と運用を心掛けている。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社インターネットイニシアティブ] 人材不足と属人化が深刻に 「攻められない情シス」を変革する一手とは? -
製品資料
[株式会社イトーキ] 会議室が「空いてるのに使えない」問題の解決策とは? -
事例
[株式会社イトーキ] 製造現場を取り巻く経営課題 「持続的な現場力」を強化する方法とは? -
製品資料
[株式会社イトーキ] 社員の力を引き出す、「ABW(Activity Based Working)」を実現する秘訣とは? -
製品資料
[株式会社BREXA Technology] 「インシデント初動対応」が遅れる3つの構造的要因とは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
企業が「Microsoft Azure」を選ばざるを得ない理由
-
2
「Active Directory」復旧で“詰む”企業が続出 ランサムウェアに備える4対策
-
3
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
4
なぜノートPCの更新が「4年→6年」に? AIインフラ急拡大の余波
-
5
HDDではもう限界? AIのGPU待機時間を解消する「大容量SSD」の条件
-
6
NVIDIA、フアンCEO辞任で揺らぐ“AI帝国” IT調達計画への影響は?
-
7
「RAGは終わった」は本当か――ロングコンテキストが変えたこと、変えられないこと
-
8
複雑化するフォント管理に終止符を Monotypeが提唱する安全な運用方法
-
9
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
10
AIエージェント導入が「PoC止まり」になる企業に共通する問題点とは?
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
AIが苦手な「汚いデータ」になっていない? AI投資を無駄にしないための注意点
-
3
急増する高度なフィッシング詐欺 先回りしてブロックするには何が必要?
-
4
法人向け光回線のプランはどう選ぶ? 機能面/保守体制/コストを一覧で比較
-
5
SNMPより詳細で、パケット解析より簡単な「トラフィック可視化・分析」の方法
-
6
サイバー脅威「トップ50」完全解説ガイド、新たな攻撃手法に対抗するには
-
7
三井ホームに学ぶ「無線LAN環境」構築 快適なオフィスと高度なIT運用の両立法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
「RPA導入の成果が出ない」を防ぐ、成果につながる自動化対象業務の選び方
-
10
自社のメール環境は本当に安全? チェックシートですぐ分かる“今必要な対策”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー