




















『【令和8年度】 いちばんやさしい 基本情報技術者』出張版
【基本情報技術者試験】あらゆる組み合わせを試す「ブルートフォース攻撃」の手口とは?
ITの基礎理論から経営・マネジメントまで幅広い知識が問われる国家資格「基本情報技術者試験」。IT担当者が直面しやすいテーマを取り上げ、図解を交えながら実践的な知識を解説します。今回は、サイバー攻撃などの技術的脅威のうち、システム侵入の準備や、パスワードを割り出すための攻撃手法を取り上げます。
「基本情報技術者試験」は、独立行政法人情報処理推進機構(IPA)が実施し、経済産業省が認定する国家試験です。「ITエンジニアの登竜門」として知られていますが、ITの基礎だけではなく、プロジェクトマネジメントや経営戦略、関連法規、会計など、ITをビジネスに活用するための幅広い知識が問われるのが特徴です。そのため、エンジニアのみならず、企業のIT担当者やDX(デジタルトランスフォーメーション)推進に関わるビジネスパーソンにとっても、実務に直結する知識を体系的に学べる資格として重要視されています。
本記事はSBクリエイティブ刊『【令和8年度】 いちばんやさしい 基本情報技術者 絶対合格の教科書+出る順問題集』(高橋 京介 著)から、IT担当者が日々の業務で直面しやすい重要テーマをピックアップし、図解を交えながら解説します。今回は、サイバー攻撃などの技術的脅威のうち、システム侵入の準備や、パスワードを割り出すための攻撃手法を取り上げます。
(2)技術的脅威
技術的脅威とは、技術的な手段によって引き起こされる脅威です。技術的脅威も元をたどれば人間が原因なので、人的脅威ともいえそうですが、明確な違いがあります。それは「最終的な手段が人によるものか、技術によるものか」です。最終的な手段が技術によるものは、技術的脅威に分類されます。
攻撃の準備
技術的脅威は数が多いので、脅威の種類ごとにグループ分けして解説します。まずは、攻撃の準備に関連する脅威から説明します。
ポートスキャン
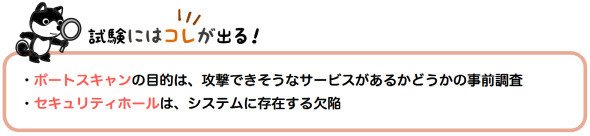
ポートスキャン(Port Scan)とは、サーバ上で動いているサービス(アプリケーションソフトウェア)を調査するための技術です。
サーバ上で動作しているサービスには、それらを識別するために、Webサービスには80番、メール送信には587番などのようなポート番号が割り振られています。ポートスキャンの目的は、サーバが持つこのポート番号に、順番にアクセスし、攻撃できそうなサービスがあるかどうかの事前調査をすることです。
語源
ポートスキャン(Port Scan)は「ポート番号を走査(スキャン)する」という意味です。
セキュリティホール
セキュリティホール(Security Hole)とは、不正アクセスなどに利用される、システムに存在する欠陥のことです。「脆弱性(ぜいじゃくせい)」とも呼ばれます。悪意のある人は、このセキュリティホールを見つけて、攻撃を仕掛けます。
語源
Security Holeは「セキュリティ上」(Security)の「抜け穴」(Hole)という意味です。
パスワードを割り出す攻撃
ユーザー認証に必要なIDやパスワードなどを割り出す攻撃には、「ブルートフォース攻撃」「辞書攻撃」「パスワードリスト攻撃」などがあります。
ブルートフォース攻撃
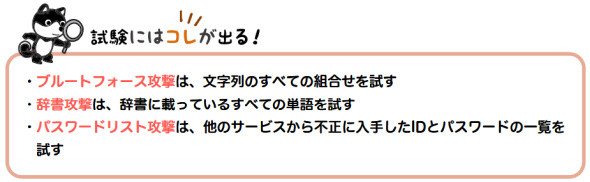
ブルートフォース攻撃(Brute Force Attack:別名、総当たり攻撃)とは、パスワードとして考えられる文字列のすべての組合せを実行することで、パスワードを割り出す攻撃です。
語源
Brute Forceは「力ずくの」という意味です。特別な工夫をせずに、単にすべての組合せを試すことから命名されました。
辞書攻撃
辞書攻撃(Dictionary Attack)とは、辞書や人名録などに載っているすべての単語を使って、ユーザー認証のパスワードを割り出す攻撃です。
語源
パスワードを割り出すために「辞書に掲載されている単語」などを使うことから命名されました。
パスワードリスト攻撃
パスワードリスト攻撃(List Based Attack)とは、他のサービスから不正に入手したIDとパスワードの一覧を使って、ユーザー認証を試みる攻撃です。
語源
不正アクセスにIDとパスワードの一覧(パスワードリスト)を使うことから命名されました。
※この記事はSBクリエイティブ刊『【令和8年度】 いちばんやさしい 基本情報技術者 絶対合格の教科書+出る順問題集』から、アイティメディアが出版社の許可を得て一部加筆編集の上、転載したものです(無断転載禁止)。
Copyright © ITmedia, Inc. All Rights Reserved.


『【令和8年度】 いちばんやさしい 基本情報技術者』出張版
新着ホワイトペーパー PR
-
製品資料
[ゾーホージャパン株式会社] サイバー攻撃からネットワークを守る上で確実に押さえておきたいポイントとは? -
事例
[アルプス システム インテグレーション株式会社] 中小企業でも安心して活用できる「手ごろなSOCサービス」とは? -
製品資料
[株式会社シーイーシー] 脱VMwareに成功した企業は何をどう実践した? 事例に学ぶ戦略立案&実装のコツ -
製品資料
[株式会社オービックビジネスコンサルタント] ランサムウェア攻撃を“二重の防御構造”で防ぐ、クラウド型基幹システムの実力 -
製品資料
[株式会社オービックビジネスコンサルタント] 動画で知るランサムウェア被害企業のリアル、会計データが無事だった理由とは
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
鹿島建設のDXを阻む「10年前のAWS」 安全性と自由度を両立したモダナイズ
-
2
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
3
「Microsoft 365」が乗っ取られる 跡形もなくMFAを破る手口
-
4
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
5
APIキー奪取から3時間でクラウド掌握 Anthropicが暴いた「バイブハッキング」の現実的な防御策
-
6
「セキュリティ疲れ白書 2026」 4社に3社が疲弊し9割が属人化
-
7
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
8
ISMSの“コンサル丸投げ”が招く数千万円の無駄 NTTドコモビジネスの脱出劇
-
9
「最大の脆弱性は従業員」が8割 AI活用で深まるCISOの孤立と苦悩
-
10
NECの「BluStellar」に必要なデータ保護と活用のための技術とは
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
3
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
8
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
9
“あのファイル転送”で暗躍するノーウェアランサム
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー