




















『【令和8年度】 いちばんやさしい 基本情報技術者』出張版
【基本情報技術者試験】ある日突然データが人質に? 企業を狙う「ランサムウェア」の脅威
ITの基礎理論から経営・マネジメントまで幅広い知識が問われる国家資格「基本情報技術者試験」。IT担当者が直面しやすいテーマを取り上げ、図解を交えながら実践的な知識を解説します。今回は、技術的脅威の中でも被害に遭いやすいマルウェアによる攻撃や、Webサイトに仕掛けられる手口について取り上げます。
「基本情報技術者試験」は、独立行政法人情報処理推進機構(IPA)が実施し、経済産業省が認定する国家試験です。「ITエンジニアの登竜門」として知られていますが、ITの基礎だけではなく、プロジェクトマネジメントや経営戦略、関連法規、会計など、ITをビジネスに活用するための幅広い知識が問われるのが特徴です。そのため、エンジニアのみならず、企業のIT担当者やDX(デジタルトランスフォーメーション)推進に関わるビジネスパーソンにとっても、実務に直結する知識を体系的に学べる資格として重要視されています。
本記事はSBクリエイティブ刊『【令和8年度】 いちばんやさしい 基本情報技術者 絶対合格の教科書+出る順問題集』(高橋 京介 著)から、IT担当者が日々の業務で直面しやすい重要テーマをピックアップし、図解を交えながら解説します。今回は、技術的脅威の中でも被害に遭いやすいマルウェアによる攻撃や、Webサイトに仕掛けられる手口について取り上げます。
マルウェアによる攻撃
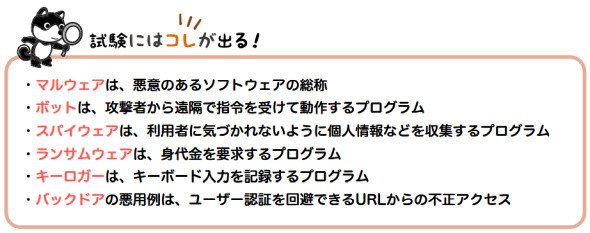
マルウェア(Malware)とは、悪意のあるソフトウェアの総称です。これから解説する「ボット」「スパイウェア」「ランサムウェア」「キーロガー」「バックドア」などはすべて、マルウェアの一種です。また「コンピュータウイルス」もマルウェアの一種です。マルウェアは簡単に複製できるので、世界規模で攻撃が発生した事例もあります。
語源
Malwareとは、「Malicious」(悪意ある)と「Software」(ソフトウェア)をつなげた造語です。
ボット
ボット(Bot)とは、攻撃者から遠隔で指令を受けて動作するプログラムです。通常、攻撃者はボットを感染させたPCを遠隔から操作します。
語源
Botは「Robot」の略称です。感染させたコンピュータをロボットのように操ることから、このように呼ばれるようになりました。
スパイウェア
スパイウェア(Spyware)とは、利用者に気づかれないように個人情報などを収集するプログラムです。
語源
Spywareは「Spy」(諜報員)と「Software」をつなげた造語です。
ランサムウェア
ランサムウェア(Ransomware)とは、PCやファイルを使用不能にしたうえで、回復のための金銭(身代金)を要求するプログラムです。
ランサムウェアに感染すると勝手にファイルやデータが暗号化され、正常にアクセスできなくなります。
語源
Spywareは「Spy」(諜報員)と「Software」をつなげた造語です。
キーロガー
キーロガー(Keylogger)とは、キーボード入力を記録するプログラムです。本来、キーロガーはソフトウェアの動作確認などに使われます。
一方、キーロガーが悪用されるケースもあります。具体例としては、ネットバンキングで利用者が入力したパスワードを収集することなどです。
語源
Keyloggerは、キーボードの「Key」と「Log」(利用記録)をつなげた造語です。
バックドア
バックドア(Backdoor)とは、システムに不正アクセスするための裏口です。
例えば、悪意のある人が、ユーザー認証が必要なWebサイトにバックドアとなるURLを設置したとします。すると、ユーザー認証をせずに、このURLから不正アクセスができてしまいます。
語源
Backdoorは「裏口」という意味です。
Webサイトに仕掛けられる攻撃
私たちが普段利用しているWebサイトにも、何らかの攻撃が仕掛けられる可能性があります。ここでは基本情報技術者試験に出題される可能性の高い6つの攻撃を解説します。
フィッシング
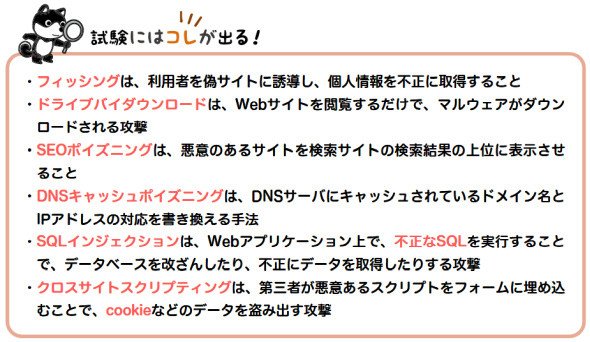
フィッシング(Phishing)とは、利用者を偽サイトに誘導し、個人情報を入力させて、それらを不正に取得することです。
フィッシングの具体的な手法としては、銀行を装った偽のWebサイトの開設があります。悪意のある人は偽のWebサイトのリンクがついた電子メールを利用者に送ります。利用者はリンクの飛び先が本物の銀行のWebサイトだと信じ込み、暗証番号やクレジットカード番号などを入力してしまいます。こうすることで、悪意のある人が個人情報を盗み取ることができます。
語源
Phishingは「Phreaking」(フリーキング:電話回線の不正使用)と「Fishing」(フィッシング:釣り)をつなげた造語です(諸説あります)。「被害者を騙して釣る」というニュアンスです。
ドライブバイダウンロード
ドライブバイダウンロード(Drive-by Download)とは、利用者が悪意のある
Webサイトを閲覧するだけで、マルウェアがダウンロードされる攻撃です。
語源
Drive-byは、「車で立ち寄る」ことを意味します。Webサイト上のボタンをクリックしたわけでなく、単にWebサイトを閲覧しただけ(立ち寄っただけ)でマルウェアがダウンロードされることに由来します。
SEOポイズニング
SEO(エスイーオー)ポイズニング(Search Engine Optimization Poisoning)とは、悪意のあるサイトを検索サイトの検索結果の上位に表示させ、より多くの利用者に閲覧させることです。SEOとは、検索エンジンの検索結果の上位にサイトが表示されるために行うさまざまな工夫です。このSEOを不正な手法で行うのがSEOポイズニングです。
DNSキャッシュポイズニング
DNS(ディエヌエス)キャッシュポイズニング(Domain Name System Cache Poisoning)とは、DNSサーバにキャッシュされているドメイン名とIPアドレスの対応を書き換える手法です。こうすることで、ユーザーを偽サイトに誘導することができます。
語源
Poisoningは「毒を盛る」という意味です。「DNSサーバに毒を盛る」ということを表しています。
SQLインジェクション
SQL(エスキューエル)インジェクション(Structured Query Language Injection)とは、Webアプリケーション上で、不正なSQL文を実行することで、データベースを改ざんしたり、不正にデータを取得したりする攻撃です。
この攻撃によってデータベースに保存されているクレジットカードなどの情報が盗まれてしまうことがあります。
語源
SQL Injectionは、SQL文の中に不正なSQL文が注入(Injection)されるので、このように呼ばれます。
クロスサイトスクリプティング
クロスサイトスクリプティング(Cross Site Scripting)とは、Webページにユーザーの入力データをそのまま表示するフォームがあるときに、第三者が悪意あるスクリプトをそのフォームに埋め込むことで、cookie(クッキー)などのデータを盗み出す攻撃です。
語源
Cross Site Scriptingは「サイトを横断した」(Cross Site)、「スクリプト処理」(Scripting)という意味の造語です。
※この記事はSBクリエイティブ刊『【令和8年度】 いちばんやさしい 基本情報技術者 絶対合格の教科書+出る順問題集』から、アイティメディアが出版社の許可を得て一部加筆編集の上、転載したものです(無断転載禁止)。
Copyright © ITmedia, Inc. All Rights Reserved.


『【令和8年度】 いちばんやさしい 基本情報技術者』出張版
新着ホワイトペーパー PR
-
製品資料
[ファインディ株式会社] AI利用率だけでは説明できない成果 開発組織の競争力を生む「開発資本」とは? -
製品資料
[ニュータニックス・ジャパン合同会社] AI活用を成功へ導く、シンプルで費用対効果に優れたクラウド基盤とは? -
製品資料
[ニュータニックス・ジャパン合同会社] マネージドKubernetesには限界も――メリットをフル活用する新たな選択肢とは? -
技術文書・技術解説
[ニュータニックス・ジャパン合同会社] 決断の日が迫る「vSphere 8」サポート終了問題 考慮すべきリスクと選択肢は? -
製品資料
[サイバーソリューションズ株式会社] メール誤送信対策のルールが肥大化 苦しむ情シスはどうすれば救われるのか?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
2
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
3
OpenAIやAnthropicでさえ制御不能 2026年夏「3大サイバー攻撃」の衝撃
-
4
IT製品の導入に関するアンケート「セキュリティ」編
-
5
積水化学が挑む「データ経営」の核心:SAP S/4HANA Cloud導入の狙いとは
-
6
LINEヤフーはなぜ「社内の管理者」すら信用しないインフラを作ったのか
-
7
パッチなしで「今すぐサーバを落とせ」 Kiteworks異例警告の波紋
-
8
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
9
「中堅製造業にSAP S/4HANA導入は難しい」は本当か?
-
10
【専門家に聞く】シャドーAIや過剰共有のリスクを防ぎ、安全に生成AIを活用するポイントとは?
ホワイトペーパーランキング PR
-
1
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
2
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
3
システムの保守がモダン化を阻む? 「変えない判断」から脱却する方法とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
6
プログラミング不要で誰でも実現できる、ネットワーク運用管理の自動化とは
-
7
Linux初心者でも知らないとまずい「RHEL」「SLES」の違いとは?
-
8
東大教授と考える、AI時代の「データ主権」「信頼性」「ガバナンス」の在り方
-
9
「IT史に名を残すシステム障害」8選
-
10
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー