





















中堅・中小企業のためのIT投資羅針盤【第4回】
Active Directoryで今すぐ始められるクライアントPC管理
Windows 7のリリースを機に、中堅・中小企業でもPCの刷新を始めている。そこで考えたいのが、クライアントPCの管理だ。OSの機能を使うだけで「ヒト」にひも付いた管理ができるようになる。
本連載では「中堅・中小企業のためのIT投資羅針盤」と題して、毎回特定のIT活用項目を取り上げて、中堅・中小企業がそれらへ取り組む際のポイントを解説している。ここで、あらためて連載における「羅針盤」の意味を説明しておこう。
IT投資においては「目的」と「時期」をはっきりさせることが非常に大切だ。「目的」は「何のために」と言い換えられる。これには「自社の本業に寄与するため(by ITの投資)」と「ITを安全かつ効果的に活用するため(for ITの投資)」の2つがある。一方で、「時期」とは構築期、発展期、安定期といった情報システムのライフサイクル上のどこにあるかを示すものだ。海図に例えると、「目的」は「方向」、「時期」は「位置」に相当する。この「方向」と「位置」を把握するための道具が本連載のタイトルにもなっている羅針盤というわけだ。
第4回となる今回は「クライアントPC管理」について取り上げる。
2010年はクライアントPCの刷新を行うタイミング
まずクライアントPC自体の状況を確認しておこう。図1のグラフは、年商5億円以上500億円未満の中堅・中小企業に対して「2010年に最も重点的に投資を行う項目」をユーザー企業の年商別に尋ねた結果である。
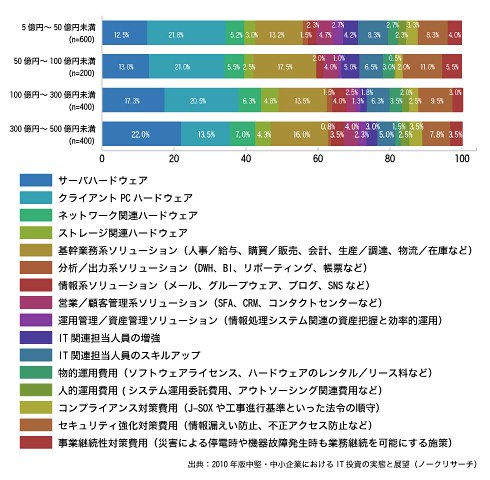 図1 2010年に最も重点的に投資を行う項目《クリックで拡大》
選択肢に挙げられた項目は多岐にわたるが、どの年商帯でも「クライアントPCハードウェア」の占める比率が非常に高いことが分かる。中堅・中小企業では高いハードウェアスペックを要するWindows Vistaへのアップグレードを避け、Windows XPを使い続けてきたケースが少なくない。そしてWindows 7の登場が契機となり、2010年はそうしたユーザー企業の多くがクライアントPCのハードウェア刷新に踏み切っている年なのである。
これは羅針盤の「時期」(位置)でいえば、1つの安定期が終わり新たな構築期が始まるライフサイクルの切れ目に相当する。クライアントPCの刷新に合わせて、クライアントPC管理を見直すいい機会といえる。そこで検討してみたいのが、「OSの機能を活用したクライアントPC管理」だ。
企業のクライアントPCの多くはWindowsを採用している。そして、WindowsにはActive Directoryが備わっている。Active Directoryは認証のための仕組みと思われがちだが、実際にはクライアントPCの設定・操作に関するさまざまな制御を行うことができる。例えば、共有フォルダに誰がアクセスできて、何ができるのかをきめ細かく設定したり、各社員のクライアントPCのメニュー表示や設定項目を制限(無効化)して、余計な操作をさせなくしたりといったことが可能だ。同様の管理が行えるソフトウェア製品も数多く存在するが、Active DirectoryはWindows Server 2008などサーバ側のWindowsが稼働するPCサーバがあれば、新たなソフトウェア製品を購入せずに利用できる点も大きなメリットといえるだろう。
Active Directory活用の障壁と利点
ITコストを削減したい中堅・中小企業にとって、Active Directoryは有効な選択肢になり得るのだが、広く普及しているとはまだいえない状況だ。図2のグラフは、年商5億円以上500億円未満の中堅・中小企業に対して「現在利用しているWindows Server(サーバOS)の機能と役割」(複数回答)を尋ねた結果である。年商100億円以上では半数以上がActive Directoryを活用しているが、年商50億円以上100億円未満では45.0%、さらに年商5億円以上50億円未満では33.7%と、3割近くまで導入率が下がってくる。
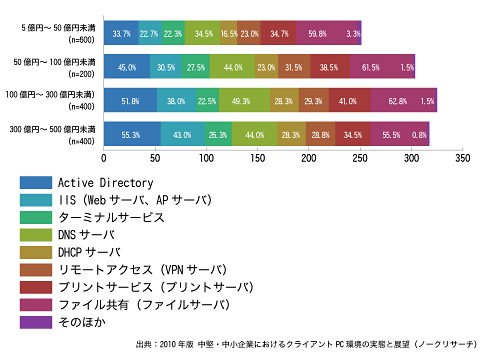 図2 現在利用しているWindows Serverの機能と役割《クリックで拡大》
低い年商帯のユーザー企業では、専任のIT運用管理担当者を設置していないことも多い。Active Directoryを活用する上で、組織階層の定義、各ユーザーのクライアントPCに適用する操作や設定を定義したグループポリシーの作成など、少し複雑な管理作業を行う必要がある。中堅・中小企業の社員が業務の傍らで行うのにはややハードルが高く、そのことが低い年商帯のユーザー企業層での普及における大きな障壁になっていると考えられる。
しかし、こうしたActive Directoryの複雑さをカバーしたソリューションも既に存在している。東芝の「PC運用上手」はその代表例だ。クライアントPC運用管理を実現するためのサーバアプライアンスという形態を取っており、導入に際してソフトウェア関連の煩雑な設定は不要だ。また、Microsoft Excelシート上の設定項目をチェックしていけば、それをActive Directoryに反映してくれる。つまり、Active Directoryの煩雑な設定をうまくラッピングしているわけだ。
また、Active Directoryを稼働させるPCサーバを構築・運用するためのハードウェア販売と導入作業をセットにしたソリューションもある。富士通マーケティングの「Active Directoryシングルサーバセット」がその例だ。オプションでグループポリシーの設定も依頼できる。「Active Directoryの活用は魅力的だが、自分で設定できる自信がない」といった場合には、こうした各種ソリューションの活用を検討するとよいだろう。
Active DirectoryによってクライアントPC管理の土台を構築しておくとよい点がもう1つある。セキュリティ関連ソリューションの中にはActive Directoryを前提としているものも少なくない。逆にいうと、Active Directoryを構築しておけば、活用できるソリューションの幅が大きく広がってくるわけだ。以下に2つほど具体例を紹介する。
まず1つは、ユーグリッドが提供する「EUGRID Secure Client」である。個々のユーザーには意識させずに、クライアントPC内のデータをファイルサーバ上に遠隔保存するというソリューションだ。ユーザーは、通常のクライアントPCを利用しているのとまったく変わらない操作感でファイルの保存を行える。だが、そこで保存されたファイルは個々のクライアントPCではなく、ファイルサーバ上に格納されているという仕組みだ。この仕組みを実現する土台として、Active Directoryが活用されている。シンクライアントやデスクトップ仮想化といった大掛かりな投資をせずに、クライアントPC内に重要なデータが保存されているという状態を作らないようにしたいときに有効なソリューションの1つである。
もう1つは、Active Directoryの追加コンポーネントでもある「Active Directoryフェデレーションサービス」である。Windows Serverには無償で利用できる追加機能がコンポーネントという形で多数用意されている。Active Directoryフェデレーションサービスもそのうちの1つだ。
今後、クラウドやSaaS(Software as a Service)の活用が進めば、サービスごとに幾つものID/パスワードを管理しなければならなくなる。運用管理の手間を削減しようとしてサービス活用を始めたのに、逆にID/パスワードの管理負担が増えたり、それらの盗用といったセキュリティ懸念が生じてしまうのでは本末転倒だ。そこで、検討の価値があるのが「Active Directoryに認証処理を一元化する」という方法である。Salesforce CRMやGoogle Appsといったクラウドサービスは、自身の認証処理を外部に委譲する「フェデレーション」という仕組みに対応している。Active Directoryフェデレーションサービスは、これら外部サービスから認証の委譲を引き受ける役割を果たす。サービスごとにバラバラにID/パスワードを管理せずActive Directoryへ一元化できれば、管理負担軽減やセキュリティ強化を見込める。
このようにActive Directoryを導入しておくと、その後の運用の発展という点で有利になる場面が少なくないということも念頭に入れておくべきだろう(図3)。
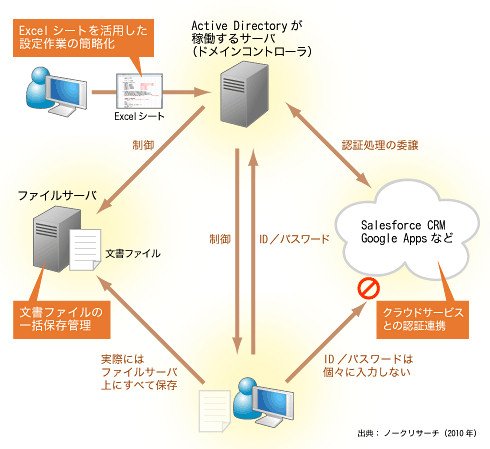 図3 Active Directory活用の支援策と発展ソリューション
クライアントPCのOSエディションも重要な検討ポイント
WindowsでActive Directoryを活用する際に注意すべきなのは「サーバ側とクライアントPC側のOSの組み合わせによって利用できる機能が異なる」という点だ。例えば、Windows XPではActive Directoryを使ってUSBメモリ利用を禁止することはできない。Active Directoryの機能を最大限に活用するのであれば、現段階ではサーバ側はWindows Server 2008 R2、クライアントPC側はWindows 7を採用するのがベストだろう。クライアントPCの刷新時期である今だからこそ可能なアプローチともいえる。
さらに検討したいのが、Windows 7のエディション。中堅・中小企業の多くは「Windows 7 Professional」を選択している。だが、Windows 7には企業向けの機能を多く搭載した「Windows 7 Enterprise」というエディションもある。これとWindows Server 2008 R2およびActive Directoryを併用すれば、不正なアプリケーションの利用禁止を部署単位で設定したり(App Locker)、データが暗号化されないUSBメモリへのデータ書き込みを禁止したり(BitLocker To Go)といった、より高度なクライアントPC管理が実現可能となる。
Windows 7 Enterpriseを利用するには、マイクロソフトとの間にソフトウェアアシュアランス(SA)契約が必要になる。SA契約とは、契約期間中であれば無償で最新バージョンにアップグレードできるなどの特典が付いたオプション契約だ。このSA契約は通常「ボリュームライセンス」と併せて説明されることが多い。ボリュームライセンスとは、ユーザー企業がマイクロソフト製品ライセンスを複数購入する際に利用できる各種プログラムの総称。ボリュームという言葉から大企業向けが連想されやすいが、中堅・中小企業向けのプログラムもきちんと用意されている。
「Open Value」と呼ばれるプログラムは3ライセンス以上から適用が可能であり、SA契約が標準で含まれている。「Open Value Subscription」も、同様に3ライセンス以上から適用可能でSA契約が含まれるが、年単位の利用ライセンス数に応じた課金となる。クライアントPCのように利用ライセンス数が変動しやすい製品では、コスト削減効果が期待できる。このように、中堅・中小企業であってもWindows 7 Enterpriseを利用することは十分可能なのである。
「ヒト」の視点でクライアントPC管理を行うことが重要
ここまで述べたことは、羅針盤における「目的」(方向)のうち「for ITの投資」に該当するものが主体だった。最後に「by ITの投資」に関連する事柄について触れておこう。
Active Directoryを活用してクライアントPC管理を行うことは、前述のようにさまざまなメリットがある。さらに重要なのは「ヒト」の単位で管理が行えるという点だ。セキュリティのことだけを考えれば、クライアントPCに対して不正アプリケーションやUSBメモリの利用を禁止するだけでいいのかもしれない。だが、Active Directoryの場合は「誰が、何をしたか」を把握できるという点で大きく異なる。共有フォルダへのアクセス状況を確認し、どの部署の社員がどの共有フォルダをよく参照しているかを見れば、社内の情報共有の現状と改善策が見えてくる。こうした「ヒト」にひも付いた管理の土台を構築し、業務改善に結び付ける点でも、Active Directoryは大きな意味を持つ(図4)。
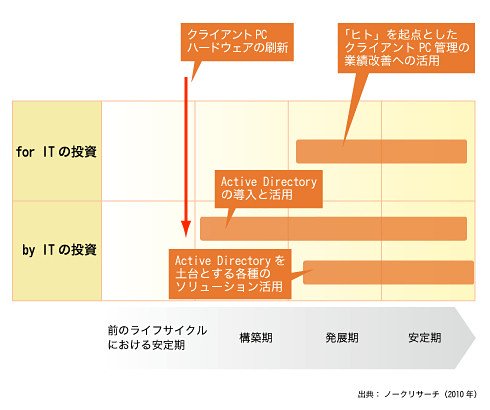 図4 Active Directoryを活用したクライアントPC管理の羅針盤へのマッピング
今回は、追加のソフトウェアを導入せず、OSの機能を活用したクライアントPC管理ということでActive Directoryを中心に解説をしてきた。Active DirectoryのようなOSが備える機能、Open ValueやOpen Value Licenseのような購入において利用可能なプログラム、Windows 7 EnterpriseのようなOSエディションといったように、中堅・中小企業が「自社では実践できない」「自社には関係ない」と思い込んでしまっているためにあまり活用されていない手段はまだ数多くある。「ボリューム」「Enterprise」といったキーワードの印象だけで決め付けず、中身をきちんと吟味するということが、賢いIT投資を実践するために極めて重要なポイントだ。今回はクライアントPC管理がテーマだったが、名称だけで「自社には関係ない」と決め付けてしまわないという点も参考にしていただけると幸いである。
岩上由高
ノークリサーチ シニアアナリスト
ソフトウェアベンダー数社でソフトウェア製品の企画、設計、開発、コンサルティング、トレーニングなどに携わった後、ノークリサーチに入社。シニアアナリストとしてITのさまざまな領域の調査・分析に従事し、その成果を記事執筆やコンサルティング活動を通じて積極的に発信している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[サイボウズ株式会社] AIに何を聞いても「汎用的な答え」しか返ってこないのはなぜか? -
製品資料
[サイボウズ株式会社] なぜAIは組織で定着しないのか? 全社活用を阻む「3つの壁」の突破法 -
製品資料
[株式会社スタディスト] 「不適合品率」改善はどこから始める? すぐにできて効果が大きいポイントとは -
製品資料
[株式会社スタディスト] 食品ロスを利益に変える「現場標準化」のすすめ -
技術文書・技術解説
[株式会社スタディスト] チョコ停・ドカ停を防ぐ「事前対策」の進め方
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
いまIBM iエンジニアが直面する「5つの技術的課題」とその解決策
-
2
SAPの負荷増に苦しむZeissが「リアルタイム分析」「安定運用」を両立させた道
-
3
Microsoft 365侵害企業の9割はMFA導入済み 1002人調査で見えた盲点
-
4
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
-
5
【基本情報技術者試験】データ消失リスクを防ぐ3つの「バックアップ手法」を比較
-
6
なぜMicrosoftは「Rust」を標準言語に? AIで進むC/C++書き換えの課題
-
7
8割がアナログに逆戻りする“やっぱりな理由” DXを阻む2つの落とし穴
-
8
レガシー基幹システムをSAPに統合 山善が突き止めた「標準化と個別最適」の境界線
-
9
脱VMwareの真実:データセンター大手がNutanixを選んだ「コスト以上の理由」
-
10
PHPはそもそも必要か? 脆弱性で問われる自社サイト安全性と保守負担のバランス
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
侵入から横展開まで27秒の脅威にどう立ち向かう? 防御のカギがEDRの理由
-
3
有識者が語る、中堅中小企業に求められる最新のサイバーセキュリティ対策とは
-
4
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
5
10G回線の真価をフルに享受するには? 導入前にチェックしたいポイント
-
6
なぜAIは組織で定着しないのか? 全社展開を阻む「3つの壁」と突破のヒント
-
7
パスワードレスへの移行で失敗しないためには? 導入・運用上の注意点を解説
-
8
自社のセキュリティ対策は大丈夫? 自己診断リストで対策の優先順位が分かる
-
9
ランサムウェア攻撃“究極の対策”はこれだ
-
10
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー