





















データベースセキュリティの管理責任はユーザーに
クラウドデータベース「Amazon RDS」のデータ保護に欠かせない4つの視点
クラウド利用で常に議論される「セキュリティ」に対する懸念。その責任所在の境界線は、サービスプロバイダーや利用サービスによって異なる。AWSの場合を見てみよう。
米Amazon Web Services(AWS)では、セキュリティに対する責任はユーザーと共有すべきものと考えている。従って管理者は「Amazon Relational Database Service」(Amazon RDS)にあるデータの安全を確保するため、あらゆる対策を講じなければならない。
AWSは、RDSのセキュリティ対策機能を幾つか提供している。だが他の多くのAWSサービスと同様に、RDSもセキュリティ対策については「責任共有」モデルの対象となる。この姿勢に基づき、RDSやゲストOSなどAWSインフラストラクチャとAWS基盤サービスについてはAWSが管理する。一方で、データベースのセキュリティ対策についてはITチームが責任を負う。
Amazon RDS内のデータのセキュリティとプライバシー、完全性を保つため、管理者は以下の4分野を考慮しなければならない。
「iPad Air 2 Wi-Fi 16GB」、読者プレゼント実施中!
TechTargetジャパンは、代表的なオフィススイートであるMicrosoftの「Microsoft Office」関連の記事を集約したテーマサイト「iPhone、iPad、Android版登場で何が変わる? あなたがきっと知らない『Microsoft Office』の世界」を開設しました。本テーマサイトの開設を記念して、米Appleのタブレット「iPad Air 2 Wi-Fi 16GB」(色はゴールド)を抽選でプレゼントします。
1.アクセスコントロール
会社のデータベースや特定のデータには、許可されたユーザーしかアクセスできないことを保証する必要がある。「Amazon Elastic Compute Cloud」(Amazon EC2)のセキュリティグループでは、クラウド管理者が許可した範囲のIPアドレスに接続を限定できる。AWSアカウントを通じてセキュリティグループとデータベースへのアクセスを許可するIPアドレスを指定すると、ネットワークレベルでデータを保護する。だが、許可されたIPアドレスの範囲内にあるコンピュータが不正アクセスされた場合はどうなるのか。
さらに、許可されたユーザーがうっかりデータを削除してしまうこともある。そのような場合、「AWS Identity and Access Management」(AWS IAM)では、カスタマイズされたアクセスポリシーでユーザーとグループを定義できる。これでRDSの運用とリソースに関して、よりきめ細かい管理が可能になる。IAMの多要素認証のサポートでは、これがさらに1歩前進してセキュアな認証が保証される。
IPアドレスの範囲を限定してネットワークのセキュリティ対策を講じ、許可されたユーザーしかRDSにアクセスできないようにした後は、ユーザーがアクセスできるテーブルとオブジェクト、また実行可能な作業の設定を調整する。RDSのアカウントは、まず単一のマスターユーザーとパスワードで作成する。一般的にはデータベース管理者がマスターユーザーだが、マスターユーザーを増やしてデータベース内でのアクセス権限を設定することもできる。データベース内からの接続にSSLの使用を強制することも可能だ。
2.ファイアウォール
データベースを不正な接続から隔離して、内部のアクティビティのモニタリング監視と監査を行うためにはファイアウォールが必要だ。だが、データベースやインストールされているハードウェアに直接アクセスすることはできない。
それがクラウドサービスの性質だ。RDSではサードパーティーのファイアウォールを別の仮想マシンにインストールしてRDSインスタンスに対する攻撃を監視し、阻止できる。不正アクセスを防ぐためのセキュリティグループの使用とIPレンジ制限に加え、AWSが提供する組織レベルのファイアウォール「Amazon Virtual Private Cloud」(Amazon VPC)では、データベースに使われているインフラを隔離する。VPCではクラウドがインターネット経由での直接アクセスを防止でき、結果的に企業が管理を強化できる。
データベースの運用状況とパフォーマンスのモニタリングについては、「Amazon CloudWatch」でCPUの使用や接続数、ディスクスペース使用、メモリ使用などに関連した幅広い測定値を提供している。こうしたパフォーマンス指標は、分散型サービス妨害(DDoS)などの不正な攻撃を検出する一助になる。管理者はピーク使用やパフォーマンス低下を通知する各種アラームも設定できる。
3.暗号化
各種のアクセスコントロールやファイアウォールは、データベースへの不正なリモートアクセスを防ぐ上で大いに役に立つ。だが自分のデータが実際には実在するハードウェアに保存されていることを忘れてはいけない。つまり、たとえ何者かがそのマシンに物理的にアクセスして、そこにあるデータを読んだとしても、プライバシーとセキュリティを守る必要がある。そこで役に立つのが「データの暗号化」だ。これはデータがデータベースとの間を行き来する間、そして保存されている間の両方で必要になる。
転送中のデータを暗号化するためには、Amazon RDSへのアクセスを全てセキュアHTTP(HTTPS)を経由させなければならない。幾つかのデータベースは、データベース内部からのセキュアでない接続を無効にする機能もサポートする。ただ、データの暗号化と暗号解除によって、データベース内の業務にある程度の遅延が生じることもある。
保存されているデータの暗号化では、Amazon RDSがOracle DatabaseとMicrosoft SQL Server向けに「Transparent Data Encryption」(TDE)を提供している。TDEでは管理者がデータと暗号鍵をAES 256ビットのマスター鍵で暗号化できる。保存されているデータを暗号化するための他の唯一の選択肢として、「OpenSSL」やJava向け「Bouncy Castle」などの標準的な暗号ライブラリを使って選択的にデータベースフィールドを暗号化する方法もある。
4.監査と報告
データベース内で起きていることを確実に把握し、データの保存に関する各種の法令を順守するために、管理者はデータベース内の全アクティビティを監視し、意味のあるリポートを生成しなければならない。データベース監査サービスの「AWS CloudTrail」では、APIコールと関連イベントの完全な履歴を提供する。
AWS CloudTrailには複数のログファイル関連機能があり、企業がほとんどの法規制に対応できるようにしている。この中にはIAMサービスを使ったログファイルへのアクセス管理や、アラートでログファイルの作成や設定ミス、システム変更イベントに関連したログファイル、ログファイルストレージを通知する機能などがある。CloudTrailでは25種類以上のフィールドについてログファイルを作成でき、ITチームがデータベースのアクティビティを常に把握していられるよう、ログファイルを分析して意味のあるリポートを生成できる。
本稿筆者のオフィール・ナッシュマーニ氏は、テクノロジーアドバイザー、ブロガー、講演者。同氏のビジネステクノロジー分野での幅広い経験は、好評のブログ(IamOnDemand.com)や、クラウドコンピューティング分野における最新技術スタートアップや開発者向けの信頼性の高いガイドに生かされている。現在は特に組織のアドバイザーとして、新しいIT市場の改善を先導する一方で、新しい確かな市場戦略の構築と遂行に携わる。
目前に迫る“ストレージ危機一髪”、データ管理は「どうすりゃ委員会」開催!
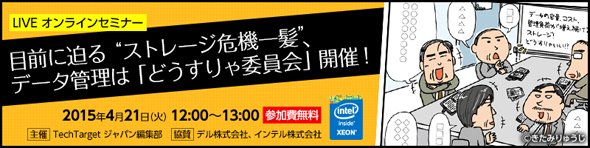 (イラスト/きたみりゅうじ)
TechTargetジャパンは4月21日、データ管理や活用に積極的に取り組む読者を対象にしたLIVEオンラインセミナーを開催します。タレントの伊藤えみさんを司会に業界の識者が集合。ストレージ関するあなたの課題を解決します。
視聴者プレゼント
LIVE オンラインセミナーをご覧いただいた方の中から抽選で1名の方に、Windowsタブレット「Dell Venue 8 Pro」をプレゼント致します。ぜひお申し込みください。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
プレミアムコンテンツ
[アイティメディア株式会社] AI活用を成功に導く「オブジェクトストレージ」 NAS/SANの限界を突破するには -
プレミアムコンテンツ
[アイティメディア株式会社] 「性能ならSSD」「大容量ならHDD」はもう古い? 変わるストレージの常識 -
プレミアムコンテンツ
[アイティメディア株式会社] 「オンプレミス回帰」がまさかの失敗に クラウドをやめずに安くする最適化手法 -
事例
[発注ナビ株式会社] AI活用を成功させる企業とそうでない企業の違いとは? -
製品レビュー
[発注ナビ株式会社] システム開発「はじめの一歩」 押さえておきたい基礎知識と失敗を防ぐ方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「GPT-6.1 Terra」は半額 それでもなぜ企業はAIモデルを選べないのか?
-
2
テレビとノートPCをつないだのに映らない――Dellが解説する正しい接続方法
-
3
AIに長文を入力する際の「コンテキストウィンドウ」の適切な扱い方はどれ?
-
4
「仮想化基盤の更改とコスト最適化」に関するアンケート
-
5
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
6
SAP移行で1900億円の赤字 「ベンダー任せ」が招くERP崩壊と回避策
-
7
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
8
Java SEに「Java4Shell」、WebLogicも修正――今朝の情シスニュース
-
9
なぜ「Claude Code」拡張は消しても危ないのか? Cursorで不正版配信
-
10
Outlookでゼロデイ悪用、ChromeはXSLT停止――今朝の情シスニュース
ホワイトペーパーランキング PR
-
1
「IT史に名を残すシステム障害」8選
-
2
SCS評価制度時代の「SASE選定」ガイド
-
3
Microsoft 365 Copilotを安全&効果的に活用するために必要な「2つの準備」
-
4
パスワード管理だけで十分? 特権アクセスを脅かす暗号鍵の放置リスクとは
-
5
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
6
すぐ分かる「AWS WAF」ガイド:特徴・運用課題・メリットを解説
-
7
マンガで解説:情シスの負担を減らす「MDRサービスのインシデント対応」の中身
-
8
「Copilot Cowork」でこう変わる AIエージェント時代の新たな働き方とは
-
9
AI活用で激化する外部・内部リスク、取引先へ波及する脅威から守る対策とは?
-
10
「AIエージェント」は業務でどう役立つのか? 現場で進む活用例“10選”
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー