




















徹底解説! 初めてでも分かるAmazon Web Services【最終回】
AWSのリソース/ユーザー管理で欠かせない2つのサービス
AWSのシステムを運用するためのモニタリングツール「Amazon CloudWatch」と、AWSアカウントをセキュアに管理する「AWS Identity and Access Management」(IAM)について解説する。
はじめに
本連載「徹底解説! 初めてでも分かるAmazon Web Services」もいよいよ最終回だ。これまではシステムを構築するためのサービスを主に紹介してきたが、本稿では運用で利用するサービスを紹介する。
サービス説明に入る前に、Amazon Web Services(AWS)が疎結合であることを説明する。AWSは各サービス間が疎結合になっている。「Amazon Elastic Compute Cloud」(以下、EC2)、「Amazon Relational Database Service」(以下、RDS)、「Amazon Simple Storage Service」(以下、S3)などの各サービスはそれぞれが独立しており、機能もコンパクトにまとまっている。各サービスの相互連携が可能な一方、1つのサービスで障害が発生しても、他のサービスへは影響しない。AWSが疎結合を保つために行っているのが各サービスのAPI化だ。サービスの連携部分からAPIによる共有を行うことで疎結合を維持する仕組みである。
AWSはクラウドだが、その裏側にはハードウェアがあり、ソフトウェアが動作している。膨大なリソースはAPIで管理し、デプロイ、ロールバックもAPI1つでコールすることによって行える。そして、AWSは利用者にもAPIを提供しており、バックアップ、リソース増強などの運用を自動化することができる。
Amazon CloudWatch
概要
「Amazon CloudWatch」(以下、CloudWatch)は、AWS上のクラウドリソースを監視するサービスである。
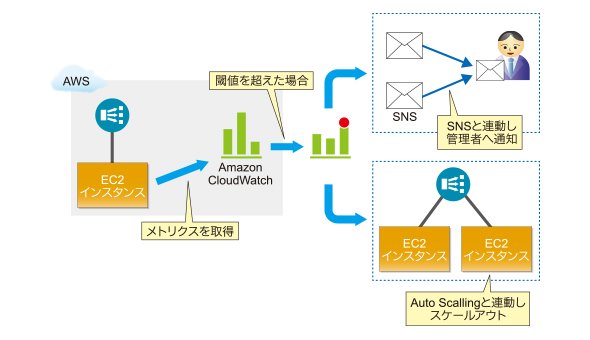
AWSでEC2などサービスの利用を開始すると、CloudWatchによって、自動的にメトリクス(測定項目)のデータが取得される。特に利用開始に特別な手続きは必要ない。
メトリクスには、EC2インスタンスのCPU稼働率、ディスクI/O、ステータス状態など、RDSのコネクション数、「Amazon Elastic Load Balancing」(以下、ELB)のヘルチェックホスト数などがある。データを取得する間隔はメトリクスによって異なるが、1分か5分の間隔でデータを取得する。
モニタリングデータはマネジメントコンソール上からグラフで確認することが可能だ。複数のモニタリングデータを比較表示したり、表示期間を調整することも可能である。なお、モニタリングデータはAWSのリソースを終了しても2週間保存される。
また、閾値を設けることが可能であり、閾値に対してアクションを設定できる。例えば、閾値に達した場合システム管理者に通知するアクションなどが設定可能だ。
ユースケース
EC2インスタンスのデータを取得し、高負荷時や障害時に備えた閾値を設定し、閾値を超えた場合、「Amazon SNSメッセージ通知サービス」を利用してシステム管理者へ通知したり、AutoScalingのスケールアウトの条件として利用することが可能だ。
おわびと訂正(2014年2月18日12:05)
事実と異なる記述があったため、「Amazon SESメール送信サービス」についての説明を削除いたしました。おわびして訂正いたします。
【修正前】「Amazon SNSメッセージ通知サービス」「Amazon SESメール送信サービス」を利用してシステム管理者へ通知したり、……
【修正後】「Amazon SNSメッセージ通知サービス」を利用してシステム管理者へ通知したり、……
独自の監視サーバから、通常取得できないELB、RDS、「Amazon ElastiCache」などのリソース情報をCloudWatch経由で取得して、監視システムに一元化することも可能である。
請求通知(ビリングアラート:billing alert)機能があり、利用しているアカウントの見積もり金額の通知や、従量課金の金額が一定以上になったら通知することもできる。
AWS Identity and Access Management
概要
「AWS Identity and Access Management」(以下、IAM)はAWSリソースへアクセスするユーザーを管理するサービスである。
AWSを組織として利用する場合、従業員が単一のAWSアカウントの認証情報を共有するという問題が発生する。
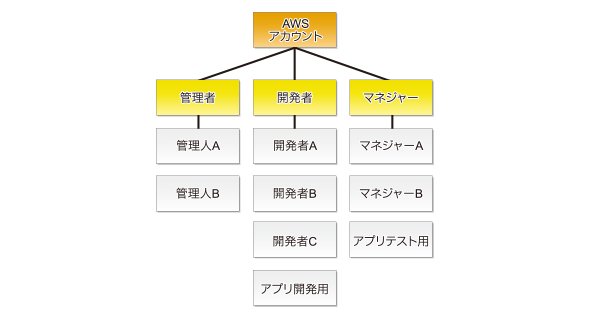
その問題を解決するのがIAMだ。IAMではAWSの小アカウントとなるユーザーを作成することができ、作成したユーザーごとにアクセス権限を管理することが可能だ。また、グループを作成することもできる。グループにアクセス権限を設定することで、組織的なアクセス権限の管理を実現する。
ポリシー
ユーザーやグループにアクセス許可を割り当てるにはポリシーを作成する。ポリシーはアクセス権限を明示的にリスト化したドキュメントである。
ポリシーでは、対象となるリソースへのアクションの許可/拒否などをJSONのフォーマットで記載する。
なお、Management ConsoleのIAMサービスでは、複数のポリシーテンプレートを用意しており、管理者ポリシー、EC2のみアクセス許可するポリシー、S3のみアクセス許可するポリシーなどを割り当てることが可能だ。
アクセスキーとシークレットアクセスキー
IAMユーザーを作成すると、アクセスキーとシークレットアクセスキーが発行される。AWSにAPIやSDKなどでアクセスする場合に必要な情報である。
アプリケーションからAWSを利用する場合、IAMユーザーを発行して必要最低限のポリシーを割り当てて運用することが望ましい。
パスワード
作成したIAMユーザーがManagement Consoleを利用する場合、パスワードを設定する必要がある。デフォルトでは無効になっている。
パスワードを発行することでIAMユーザーもManagement Consoleにログインすることが可能になる。Management Console内は、ポリシーで許可された範囲でアクセスすることができる。
作成するパスワードに対するポリシーも作成可能だ。パスワードポリシーを設定することで、パスワードに必要な長さ、含まなければいけない文字などを指定できる。IAMユーザーのパスワード管理を各ユーザーに任せる場合は、パスワードポリシーを設定することを推奨する。
MFA(Multi-Factor Authentication)
各IAMユーザーに他要素認証を設定することが可能だ。AWS MFA(Multi-Factor Authentication)はハードウェアと仮想MFAデバイスの両方をサポートしている。
仮想MFAデバイスは、スマートフォンなどにOATH TOTP(Time-based One-Time Password)プロトコルをサポートしたアプリケーションであれば利用可能である。無料で利用でき、単一デバイスで複数のトークンに対応する。
ハードウェアMFAデバイスは、オランダのサードパーティープロバイダーであるGemaltoが提供する、不正開封防止用ハードウェアのキーフォブデバイスである。料金は12.99米国ドルで、金融サービスや企業のIT部門で利用するデバイスと同じタイプになる。個人情報が分かるAWSアカウントにMFAを設定することを推奨する。

Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説! 初めてでも分かるAmazon Web Services
Amazon Web Services(AWS)に関する最新記事はこちら→ Amazon Web Services(AWS) (http://techtarget.itmedia.co.jp/tt/saas/aws/)
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
2
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
5
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
6
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
7
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
10
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー