





















業務課題から考えるデスクトップ仮想化 徹底解説【第2回】
違いが分かる デスクトップ仮想化の配信方式
デスクトップ仮想化の配信方式は大きく2つに分けられる。よく耳にするVDIやサーバ共有は、そのうちの画面転送型に分類される方法だ。それぞれの違いを理解しよう。
デスクトップ仮想化といっても、サーバ共有(デスクトップ/アプリ)、VDI(Virtual Desktop Infrastructure)、リモートPC、オフライン型、クライアントでのアプリケーション仮想化、DaaS(Desktop as a Service)など、さまざまな配信方式がある。それぞれの仕組み、メリット/デメリットについて解説する。
関連記事
デスクトップ仮想化の基礎
デスクトップ仮想化のコストを削減する
デスクトップ仮想化の事例
デスクトップ仮想化のモバイル利用
デスクトップ仮想化のハードウェア選定
デスクトップ仮想化には大きく分けて2つの配信方式がある。画面転送方式とネットブート方式だ。
画面転送方式はクライアントやサーバをリモートから操作する仕組みで、ユーザーが操作する端末ではデータの移動がないことが特徴だ。前回の記事「物理PCと何が違うの? デスクトップ仮想化、基本の『き』」の通り、セキュリティ対策、TCO削減、事業継続性の確保、ワークスタイルの変革など、さまざまなユーザーニーズに対応する方式である。
画面の差分情報のみをユーザーへ転送することで、狭いネットワーク帯域でも利用できるため、モバイル通信や海外からの利用も可能となる。
ただしリモート操作しているため、動画再生、Web会議システムやCADなどのグラフィックス処理要求の高いアプリケーションや、ユーザーが端末で利用する周辺機器、印刷機能に課題がある。Citrix Systems、Microsoft、VMwareが提供しているソリューションで、これらの課題を解決する機能については次回説明する。
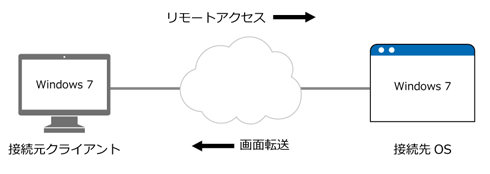 図1 画面転送方式《クリックで拡大》
一方、ネットブート方式はネットワークからOSイメージをダウンロードして、ユーザーが操作する端末でOSを起動する仕組みである。画面転送方式との大きな違いは、物理PCと同じように、ユーザーが操作する端末においてデータ移動があることだ。OS起動後は、物理PCと同じパフォーマンス、同じ操作感で利用することができる。
また、OSイメージを一元管理することで、毎回リフレッシュされたOS環境となるため、セキュアに利用することができる。一部のネットブート方式ソリューションは、ダウンロードしたOSイメージをHDDにキャッシュすることで、ネットワーク帯域の負荷を軽減する機能を持っている。だが、初回起動時やOSイメージ更新時はネットワークからOSイメージをダウンロードするため、LAN内などサーバとクライアント間で十分なネットワーク帯域が必要といえる。
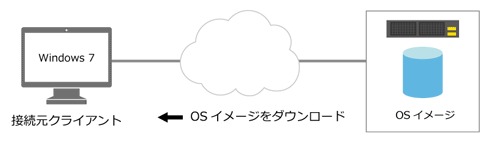 図2 ネットブート方式《クリックで拡大》
画面転送方式の種類
画面転送方式には、サーバ共有、VDI、ブレードPC、リモートPC、DaaSなどさまざまな方式がある。各方式の仕組みとメリット/デメリットを説明する。
サーバ共有(デスクトップ/アプリケーション)
サーバ共有(デスクトップ/アプリケーション)は、サーバのデスクトップやアプリケーションを複数のユーザーでリモート操作する仕組みである。移動ユーザープロファイルを利用することでユーザーごとに個別のデスクトップ、個別の設定などを保存可能だ。
| メリット | ・CPU、メモリ、HDDなどの物理リソースを集約できるためVDIに比べてコストが低い。仮想化ライセンスのコストがVDIに比べて低い ・VDIに比べてユーザーの集約率が高く、管理対象のサーバが少ないため、運用管理コストが低い |
|---|---|
| デメリット | ・サーバOSで利用できるアプリケーションに制約がある ・アプリケーションがマルチユーザー対応している必要がある ・ユーザーごとに違うアプリケーションを利用するなど複雑なユーザー環境での対応が難しい |
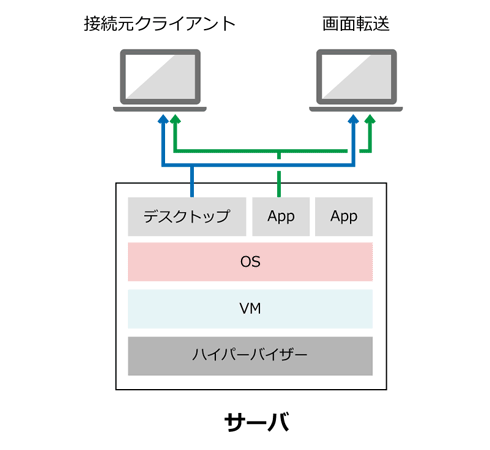 図3 サーバ共有(デスクトップ/アプリケーション)《クリックで拡大》
VDI
仮想化したクライアントまたはサーバをユーザーが占有して利用する仕組みである。ユーザーが利用するデスクトップを管理する機能があり、接続するホストPCの情報なしに利用できる。
| メリット | ・ユーザーが仮想マシンを占有して利用できるため、高負荷のアプリケーションを利用できる ・ユーザーごとにOS、アプリケーションを準備できるため複雑なユーザー環境で利用できる |
|---|---|
| デメリット | ・CPU、メモリ、HDDなどの物理リソースをユーザーごとに準備する必要があるためインフラコストが高い ・仮想化ライセンスのコストがサーバ共有に比べて高い ・サーバ共有に比べてユーザーの集約率が低く管理対象のサーバが多くなるため、運用管理コストが高い |
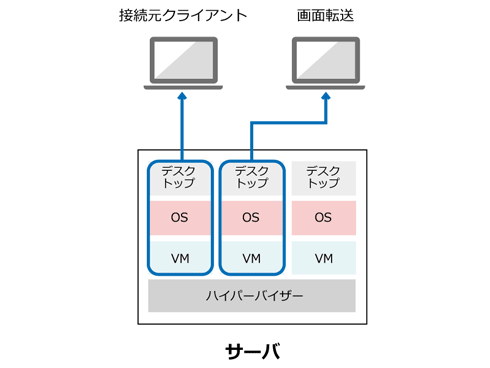 図4 VDI《クリックで拡大》
ブレードPC
ブレードラックに集約したクライアントPCをリモートから操作する仕組みである。以前のブレードPCでは専用クライアントが必要でホスト、クライアント間の距離に制限があったが、現在のブレードPCではCitrix、Microsoft、VMwareのソリューションと組み合わせて利用することで、ホスト/クライアント間での距離制限がなくなってきている。
| メリット | ・CPU、メモリ、HDDなどの物理リソースをユーザーごとに分散できるため高負荷のアプリケ-ションの利用ができる ・ブレードラックに集約するため物理PCを一元管理できる |
|---|---|
| デメリット | ・物理PCを利用しているため故障対応が必要となる ・ユーザーごとに物理PCを準備する必要があるためサーバ共有に比べてコストが高い |
リモートPC
物理PCをリモートで操作する仕組みである。リモートからVPN接続し、物理PCへ直接ログインする仕組みや、セキュリティ対策のために中間サーバを経由して物理PCへログインする仕組みがある。一部のVDIソリューションには物理PCに対応しているものもあり、そうしたソリューションを使えば大規模での利用も可能だ。
| メリット | ・既存環境を流用できるため、小規模で利用開始できる ・仮想化技術を利用しない構成を取れるため、運用管理者への仮想化技術の教育コストが低い |
|---|---|
| デメリット | ・物理PCが分散されているため管理性が煩雑 ・物理PCの電源管理に課題がある |
DaaS
VDIをクラウドサービスで利用する仕組みである。パブリッククラウドサービスとプライベートクラウドサービスがあり、各DaaSベンダーによってさまざまなメニューがある。パブリックサービスとプライベートクラウドを併用して利用可能なサービスもある。
| メリット | ・初期コストが低く従量課金、月額課金などで利用ができるため、小規模から始められる ・VDIリソースの拡張、縮小が容易に可能 ・ユーザーが複雑なデスクトップ仮想化環境を運用する必要がない |
|---|---|
| デメリット | ・クラウド利用のため既存システムとの連係に考慮が必要 ・サービス利用のため個社別のカスタマイズ構成が難しい |
その他の方式 ~オフライン型、クライアントのアプリケーション仮想化
画面転送方式、ネットブート方式には含まれない方式として、オフライン型、クライアントでのアプリケーション仮想化がある。
オフライン型
物理PCをカスタマイズしデータ書き込みを禁止する仕組みや、クライアントハイパーバイザーを利用し、クライアント上で仮想マシンを管理する仕組みなどがある。
クライアントでのアプリケーション仮想化
バージョンが違うアプリケーションの共存や新しいOS環境で利用できないアプリケーションの延命のために、アプリケーションをパッケージ化してクライアントで利用する仕組みである。
以上、一般的なメリット/デメリットを挙げたが、デメリットをカバーするために複数の配信方式を組み合わせて利用することも可能だ。これによって、ユーザー環境に合わせた構成を取ることができる。次回は主要VDI製品の機能について紹介する。
保川幸弘(やすかわ ゆきひろ)
アセンテック株式会社 システムエンジニアリング第二部 プリセールスG
プリセールスエンジニアとしてデスクトップ仮想化ソリューションの普及啓蒙活動、デスクトップとオフィス環境の変革に全力を注いでいる。
Copyright © ITmedia, Inc. All Rights Reserved.


業務課題から考えるデスクトップ仮想化 徹底解説
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用 -
技術文書・技術解説
[NTTインテグレーション株式会社] 「耐量子計算機暗号」(PQC)に今、取り組むべき理由とは? 実現の道筋も解説 -
製品資料
[株式会社リンプレス] どうしたら非デジタル人材を「自走するDX推進者」に変えられるのか? -
製品資料
[アステリア株式会社] 既存システムをAIレディに変える「連携型モダナイゼーション」の手法とは? -
製品資料
[アステリア株式会社] 「データ連携」徹底解説 要件整理から連携手法、ツール選択まで
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
2
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
3
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
4
Copilot導入で陥る“目的化”の落とし穴 定着の鍵は「作り込まない」こと
-
5
慶應義塾が「Notion」を選んだ理由 AI導入の盲点になる“情報のサイロ化”
-
6
RAGで「データをAIに送る」運用が限界を迎えている理由
-
7
Microsoft 365移行で露呈した標準機能の限界 地方銀行は上長承認や「脱PPAP」をどう実現?
-
8
AmazonがMetaのAIエージェントの購入を拒否 情シスが問われる「AIの権限設計」
-
9
SAPやOracleが警戒する「ERPの土管化」 汎用AIとの主導権争いが激化
-
10
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
3
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
4
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
5
「IT史に名を残すシステム障害」8選
-
6
SASE選定は「見極め力」で大きな差――本当に必要な製品を選ぶための6つの視点
-
7
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
8
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
9
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー