





















クラウド時代の「認証」再考論【第2回】
“パスワード認証の悪夢”から解放する「フェデレーション」の底力(1/2 ページ)
ID/パスワード認証にまつわるさまざまな課題を一気に解決する可能性を秘める「フェデレーション」とは何か。その仕組みとメリットを整理する。
連載第1回「“パスワードがない世界”が目前でも『パスワード使い回し』が大問題になる理由」では、ID/パスワード認証(以下、パスワード認証)が抱える問題を整理した。エンドユーザー側の問題として単一パスワードの使い回し、オンラインサービス側の問題としてパスワード保管時の不備を指摘。さらにパスワード認証を含め既存の認証技術が抱える利便性の問題を挙げた。
こうした問題を解決する手段として第1回で紹介したのが「フェデレーション」(認証連携)だ。今回は、このフェデレーションを詳細に理解するために、プロトコルやトークンといったフェデレーションの実現技術、フェデレーションの導入方法を説明する。
併せて読みたいお勧め記事
“パスワード限界論”で再考する「認証システム」の現実解
“パスワードがない世界”が現実に
フェデレーションを実現するプロトコル「SAML」
フェデレーションでは、エンドユーザーはパスワードの代わりに「トークン」という許可証をオンラインサービスへ送り、ログインを要求する。このトークンのやりとりによく使われている認証連携プロトコルが「SAML(Security Assertion Markup Language)」だ。
SAMLはMicrosoftのオンラインオフィススイート「Office 365」やsalesforce.comのオンライン顧客関係管理(CRM)サービス「Salesforce CRM」をはじめ、既に多くのオンラインサービスが採用している。加えて社内システムでも利用可能だ。例えばSAPの統合業務(ERP)パッケージもSAMLを使ったフェデレーションができる。
他にもフェデレーションを実現するプロトコルとして「OpenID」「WS-Federation」などがあるが、今回は現時点においてデファクトスタンダートといえるほど普及しているSAMLを取り上げる。
「SAML」を利用したフェデレーションの仕組み
SAMLは以下2種の構成要素からなる。両者はSAMLによるフェデレーションのために、事前に互いの情報を登録しておかなければならない。
- オンラインサービスや社内システムなどのサービスを提供するWebサイト「サービスプロバイダー」
- サービスプロバイダーの代わりにID/パスワードの保管と認証を担当するWebサイト「IDプロバイダー」
エンドユーザーがIDプロバイダーへアクセスしてログインすると、IDプロバイダーはSAMLに従って「SAMLトークン」(「SAMLアサーション」とも呼ばれる)というトークンを発行する。SAMLトークンの中身はサービスプロバイダーによって異なるので、IDプロバイダーはサービスの数だけ異なるSAMLトークンを発行する。
エンドユーザーはIDプロバイダーへ一度ログインすれば、複数のサービスへシングルサインオン(SSO)できる。そのためSAMLはSSOのためのプロトコルともいえる(図1)。
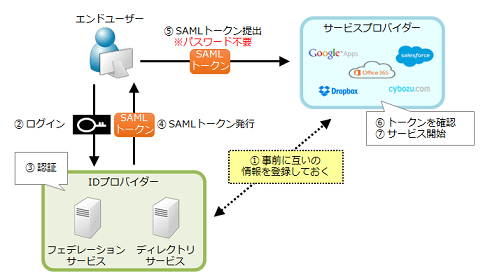 図1 SAMLを利用した認証の流れ《クリックで拡大》
企業でオンラインサービスを利用する場合、セキュリティの観点から従業員がそのオンラインサービスへ直接ログインできる状態にしておくことは避けたい。SAMLを利用すれば、企業が認定したIDプロバイダーがトークンを発行した場合にのみ従業員はそのオンラインサービスを利用できるように制御が可能だ。
SAMLは以下2種類のアクセス方式を選択できる。他の主要な認証連携プロトコルはこの2種類のどちらか一方しかサポートしないので、双方が利用可能なSAMLがデファクトスタンダードになったという見方もある。
- エンドユーザーがIDプロバイダーへログインした後に、サービスプロバイダーへアクセスする方式
- エンドユーザーがサービスプロバイダーへアクセスすると、信頼するIDプロバイダーへリダイレクトする方式
Copyright © ITmedia, Inc. All Rights Reserved.


クラウド時代の「認証」再考論
クラウドサービスを中心とするオンラインサービスの普及やID/パスワード認証の“限界”が、企業の認証システムに見直しを迫る。認証に関する現状の課題を整理し、具体的な解決策を追う。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
2
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
生成AIが普及しても「技術書」を手放せないエンジニアの本音
-
7
データセンター事業者が「脱VMware」をした“例のライセンス問題”じゃない理由
-
8
積水化学工業が「SAP S/4HANA Cloud」の“全グループ導入”に踏み切った訳
-
9
IBM iのブラックボックス化を打破 資産継承と進化を実現する「IBM Bob」の実力
-
10
「有線LAN環境」に関するアンケート
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー