





















徹底解説「ランサムウェア」の脅威と対策【第1回】
「ランサムウェア」は約30年前から暗躍していた? 凶悪化の歴史を振り返る(1/3 ページ)
身代金要求型マルウェア「ランサムウェア」が猛威を振るっている。企業への感染事例も報告されており、対策は喫緊の課題だ。これまでの変遷と併せて、ランサムウェアとは何かを詳しく見ていこう。
最近、至るところで「ランサムウェア」という言葉を目にしたり耳にしたりする機会が増えたのではないでしょうか。ランサムウェアは、現在世界中で猛威を振るっている不正プログラム(マルウェア)の一種で、近年は法人組織の間でその被害が拡大しています。
本連載では3回にわたって深刻なランサムウェアの脅威、被害を防ぐのに有効な対策、そしてランサムウェアに有効な対策製品の選び方について解説します。第1回はランサムウェアについて解説するとともに、このマルウェアの変化の歴史、そして最新の被害状況についてお話します。
ランサムウェアとは何か
ランサムウェアは感染した端末を強制的にロックしたり、端末内のデータを勝手に暗号化したりして、元に戻して欲しければ金銭を支払えと要求してくるマルウェアです。このランサムウェアという名前は「Ransom(身代金)」+「Software(ソフトウェア)」から造られた言葉であり、日本語では「身代金要求型マルウェア」とも呼ばれています。ランサムウェアは、その特徴によって「端末ロック型」「暗号化型」の2種類に分類できます。
端末ロック型
画面を強制的にロックするなどによって、端末の操作をできなくするタイプのランサムウェアが端末ロック型です。感染した端末のアクセス権を人質にして身代金を要求してきます。
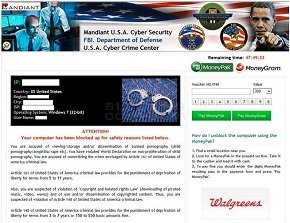
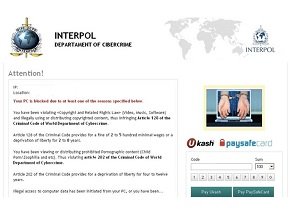
端末ロック型で有名なランサムウェアに「ポリスランサム」(ポリスウェア、ポリスロッカーとも)と呼ばれるものがあります(画面1、2)。米連邦捜査局(FBI)などの法執行機関を詐称し、偽の罰金支払いを要求する画面を表示して、被害者から金銭を奪おうとします。
暗号化型
端末内のデータを暗号化して使用できなくしてしまうタイプのランサムウェアが暗号化型です。感染した端末のデータを人質にして身代金を要求してきます(画面3)。
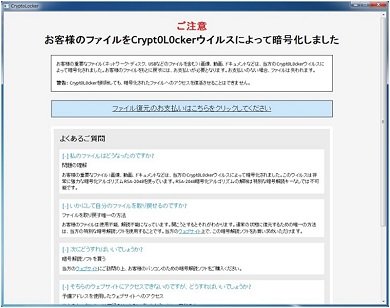 画面3 暗号化型ランサムウェア「CryptoWall」の身代金要求画面《クリックで拡大》
最近は暗号化型の多くが、感染した端末だけでなく、その端末がアクセス可能なネットワーク内のデータも同時に暗号化してしまいます。法人組織では、従業員が共有で使用しているデータも暗号化されてしまうという実害も出ています。
この2種類のランサムウェアは、感染後の厄介さで比べると大きな違いがあります。端末ロック型の場合、ランサムウェアを駆除してしまえば、再び端末が操作可能となります。一方の暗号化型はランサムウェアの本体を駆除したとしても、暗号化されたデータが復号されないまま残るので、端末ロック型と比較してより悪質だと言えます。
数年前までは端末ロック型がサイバー犯罪者に好んで用いられていたのですが、近年では暗号化型が主流です。現在トレンドマイクロが検出するランサムウェアは、その実に9割以上が暗号化型となっています。
Copyright © ITmedia, Inc. All Rights Reserved.


徹底解説「ランサムウェア」の脅威と対策
個人だけでなく企業にも影響が広がる身代金要求型マルウェア「ランサムウェア」の脅威。ランサムウェアとは何者なのか。企業はどう対処すべきなのか。詳しく解説する。
この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社うるる] 「入札市場」攻略ガイド:効率的に落札するためのポイントを徹底解説 -
製品資料
[株式会社うるる] 入札情報に特化した「販路拡大」「効率化」のためのサポートツールとは? -
市場調査・トレンド
[株式会社うるる] 公共入札に成功する企業と失敗する企業の「5つの違い」 -
製品資料
[日本ビジネスシステムズ株式会社] 専門家が教える、Microsoft 365の「テナント統合/分離」を成功に導く秘訣 -
製品資料
[rakumo株式会社] Microsoft 365での情報埋没を防ぐ、社内ナレッジを資産化する情報ポータル活用
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
PHP脆弱性「PHP2Shell」で2260万件に影響 情シスの緊急チェックリスト
-
2
「Microsoft 365」が乗っ取られる MFAを破る“本物の画面”の恐怖
-
3
半数がブルーカラー転向を視野に? ベテランエンジニアを追い込む“54歳の壁”
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「Windows」の不要なファイルを安全に消して容量を空ける方法
-
6
AI導入が失敗する“真犯人”は現場のマニュアル 7割が陥る「標準化」のわな
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
ライオンが脱レガシーシステムのパートナーに「Google Cloud」を採用した理由
-
9
ITの世界で「エグレス」(Egress)はどういう意味? 実例で解説
-
10
「テザリング依存」に潜む落とし穴 “遅いVPN”を解消するネット構築術
ホワイトペーパーランキング PR
-
1
AI駆動攻撃にどう対抗する? 超速の攻撃からエンドポイントを保護する方法
-
2
2026年のサイバーセキュリティには何が必要か? 最新データに学ぶ傾向と対策
-
3
経験豊富な即戦力人材に直接アプローチできる、「攻めの採用」への転換術
-
4
「IT史に名を残すシステム障害」8選
-
5
最速72分でデータが流出? 最新の脅威トレンドや侵入手法から分かった防衛策
-
6
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
7
Microsoft 365のメールセキュリティ、3つの“死角”と追加で検討すべき対策とは
-
8
AI駆動開発のスピードと安全性を両立 「品質・セキュリティ管理」の実践ガイド
-
9
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
-
10
「標的型攻撃メール」事例・サンプル集
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー