




















基本のpingから有償ツールまで
ネットワーク監視システムで最適パフォーマンスを得るためには
ネットワーク監視システムは大量の帯域幅を使用する可能性がある。最適なパフォーマンスを得るためには、どう設定すればいいのか考えてみよう。
ネットワーク監視システムは、タスク実行のために大量の帯域幅を使用する可能性がある。監視対象のデバイスが多くなれば、できるだけ最新の監視情報を入手するため、監視システムがネットワーク上の実働トラフィックからより多くの帯域幅を横取りするようになる。では、最適なパフォーマンスが得られるようにするには、ネットワーク監視システムをどのように設定すればいいのか考えてみよう。
最適パフォーマンスを得るための設定――基本編
ネットワーク監視システムの最も基本的な形態がpingプログラムである。「ping host1」と入力して、どんな結果が返されるかを見るというのは、多くの読者にとっておなじみの手法だろう。だが、pingがホストの存在の有無を通知するためにバックグラウンドで何をしているのか、考えたことはないかもしれない。
Windowsの場合、デフォルトでは、pingは指定されたホストに32バイトのパケットを4つ送信し、各パケット送信後に応答が返るのを待つ。最後に、失われたパケットの割合(%)、最大応答時間、最小応答時間、平均応答時間を計算する。例えば、以下のような具合だ。
Z:> ping corerouter
Pinging corerouter [10.253.100.1] with 32 bytes of data:
Reply from 10.253.100.1: bytes=32 time=1ms TTL=255
Reply from 10.253.100.1: bytes=32 time<1ms TTL=255
Reply from 10.253.100.1: bytes=32 time<1ms TTL=255
Reply from 10.253.100.1: bytes=32 time<1ms TTL=255
Ping statistics for 10.253.100.1:
Packets: Sent = 4, Received = 4, Lost = 0 (0% loss),
Approximate round trip times in milliseconds:
Minimum = 0ms, Maximum = 1ms, Average = 0ms
Z:>
これはかなり基本的な――たぶん少し退屈な――情報のように思えるが、ここが重要なポイントだ(と筆者は確信している)。
pingではスイッチを使用して各種の設定を行うことができる。以下に具体例を示す。
- ping -n {count} → pingパケットを送信する回数を指定する(デフォルトは4回)。
- ping -w {milliseconds} → 各パケット送信後の応答待ち時間を指定する。
- ping -l {bytes} → 各pingパケットのバイト数を指定する。
つまり、以下のように指定すれば、大量のトラフィックをホストに送信することができるわけだ。
Ping -l65500 -t killtherouter
これにより、誰かがpingの停止を指示するまで、このホストに6万5500バイトのパケットが送信されるのである。
ネットワーク監視システムは何をするのか?
pingは最も基本的なタイプのネットワーク監視ツールだが、設定を最適化することにより、ネットワークのパフォーマンスを低下させることなくネットワーク情報を収集することができるという点では、ほかのすべてのネットワーク監視システムと同様である。
では、現在出回っている各種のネットワーク監視ツールを見ていくことにしよう。比較的人気が高いツールとしては、以下のようなものがある。
- PRTG
- Cacti
- WhatsUp Gold
- Nagios(旧称:netsaint)
注意しなければならないのは、厳密な意味で「ネットワーク監視」と言うとき、それはネットワークノードの純粋な動作/停止情報を意味するということである。しかし今日のほとんどのネットワーク監視システムは、ノードの動作/停止状態だけでなく、ノードのパフォーマンスやネットワークのパフォーマンスも監視する。これらのデータはすべてデータベースに保存されるので、データの解析、通知、グラフ化が可能である。
ネットワーク監視には多くの側面がある。デバイスの状態、デバイスのインベントリ、パフォーマンス監視、通知、傾向の把握、侵入検知など多数の機能をネットワーク監視のカテゴリーに含めるネットワーク管理者もいる。
これらの機能はすべて、ネットワーク監視ツールとしての要件を満たすだけでなく、ネットワークパフォーマンス監視ツールとしての要件をも満たすものだと言える。
どんなカスタマイズができるのか?
今日のネットワーク監視システムでは、ほとんどすべての機能をカスタマイズすることが可能だ。しかしどのように調整すれば、最大のパフォーマンスが得られるのだろうか。今日のほとんどのネットワーク監視システムは、ノードが「そこに存在するか」という情報だけでなく、SNMPを使ってさらに詳しい情報を収集する。SNMPを利用することにより、これらのシステムはパフォーマンス情報を収集し、ネットワークインタフェースが停止あるいは作動すると通知を受けることができる。
一般に、以下の機能がカスタマイズ可能だ。
- どのネットワークノードを監視するか(例:コアルータ、アプリケーションサーバなど)
- ネットワークノード上のどのインタフェースを監視するか(例:ルータ上のGigE0/0インタフェース、サーバ上のCPU 1など)
- デバイスのポーリングを行う頻度(例:10秒ごと、60分ごとなど)
- ホストシステムがネットワークノードのポーリングを行う際にどれだけの情報を収集するか
- 収集したデータをどのように計算し、保存する(またはしない)か。例えば、直前の5分間の平均応答時間を計算し、個々の応答時間は保存しないで平均応答時間だけを保存するなど
どのように設定すれば最適なパフォーマンスが得られるか?
筆者は、上で紹介したネットワーク監視/パフォーマンス監視アプリケーションはすべて使用した。どれも気に入ったが、その中でも何かにつけて利用し、筆者の一番のお気に入りになったものが1つある。それはPaesslerの「PRTG」というプログラムだ。この製品は、単一のネットワークノード(1台のルータまたは1台のサーバ)およびそのノードの1つのインタフェース(つまり1台のルータ上の1個のインタフェース)を監視するだけであれば、無償で利用できる。加えて、PRTGは比較的安価で、使い勝手も良い。もちろん、完全に無償のネットワーク監視/パフォーマンス監視アプリケーションもあるが(NagiosやCactiなど)、PRTGほどシンプルで使いやすいものはない。
ネットワークの監視にどれだけの帯域幅を使用するかは、どれくらいの帯域幅が利用可能であるのか、そして会社にとってのネットワーク情報のリアルタイム更新がどれくらい重要であるかによって決まる。例えば、PRTGのようなアプリケーションを使用する場合、コアルータを10秒ごとにポーリングすればいいのか、それとも4万3200秒ごとにポーリングするように設定すればいいのだろうか。LAN上の1台のルータだけを監視するのであれば、10秒ごとにポーリングを行って接続性とパフォーマンスのデータを収集しても問題はない。しかし監視対象のデバイスが1万台あり、既に忙しいネットワークリンク上でこれらのデバイスのポーリングを10秒ごとに行ったりすると、大量の不要なトラフィックを発生させることになる。これはネットワークパフォーマンスの問題を引き起こし、メリットよりもデメリットの方が大きくなるだろう。
PRTGの設定画面を以下に示す。
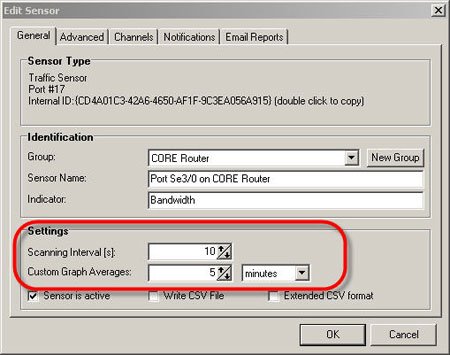
ここでは、平均グラフの時間設定について説明しよう。上図にあるように、デフォルトの平均グラフ作成の対象時間は5分である。平均グラフの対象時間を5分から20秒に変更すると、グラフの様子は大きく変化するはずだ。
次に、どのグラフを表示させるか、どのデータの平均を取るかという設定例を紹介しよう。
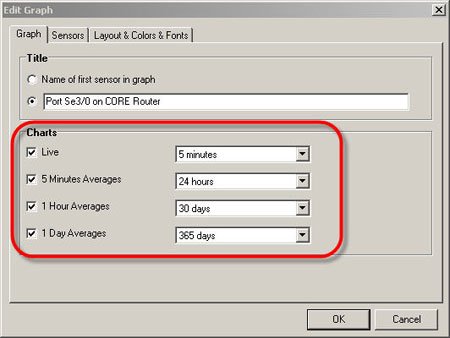
最後に筆者のアドバイスを以下に記す。
- ネットワークデバイスのポーリング頻度の設定では、帯域幅の要求を抑制するようにバランスを図ること
- ネットワークの監視によって実際にどれだけのトラフィックが生成されているかを把握するためにWireshark(旧称:Ethereal)などのネットワークプロトコルアナライザを利用し、必要に応じてポーリングの頻度を調整する
- 一般に、LAN上のデバイスはWAN上のデバイスよりもはるかに頻繁にポーリングできる
- データの平均取得時間を長く設定すると、データのピークを見逃してしまう可能性があることに注意する。発生時間が短かったピークのデータが平均の中に埋もれてしまうからだ
本稿筆者のデビッド・デイビス氏は、IT業界で15年間のキャリアを持つ。現在、非上場の小売会社でシステム/ネットワーク管理部門を統括しており、余暇にIT関連の執筆を行っている。これまでに100本以上の記事、8つのプラクティステスト、4つのビデオ講座を執筆し、共著書が1冊ある。保有資格には、CCIE(シスコ認定インターネットワークエキスパート)#9369、CWNA(認定無線ネットワークアドミニストレーター)、MCSE(マイクロソフト認定システムエンジニア)、CISSP(公認情報システムセキュリティプロフェッショナル)、Linux+、CEH(認定倫理的ハッカー)などがある。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー