




















認証システムの“決定打”、生体認証【前編】
システム基盤統合化の波は生体認証とともに
アクセスセキュリティにおいて、永遠の課題といえるのが本人認証だ。その唯一の実現方法となる生体認証が、システム基盤再構築ブームの中であらためて注目を集めている。生体認証とその裏に隠れる問題を明らかにする。
企業ITシステムでは、PCローカル、ネットワーク、基幹システム、アプリケーションなど、ほとんどのレイヤーで「認証」を必要としている。昨今の企業情報漏えい事件における約80%が社内から発生していることを考えれば、システムを利用する権限を管理し、認証を行うアクセスセキュリティ対策はコーポレートガバナンスのいろはの“い”ともいえる。
アクセスセキュリティの礎である認証は多くの場合、あらかじめ利用を許可されたユーザーを認証するもので、多くの認証システムでユーザーIDとパスワードによる認証を採用している。しかし、ID/パスワードは単純な文字列の情報であり、セキュリティレベルを維持することは困難だ。ユーザーは利用するシステムごとにID/パスワードを覚え、管理し、認証ごとに入力しなければならない。その際、例えば備忘として付せんにID/パスワードを記入するといったユーザーの不用意な管理が原因となりID/パスワード情報自体が漏えいしてしまうなど、不正アクセスや情報流出を引き起こす問題ともなっている。
こうしたID/パスワードの脆弱性の問題を打破するために広く採用されているのが、ICカードやトークンなどによるデバイス認証だ。デバイス認証は文字列の認証情報であるID/パスワードとは異なり、物理的にデバイスが認証情報を格納しているため、ユーザーの管理負担は飛躍的に軽減され、同時に認証情報自体が漏えいする可能性も低くなる。さらに、デバイス認証にOTP(One Time Password)やPKI(Public Key Infrastructure)などの強いクレデンシャル(パスワードや暗号鍵などユーザーの本人性を証明する情報)を複合するソリューションは、高いセキュリティレベルを実現する。しかし、デバイスそのものの紛失・貸し借りなどにより、クレデンシャルがデバイスごと本人以外の第三者の手に渡った結果、不正アクセスを許してしまうという脆弱性は否めない。つまり、“なりすまし”を防ぐことはできないのである。
こうしたアクセスセキュリティにおける共通の大きな課題ともいえるのが本人認証である。
本人認証に最も適した生体認証
この本人認証を実現するための条件は、ユニークかつ、本人にしか保有できないクレデンシャルであること。それを実現する唯一の方法は、バイオメトリクス、すなわち生体認証だ。生体認証のクレデンシャルともいえる生体情報は指紋、静脈、虹彩など人によってユニークな体の特徴がベースであるため、紛失や貸し借りなどが起きる心配が基本的にはない。人間を特定し認証するクレデンシャルとして、生体情報以上のものは存在しないというわけだ。ただし、照合速度、ぬれた指や手荒れといった状態変化による読み取り精度の課題などは依然としてあり、決して万能な認証技術ではないことは認識しておきたい。
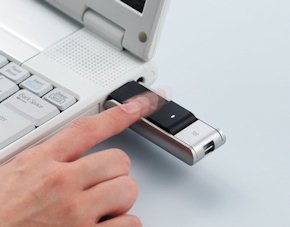
こうした理由により、生体認証はここ5年ほどで企業情報システムのアクセスセキュリティとして急速に採用が進んでいる。例えば、USBデバイスなどのスキャナを全社導入し、すべての認証に採用する企業も増えているほか、最新のノートPCでは多くのメーカーが指紋認証機能を標準装備し始めている。
生体認証にもITセキュリティに向き・不向きが
生体認証にもさまざまな方式があり、また同じ方式でも各メーカーによって要素技術や性能もまちまちなので一概にはいえないが、企業ITシステムのアクセスセキュリティに利用される代表的な方式と大まかな比較を表1に簡単にまとめてみた。
| 虹彩認証 | 顔認証 | 静脈認証 | 指紋認証 | |
|---|---|---|---|---|
| 生体情報 | 瞳孔の回りのアイリスの皺(しわ)パターンから抽出 | 顔のパーツの形状、位置関係、骨格形状などから抽出 | 指、手のひらなどの静脈のパターンから抽出 | 指紋のパターンから抽出 |
| 登録認証機器 | カメラ | カメラ | スキャナ | スキャナ |
| 導入コスト | 高 | 高 | 中 | 低 |
| 機器のサイズ | 大 | 大 | 中 | 小 |
| 認証精度 | ◎ | ○ | ◎ | ○ |
| ITシステムへの適用 | 向かない | 向かない | 向いている | 向いている |
この表に示される通り、生体認証の場合は、生体情報を登録・認証するための専用機器が必要となるが、それによってデスクトップで認証を行う企業ITシステムのアクセスセキュリティに対する向き・不向きがはっきりする。
まず、虹彩認証や顔認証はまだ機器が大きすぎることや1台当たりのコストが高いことなどから、全社のデスクトップに採用するにはハードルが高すぎる。また、光源環境に大きく左右されるため、設置位置の柔軟さに欠ける。一方静脈認証は、指紋認証に続いて導入が進みつつあるが、やはり機器の大きさやコストの面で指紋認証に軍配が上がる。
指紋認証は文字通り指紋をベースとした特徴量(生体の特徴を数値/画像として抽出したもの)を利用して照合を行うが、代表的な幾つかの手法がある。指紋の紋様そのものを特徴量とする「パターンマッチング法」、指紋の文様を構成する渦状の線の切れ目などを点として抽出し、その点の集合を特徴量とする「マニューシャ法」、そして指紋表面の凹凸を波形と見なし、波形解析から特徴量を抽出する「周波数解析法」、さらには複数の手法を複合した「ハイブリッド指紋認証」などが代表的な手法となる。
総合的に考えると、現段階では指紋認証が最もITアクセスセキュリティに適しているといえる。もちろん、今後各メーカーの研究開発が進み、各方式において、より低コストでサイズの小さな高性能機器が続々と登場するだろう。
認証方式の選定ポイント
ここまで紹介してきたデバイス認証や生体認証について、自社に最適な認証システムを選定し採用するに当たっては、目標となるポリシーを定めた上で検討に入る。表2のようなクライアントのセキュリティ強度、ユーザビリティ、機器のコストなどフロントエンドの課題はもちろん検討の第一歩となる。
| 初期導入コスト | クレデンシャル強度 | なりすまし対策 | ユーザビリティ | |
|---|---|---|---|---|
| ID/パスワード | 低(ほぼゼロ) | 低 | × | 低 |
| デバイス認証 | 低-中 | 中-高 | × | 高 |
| 生体認証 | 中-高 | 高 | ○ | 中-高 |
これに加えて、表3に示すような認証システムとしての管理運用性、さらには社内システムとの統合性などを総合的に考慮する。その結果、初めてトータルコストが算出される。
| 検討項目 | |
|---|---|
| セキュリティレベル | クレデンシャルの強度/なりすまし対策 |
| ユーザビリティ | 利用のしやすさ/プライバシー保護 |
| システム拡張・統合性 | 管理システムの社内システムに対する統合性・拡張性 |
| 管理運用性 | 管理運用の効率性 |
| トータルコスト | 認証機器、ソフトウェア単体のコスト/認証システムのコスト/管理運用コスト |
例えば、セキュリティレベルを上げ過ぎると、ユーザビリティが下がったり管理コストが上がったり運用が煩雑になったりと、採用する認証方式とポリシーのバランスによってシステムとしての成否が決まる。最近の事例を挙げると、入退室システムに採用しているICカードをそのままITアクセスセキュリティにも利用したいがセキュリティレベルが低すぎる、生体認証を採用したいがプライバシーの観点から生体情報登録を拒絶するユーザーがいるといった、「あちらを立てればこちらが立たず」な悩みが発生している。そして悩んだ結果、一般ユーザーにはICカードでの認証を、経営層や機密情報を扱うユーザーには生体認証を、という具合に複数の認証方式を採用するケースも多い。また、セキュリティ強度を最大のポイントとして重んじる企業では、ICカードと生体認証を組み合わせた多要素認証の採用を検討する機会も増えている。
アクセスセキュリティの本質はシステム統合にあり
こうして、認証方式を検討する傍らで大きな課題となるのが、図1に示される認証を求める側の社内システムであるActive Directoryや、それを利用する基幹システムやアプリケーション群、端的にいえば認可システムとのシステム統合だ。ITシステム全体を大きく分ければ、図のように認証機能を提供する「認証システム群」と認証システムを利用する「認可システム群」で構成され、両システム群の統合が重要な鍵となる。実はアクセスセキュリティの本質はここにある。
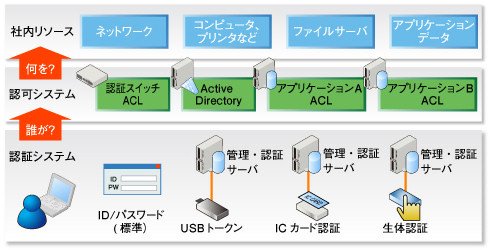 図1●認証システムと認可システムの位置付け
ID/パスワードがそれぞれの認可システムに標準で搭載された管理・認証システムであるのに対し、デバイス認証、生体認証などの新たな認証方式を採用するということは、新たな管理・認証システムを導入するに等しい。前述の例のように、ICカードと生体認証を採用する場合は、それぞれに管理・認証システムが必要となるわけだ。そして、ネットワーク認証、Windowsシステム(WindowsログオンやActive Directoryログオン)、アプリケーションごとのログオンなど、それぞれのACL(Access Control List)で設定されたID/パスワード運用を行ってきたさまざまなレイヤーの社内システム群に対して、認証機能を統合する必要がある。単純に複数の認証方式を導入することは認証システムの乱立を招き、さらに認可システムの種類が多ければ多いほど、その統合環境の構築は困難となってしまう。認証システム導入に当たっては、適正な選択により認証システムの乱立を防ぐことも重要だが、受け手側、すなわち認可システム側の統合も必要なのだ。
次回は、システム全体の認証/認可統合における側面から、本人認証システムの課題とその解決方法について詳説する予定だ。
<筆者紹介>
坂元淳一
ディー・ディー・エス 戦略事業本部 マーケティング部 部長
IT業界におけるエンタープライズ製品、Webサービスなどのプロダクトマーケティング、コンサルティングなどの経験を経て、バイオメトリクスソリューション企業のディー・ディー・エスにおいてマーケティング責任者に就任。“企業アクセスセキュリティの悩み解決”をテーマにアクセスセキュリティ製品の製品企画と啓発活動に従事。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社MatrixFlow] 「物流リソース最適化」ガイド:人員・配車・傭車を出庫依頼の確定前に決めきる -
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
4
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
5
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
6
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
7
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
8
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
9
「結局使わなくなる」Microsoft 365 Copilotを半年で定着 キリンの3施策
-
10
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー