




















RSA Conference 2008 Report
ITインフラ化して実現する“考えるセキュリティ”
面倒なだけのITセキュリティは、発想の転換と人間主導の基盤作りでビジネスチャンス創造の原動力となる。「RSA Conference」の基調講演では、ITセキュリティが抱える課題と今後の在り方について語られた。
制限だらけのセキュリティは事業経営を阻害する?
ウイルスやスパムの排除、メールセキュリティ、不正アクセスの防止に情報漏えい対策――。ITに絡むセキュリティ対策は、やるべきことがひたすらに多い。しかも、最近は関連する法規制が次々と制定されており、コンプライアンス対応も必須課題となった。これでは、膨れ上がるITセキュリティ課題を足かせととらえ、事業拡大の「阻害要因」と疎む経営者がいても仕方がない。
4月23日に東京都内で開催されたRSAセキュリティの年次カンファレンス「RSA Conference 2008」の基調講演で、米EMC副社長のアーサー・コビエロ氏は、80%以上のITエグゼクティブがITセキュリティの課題から事業改革の機会を見送っているというIDCの調査結果を紹介した。クリックするだけで個人情報が危険にさらされる現在、企業はリスク軽減に必死になるあまり、過剰なまでの防御策を取っている。コビエロ氏も、セキュリティ対策は重要だが、何かを実行しようとするたびに「本当に実行しますか?」というメッセージが表示されては、前進する意欲がそがれると指摘した。
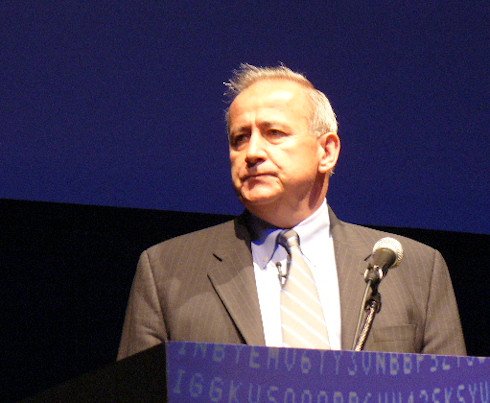 米EMCの副社長、アーサー・コビエロ氏
だが、セキュリティは本来、正しい事業経営を支えながら事業を躍進へと導く存在であるべきだ。そのためにも、まずはセキュリティリスクがあるからと何もかも「ノー」と拒否するのではなく、「どうすれば解決できるか」という発想に転換する必要があるとコビエロ氏は言う。「これは安全ではないと守りに入るのではなく、例えば情報漏えいした場合の影響を検証し、それに応じた対策とリスク削減方法を考える」(コビエロ氏)。それだけでも、ビジネスを停滞させるような過剰防衛を回避でき、さらには事業目標に合わせたリスク対策を構築できる。
コンプライアンス対応についても、同様のことが当てはまる。コビエロ氏は、事業推進や利益向上を抑制してでも、法令に対して厳格に準拠しなければならないという思い込みが見られると指摘した。正しい業務評価を実践し、それに伴うリスクを明確化すれば、必要な対策だけを講じることができる。そのためにも、セキュリティ担当者は事業経営の観点からリスク分析を行い、実際の対策として導入するという発想を持ってほしいと強調した。
システムが自律的にファイルの保守レベルを予測する未来へ
発想の転換の次は、それを実現する基盤をベンダーが作る番だ。そのヒントとして、コビエロ氏は人工知能の父であるアラン・チューリングを取り上げた。チューリングは、脳の機能をコンピュータで模倣することにより、人間と変わらない「考える機械」を構築できると考えた。
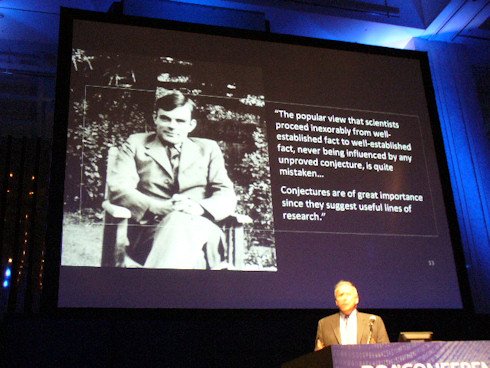 コビエロ氏はチューリングを引用して「考えるセキュリティ」を説いた
チューリングが今、「考えるセキュリティ」システムを構築するとすれば、どうするだろうか。コビエロ氏は、「きっと、人間がセキュリティをどう考えるかを模倣するシステムを構築するだろう」と言う。現在のセキュリティツールは、人間が考えるように動作するのではなく、ツールが実施できることを人間に強いている。複雑で静的、かつ柔軟性のないセキュリティシステムが出来上がるのは当然だ。
では、人間はセキュリティをどう考え、実践しているのか。最初は相手を信頼するところから始まるだろう。「知人が紹介した人物である」「職場の同僚である」「不審な言動がない」などの情報を材料に、これから交渉する相手が信頼できるか判断する。
ITでもこうした原理を実現できるはずだ。「パスワードではなく、相手の行動を理解してリスク管理を行えば、より柔軟なセキュリティが実践できる」(コビエロ氏)
 イベントの展示会場は多くの来場者でにぎわった
また、人間はアクセス制御リストではなく、情報のコンテンツ(中身)を見てから対処法を考える。システム上でも同様の対応ができるはずだ。「例えば、クレジットカード番号が含まれるファイルを検知したとき、その利用方法を確認してから、それに適したポリシーを管理者に提案し、適切に保護しながら業務でも柔軟に活用できるようにするファイルサービスは、どうだろうか」(コビエロ氏)。
これを踏まえ、コビエロ氏は2008年のITセキュリティについて予測を明らかにした。1つは、セキュリティの考え方がITインフラ構築と切り離されて進化する時代に終止符が打たれることだ。「既に始まっているが、セキュリティ製品はコンポーネントとしてITインフラの一機能に組み込まれ、インフラ全体を通した最適化が図られるようになる」(コビエロ氏)。もう1つの予測は、セキュリティの標準化が一層進むことである。考えるセキュリティのエコシステムを構築する上で、標準化は促進の鍵となる。
「わたしが作りたいのは、最強の脳ではない。平凡な脳だ」。コビエロ氏は、講演の最後にチューリングの言葉を引用した。人間の経営活動を阻害するほど強力なセキュリティインフラは必要ない。人間の考えを予測しながら動作し、必要に応じて人間の判断をあおぐ柔軟性。そんなセキュリティインフラを目指し、ベンダーと企業、ともに取り組んで行こうとメッセージを発信し、同氏は講演を締めくくった。
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法 -
技術文書・技術解説
[アトラシアン株式会社] IT運用や従業員サポートは生成AIでどう変わる? 使い方や導入の流れは?
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
Azure Red Hat OpenShiftは脱VMware問題の救世主になるか? 技術資料で解説
-
2
Microsoft製品でここまで自動化できる 情シスがやめられる手作業10選
-
3
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
4
「AI活用を前提とした業務PCへの移行」に関するアンケート
-
5
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
6
「Microsoft一択」で本当にいいのか 知らぬ間にライセンス費用が膨らむ真相
-
7
「企業におけるAI導入検討度とIT投資優先度」に関するアンケート
-
8
【基本情報技術者試験】「デュプレックスシステム」と「デュアルシステム」の違いは?
-
9
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
10
Claude Codeで開発生産性は本当に上がったか? 3社の取り組みに学ぶ次なる手段
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー