




















中堅・中小企業のクラウド活用とセキュリティ【第1回】
調査結果から見る中堅・中小企業のクラウドセキュリティに対する懸念
独自の調査結果を基に、中堅・中小企業のクラウド活用におけるセキュリティ課題とその解決策を明らかにする。
昨今では毎日のように「クラウド」というキーワードを見聞きするようになった。ITを自ら所有せずに利用するという新しい形態は厳しい経済環境下にあるユーザー企業にとって魅力的な選択肢であるといえる。
だが、一方で注意すべき点も多々ある。「所有しない」ということは自社の情報処理システムを何らかの形で外部に預けることを意味する。そこで生じるのがセキュリティに関する懸念だ。クラウドを活用する際は「自ら所有せず他者に預ける」ことに起因するセキュリティ課題を避けて通ることはできない。そこで本稿ではクラウド活用において留意すべきセキュリティの課題とその解決について考えていくことにする。
クラウド活用に踏み切る前にセキュリティ課題を解消しておくことが大切
まずクラウド活用におけるセキュリティ課題について、ユーザー企業がどのように考えているか、現状を確認してみよう。以下のグラフは年商500億円未満の国内中堅・中小企業1000社のうち、「既にクラウドを活用している」と回答した企業に対し「クラウド活用におけるセキュリティ懸念が導入前後でどのように変化したか?」を尋ねた結果である。
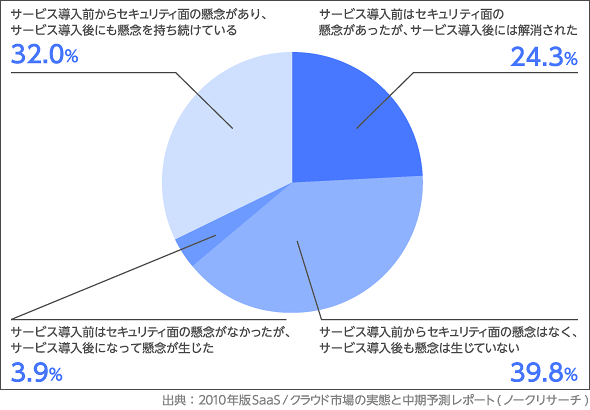 クラウド活用におけるセキュリティ懸念の変化
最も多くを占めるのは「サービス導入前からセキュリティ面の懸念はなく、サービス導入後も懸念は生じていない」という回答(39.8%)だ。つまり、既にクラウドを導入しているユーザー企業のうち、約4割は導入前の段階でセキュリティ課題を何らかの方法で解消しているということになる。
一方、「サービス導入前はセキュリティ面の懸念があったが、サービス導入後には解消された」という回答は24.3%にとどまっている。つまり、「実際にクラウドを活用してみたら、実はそれほどセキュリティについて心配することはなかった」というケースは3割未満にとどまっていることになる。
逆に「サービス導入前からセキュリティの懸念があり、サービス導入後にも懸念を持ち続けている」という回答は32.0%存在する。何らかのセキュリティ懸念が想定されるものの、そのリスクを認識しつつ許容しているというユーザー企業も約3割存在しているわけだ。
この結果を踏まえると、クラウド活用におけるセキュリティ面での懸念は時間の経過と共にひとりでに解消されるものはなく、活用を開始する前に解消しておくことが望ましいといえる。
多岐にわたるセキュリティ課題を1つひとつ確認していくことが重要
では、クラウド活用におけるセキュリティ課題にはどのようなものがあるのだろうか? 以下のグラフは先と同様の年商500億円未満の中堅・中小企業1000社に対し、「クラウド活用において生じるセキュリティ面の課題」を尋ねた結果である(複数回答可)。
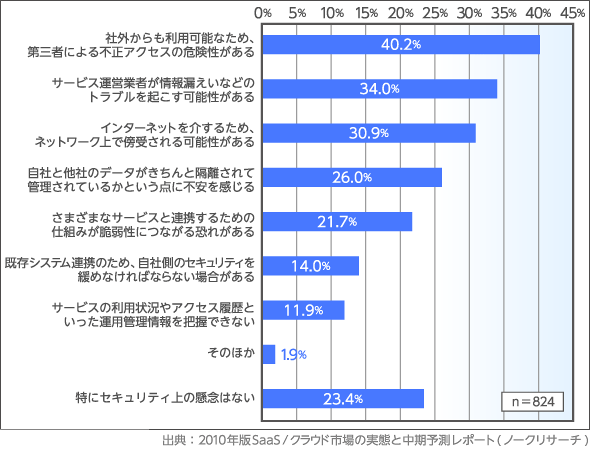 クラウド活用において生じるセキュリティ面の課題
「特にセキュリティ上の課題はない」という回答も23.4%存在しているが、残り約8割のユーザー企業はセキュリティ面について何らかの懸念を抱いているということになる。以下でそれぞれの課題を見ていくことにしよう。
1.社外からも利用可能なため、第三者による不正アクセスの危険性がある
最も多く挙げられているのは「第三者による不正アクセス」の危険性だ。パブリッククラウドではインターネットを介してクラウド環境のシステムを利用することになる。その際、認証の仕組みや運用が脆弱だと第三者にアカウントを不正利用される可能性がある。アカウントを乗っ取られてしまえば、それ以降はあらゆる操作が可能となる。懸念点として最も多く挙げられているという結果も納得できる。
2.サービス運営業者が情報漏えいなどのトラブルを起こす可能性がある
自社の情報処理システムを預けているサービス運営業者が過失または故意のトラブルによって、情報漏えいを起こす可能性はゼロではない。もちろん、こうした情報漏えいのリスクは自社内で運用する場合にも同様に存在する。しかし、クラウドの場合は以下の2点を考慮しておく必要がある。
まず1つは、サービス運営業者の事業継続が困難になるというリスクである。データセンター設備はサービス運営業者の資産であるため、万が一差し押さえなどの事態が発生した場合、預けたデータの取り扱いがどうなるかを確認しておく必要がある。2つ目はほかのユーザー企業も同じデータセンターを利用しているという点である。反社会勢力など何らかの捜査対象となる存在と自社の情報処理システムとが同じ設備内にあった場合、ストレージ機器の押収といったケースで自社のデータが安全に保護されるかという点も考えておかなければならない。
3.インターネットを介するため、ネットワーク上で傍受される可能性がある
1.で挙げられた課題と同様に、パブリッククラウドの場合は情報処理システムが扱う各種データもインターネットを介してやりとりされる。何の対処も施さなければ、ネットワーク上で傍受される可能性がある点に注意が必要だ。
4.自社と他社のデータがきちんと隔離されて管理されているかという点に不安を感じる
クラウド環境の実現にはさまざまな方法があるが、数多くの情報処理システムを柔軟かつ迅速に配備できるようにするためにハードウェアとソフトウェアを分離する「仮想化」を採用するケースが多い。つまり、サーバ機器やストレージ機器などの物理的な観点では同一筺体内に複数のユーザー企業のデータが混在することになる。もちろん技術的には個々のユーザー企業のデータはきちんと分離されるのが通常だが、自社内運用の場合と大きく異なる点であるだけに、懸念を示すユーザー企業も2割程度存在している。
5.さまざまなサービスと連携するための仕組みが脆弱性につながる恐れがある
パブリッククラウドの多くは認証連携やデータ連携を行うためのAPI(Application Programming Interface)を備えている。こうした仕組みは便利だが、セキュリティの観点では「悪意のある攻撃者が攻め込む場所」にもなり得るので注意が必要だ。
6.既存システム連携のため、自社側のセキュリティを緩めなければならない場合がある
自社内の既存システムとクラウド側システムを連携させる必要が生じることも少なくない。その際、従来は閉じていたファイアウォールのポートを空ける必要が生じるなど自社側のセキュリティを緩める必要が出てくるケースもある。連携ができるか――どうかだけでなく、そのときに必要となる自社側の対応にも注意を払わなければならない。
7.サービスの利用状況やアクセス履歴といった運用管理情報を把握することができない
情報漏えい対策などの理由で、個々の社員が業務において行った操作を記録しておきたいと考えるユーザー企業も少なくない。また、これまで自社内で情報処理システムの運用・管理をしていた情報システム部門の立場としては、「自社のシステムなのだから、いつ、何が起きたのかをすべて把握しておきたい」と考えるのも当然だ。
だが、クラウド環境においてはネットワーク、ハードウェア、OS、アプリケーションに至るすべてのシステム要素の管理権限を持てるケースは少なく、自社内運用と比べて取得できるログの種類や頻度も制限されるのが一般的だ。システムの運用・管理を自社できちんと行っていたユーザー企業の場合は、特にそうした違いを懸念として感じることがある。
このようにクラウド活用に際してはさまざまなセキュリティ課題が存在し、いずれも安全にクラウドを活用していく上では無視できないポイントといえる。次回は上記に述べた各種の課題についてどのように対処していけばよいかについて解説していく。
岩上由高
ノークリサーチ シニアアナリスト
ソフトウェアベンダー数社でソフトウェア製品の企画、設計、開発、コンサルティング、トレーニングなどに携わった後、ノークリサーチに入社。シニアアナリストとしてITのさまざまな領域の調査・分析に従事し、その成果を記事執筆やコンサルティング活動を通じて積極的に発信している。
Copyright © ITmedia, Inc. All Rights Reserved.


この記事の著者

関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社キーエンス] なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは -
製品資料
[株式会社セールスフォース・ジャパン] 「CRMは設計と無関係」は本当か? PLMとの融合で実現する高速開発 -
事例
[日本ヒューレット・パッカード合同会社] AIエージェントの時代にどう備える? 「新たな働き手」を支える3要素とは -
製品資料
[日本ヒューレット・パッカード合同会社] “横並びの自動化”から脱却、AI活用で生産性と競争力を高める秘訣 -
製品資料
[サイボウズ株式会社] AIが「わざわざ使うツール」になっていない? 業務で自然に使う導線にする秘訣
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
なぜ「全社配布Copilot」は使われないのか? 失敗に学ぶAI定着
-
2
法務と開発者で「言葉が通じない」問題 トヨタやソニーが語るOSS管理の真実
-
3
ChatGPTは“検索しまくり”でGeminiは“淡泊”? データが明かすAIの裏側
-
4
なぜ「Gemini 4 Argon」は出遅れたのか? Googleが狙う“逆転のシナリオ”
-
5
「中堅・中小企業のネットワーク・セキュリティ運用実態」に関するアンケート
-
6
損保ジャパンはなぜ「COBOL」を捨てなかったのか? 脱メインフレームの真相
-
7
「Wi-Fi 7」経由でWindowsが乗っ取られる? 最高権限奪取の恐怖
-
8
情報漏えいはなぜ繰り返されるのか 今すぐ見直すべき「境界」
-
9
情シスの約8割が転職や退職を意識 調査で分かった“辞めたくなる最大の理由”
-
10
【漫画付き】ひとり情シス協会が明かす、RAG導入でしくじる企業「2つの共通点」
ホワイトペーパーランキング PR
-
1
不審メールの経路や見せ方に変化? 2026年夏の3事例から見えた動向と対処方法
-
2
家庭用Wi-Fiルーターの業務利用は危険? 避けるべき理由と具体的な対策
-
3
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
-
4
財務部門がAIを最大限に活用する方法 無駄のない戦略的リーダーシップへの道
-
5
LLMが兵器化? 元FBI高官が鳴らす警鐘とセキュリティツール統合のポイント
-
6
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
7
なぜRPA導入は頓挫する? シナリオ作成の壁を乗り越える解決策とは
-
8
生成AIを開発に導入しても効果が見えない? 実証実験で分かった成果と課題
-
9
経産省DX指針から読み解く、受発注業務デジタル化ロードマップ
-
10
HDDを使わない「SSDオンリー」が無謀なのはなぜ?
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー